
Специалисты нашей вирусной лаборатории нашли на сервисе Google Play две модификации банковского трояна Trojan.Android/Spy.Banker. Троян распространялся под видом легитимных приложений с прогнозом погоды.
Рубрика «Malware» - 8
Мобильные банкеры распространялись на Google Play под видом погодных приложений
2017-03-03 в 10:26, admin, рубрики: android, Malware, антивирусная защита, Блог компании ESET NOD32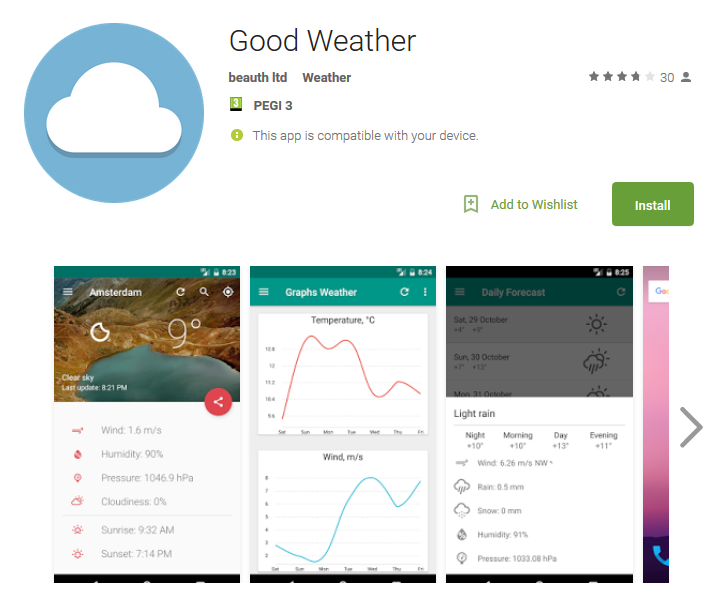
LED-it-GO — угроза безопасности данных
2017-02-27 в 15:21, admin, рубрики: Malware, антивирусная защита, безопасность данных, вирусы, исследования безопасности, метки: безопасность данныхБлуждая по просторам интернета, наткнулся на любопытные исследования специалистов по компьютерной безопасности из израильского университета. Они создали вредоносную программу (Malware), назначение которой – передача данных на расположенную в зоне прямой видимости камеру с находящегося в офф-лайне компьютера. Цель состояла в моделировании хакерской атаки и возможности трансляции данных с зараженного компьютера с использованием светодиода активности жесткого диска. Технология, на мой взгляд, несколько голливудская, но, тем не менее, интересная.
Читать полностью »
Кибергруппа RTM специализируется на краже средств у российских компаний
2017-02-27 в 9:57, admin, рубрики: cybercrime, Malware, rtm, антивирусная защита, Блог компании ESET NOD32Известно несколько кибергрупп, специализирующихся на краже средств у российских компаний. Мы наблюдали атаки с применением лазеек в системах безопасности, открывающих доступ в сети целевых объектов. Получив доступ, атакующие изучают структуру сети организации и развертывают собственные инструменты для кражи средств. Классический пример этого тренда – хакерские группировки Buhtrap, Cobalt и Corkow.
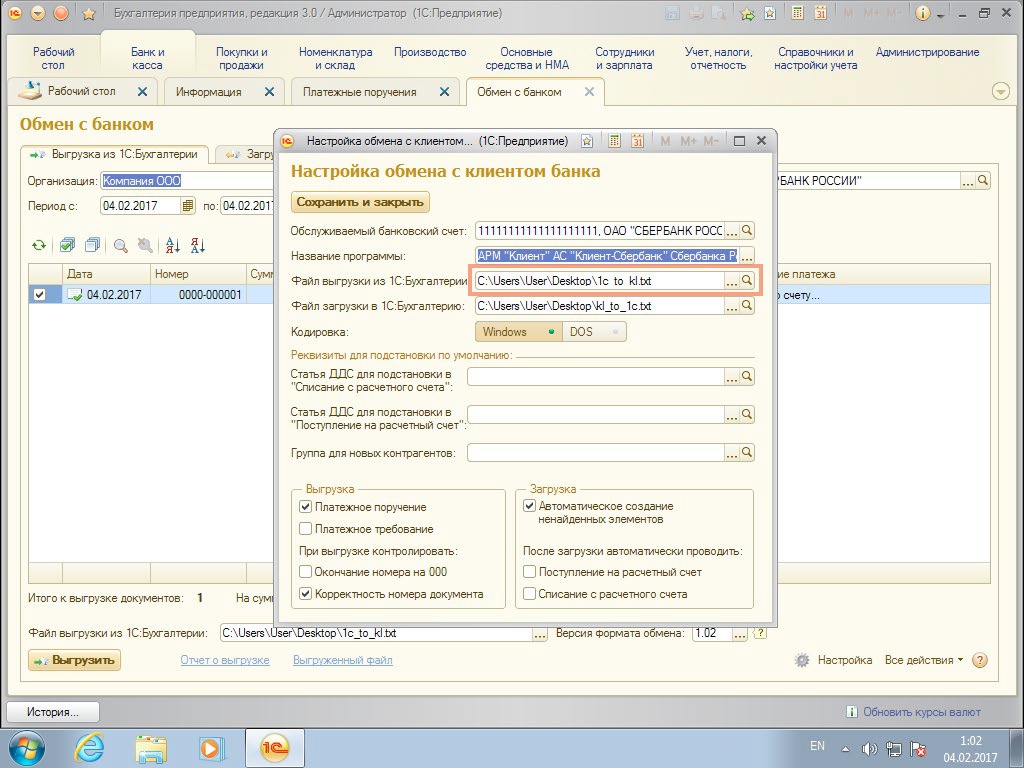
Группа RTM, которой посвящен этот отчет, является частью данного тренда. Она использует специально разработанные вредоносные программы, написанные на Delphi, которые мы рассмотрим подробнее в следующих разделах. Первые следы этих инструментов в системе телеметрии ESET обнаружены в конце 2015 года. По мере необходимости группа загружает в зараженные системы различные новые модули. Атаки нацелены на пользователей систем ДБО в России и некоторых соседних странах.
Набор эксплойтов Stegano используется злоумышленниками для компрометации пользователей
2016-12-10 в 15:12, admin, рубрики: Malware, антивирусная защита, Блог компании ESET NOD32Специалисты ESET обнаружили, что миллионы посетителей популярных новостных веб-сайтов были мишенью нескольких вредоносных объявлений, которые специализировались на перенаправлении пользователей на набор эксплойтов. Этот набор эксплойтов использовался на компрометации пользователей вредоносным ПО с привлечением эксплойтов для Flash Player.
Начиная, по крайней мере, с октября месяца этого года, пользователи могли сталкиваться с объявлениями, рекламирующими такие приложения как «Browser Defence» и «Broxu». Ниже приведены баннеры этих объявлений, которые использовались для показа на веб-сайтах.
Специалисты ESET выпустили новый инструмент расшифровки файлов шифровальщика Crysis
2016-11-27 в 13:41, admin, рубрики: Malware, ransomware, антивирусная защита, Блог компании ESET NOD32С момента своего появления, вымогатели-шифровальщики представляют из себя прибыльный инструмент для организации бизнеса киберпреступников. Количество представителей таких семейств вредоносных программ выросло достаточно быстро, причем их жертвами становились как корпоративные пользователи (компании), так и простые пользователи.
Один из шифровальщиков под названием Crysis заразил достаточно большое количество пользователей по всему миру, антивирусные продукты ESET обнаруживают его как Win32/Filecoder.Crysis. В случае этого шифровальщика, жертвам повезло больше, поскольку наши специалисты разработали бесплатный инструмент для расшифровки зашифрованных файлов.
Вредоносная программа Retefe используется для компрометации пользователей онлайн-банкинга
2016-11-12 в 14:51, admin, рубрики: Malware, антивирусная защита, Блог компании ESET NOD32Вредоносная программа под названием Retefe специализируется на компрометации пользователей различных банков, среди которых и Tesco Bank. Клиенты этого банка недавно подверглись массовой компрометации аккаунтов. Retefe используется злоумышленниками для кражи данных онлайн-банкинга, которые затем могут быть использованы с целью осуществления мошеннических операций.
Согласно новостному порталу BBC, за выходные было зафиксировано около 40 тыс. подозрительных банковских транзакций, причем половина из них приходилась на незаконное списание денежных средств. Позже представители Tesco Bank подтвердили, что в результате компрометации пострадало около 9 тыс. клиентов банка.
Злоумышленники продолжают использовать вредоносное ПО Linux-Moose для компрометации устройств
2016-11-05 в 9:05, admin, рубрики: linux, Malware, антивирусная защита, Блог компании ESET NOD32В прошлом году наши специалисты опубликовали подробный анализ вредоносной программы Linux/Moose, а также деятельности злоумышленников, которые использовали ее для компрометации embedded-устройств. Moose использовался для компрометации сетевых роутеров, подавляющее большинство которых работает под управлением Linux.
Скомпрометированные устройства использовались операторами для кражи незашифрованного сетевого трафика, а также предоставления услуг proxy другим злоумышленникам. На практике, операторы использовали перехват трафика для кражи HTTP cookie от популярных сетевых сервисов, которые затем использовались для выполнения на этих сервисах нелегитимных действий, включая такие как накрутка количества просмотров публикации, установка отметок нравится и добавление новых фолловеров аккаунтов.
Группировка Sednit использует буткит в кибератаках
2016-11-02 в 9:58, admin, рубрики: Malware, security, sednit, антивирусная защита, Блог компании ESET NOD32, метки: sednitПервые две части [1,2] нашего детального анализа деятельности группировки Sednit были посвящены механизмам первоначальной компрометации пользователей, а также описанию бэкдоров группировки под названием SEDRECO, XAGENT и XTUNNEL. Эти бэкдоры использовались для кибершпионажа за скомпрометированными пользователями, а также для эксфильтрации данных из зараженных систем.
Заключительная часть нашего исследования посвящена интересному механизму скрытного поддержания своего присутствия в системе, который также используется группировкой для маскировки своего присутствия. Sednit использует для этих целей буткит-технологии, позволяющие компрометировать Windows на самом раннем этапе ее загрузки.
Читать полностью »
Злоумышленники специализируются на компрометации сетевых роутеров в Бразилии
2016-10-28 в 10:51, admin, рубрики: IoT, Malware, антивирусная защита, Блог компании ESET NOD32 Недавно мы писали о масштабной DDoS-атаке, которая была организована ботнетом Mirai, состоящим из устройств т. н. Internet of Things (IoT). Кибератака была настолько мощной, что привела к сбоям в работе крупнейших интернет-сервисов. Между тем, Mirai имеет в своем арсенале всего лишь один способ компрометации роутеров — подбор стандартных паролей.
Подобные кибератаки на роутеры наблюдались еще с 2012 г., однако, в связи со значительным увеличением количества работающих роутеров в последнее время, риск их компрометации резко возрастает. Учитывая, что многие из них до сих пор поставляются со стандартными паролями, можно лишь предполагать какой огромной можно создать бот-сеть из таких устройств.
Читать полностью »
Деятельность кибергруппировки Sednit под микроскопом — Часть 2
2016-10-26 в 16:14, admin, рубрики: Malware, security, sednit, Блог компании ESET NOD32, информационная безопасностьНаши специалисты опубликовали вторую часть детального исследования деятельности и вредоносного ПО кибергруппировки Sednit. В предыдущей части мы публиковали информацию о фишинговых сообщениях и механизмах компрометации пользователей со стороны этой группировки, а также упомянули используемые ими эксплойты. В новой части нашего исследования речь пойдет о вредоносном ПО, которое используется Sednit для компрометации пользователей.
Группировка специализируется на компрометации только тех целей, которые заранее были выбраны для кибератаки, т. е. кибератака носит направленный характер и осуществляется после проведенной разведки этих целей. Вредоносный инструмент (toolkit) авторов состоит из трех основных компонентов: бэкдоров SEDRECO, XAGENT и сетевого агента XTUNNEL.
Читать полностью »