Рубрика «Malware» - 9

Онлайн-игры являются на сегодняшний день очень распространенными, поэтому неудивительно, что их пользователи становятся мишенью для злоумышленников. В этом посте мы рассмотрим наиболее распространенные типы атак, которые угрожают игрокам. Как в случае и с другими пользователями, игроки могут стать жертвой фишинговых сообщений, а также фальшивых приложений.
Top 5 угроз для пользователей онлайн-игр - 1

На сегодняшний день известно существенное количество экземпляров троянов Win32/PSW.OnLineGames, которые специализируются на краже конфиденциальной информации онлайн-игр или осуществлении иных мошеннических операций с очками персонажей игры пользователя. Рассмотрим каждую из угроз более подробно.
Читать полностью »

Кибергруппировка Fancy Bear (Sofacy, APT 28, Sednit, Pawn Storm, TsarTeam) уже получила достаточную известность в медийном пространстве в связи с недавними кибератаками на сервера всемирного антидопингового агентства WADA. Позже в твиттере появился аккаунт, предположительно принадлежащий этой группировке, в котором время от времени анонсировалась публикация разных частей данных WADA, полученных Fancy Bear.

Группировка Fancy Bear использует в кибератаках вредоносное ПО для OS X - 1

Вчера известная американская security-компания Palo Alto Networks опубликовала результаты исследования нового трояна для OS X под названием Komplex, который использовался Fancy Bear для кибератак на пользователей маков. AV-продукты ESET обнаруживают данное вредоносное ПО как OSX/Komplex.A. Komplex собирает основную информацию о системе пользователя и отправляет ее на сервер. К этой информации относится версия системы, имя пользователя, список запущенных процессов. После этого данные отправляются в зашифрованном виде на управляющий C&C-сервер.

Читать полностью »

Механизмы шифрования в современных вымогателях - 1Вымогатели представляют из себя основную угрозу для пользователей ПК, активность которой растет с течением времени. Согласно недавнему полугодовому отчету Cisco, вымогатели доминируют на рынке вредоносных программ и являются самым прибыльным типом вредоносного ПО для злоумышленников за всю историю. О вымогателях уже было написано достаточно много и большинство людей понимает, что они из себя представляют. Вымогатели используют различные приемы для блокирования доступа к компьютеру жертвы или ее файлам, после чего требуют выкуп за восстановление к ним доступа. В последнее время мы наблюдаем существенное увеличение активности вымогателей-шифровальщиков, которые специализируются на шифровании файлов пользователя. Рассмотрим используемые ими методы шифрования.
Читать полностью »

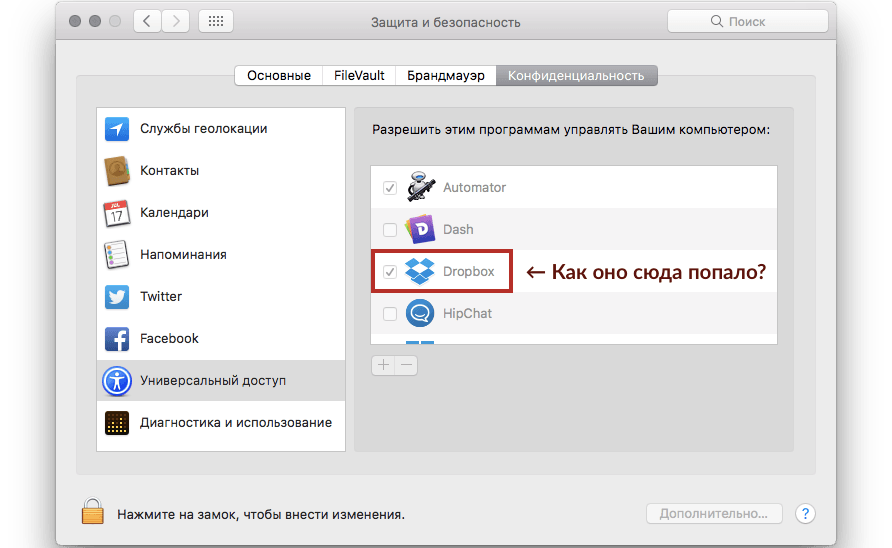
Если у вас установлен Dropbox, загляните в Системные настройки → Защита и безопасность → Конфиденциальность.

Dropbox на macOS использует приёмы malware, чтобы получить привилегии, которые ему не нужны - 1

TL;DR: Dropbox

  • Показывает фальшивое системное окно macOS, чтобы получить пароль пользователя
  • Добавляет себя в привилегированные процессы без обязательного для всех разрешения
  • Ставит в систему backdoor, чтобы восстановить разрешения, если их явно отберут
  • Эти разрешения толком не использует <irony/> Читать полностью »

Вредоносная программа OSX-Keydnap распространяется с использованием доверенного приложения Transmission - 1 В прошлом месяце мы писали о вредоносном ПО OSX/Keydnap, которое специализируется на краже содержимого связки ключей Apple OS X (keychain). Оно также предоставляет злоумышленникам удаленный доступ к скомпрометированному компьютеру (backdoor). На момент написания прошлого анализа, специалистам ESET не было ясно то, каким образом жертвы подвергались компрометации OSX/Keydnap. Мы предполагали, что злоумышленники могли использовать для этого вложения при распространении фишинговых сообщений, а также размещать вредоносную программу на нелегитимных веб-сайтах.

Однако, на этот раз, мы обнаружили метод распространения Keydnap с привлечением легитимного веб-сайта. Исполняемый файл бэкдора распространяется с помощью перекомпилированной версии приложения open-source клиента BitTorrent под названием Transmission. При этом его загрузка была возможна с легитимного веб-сайта приложения, а само приложение подписано цифровой подписи.
Читать полностью »

Cisco и Fortinet выпустили уведомления безопасности после утечки данных Equation Group - 1 В прошлом посте мы более подробно остановились на содержимом утекшего в сеть архива с данными кибергруппировки Equation Group. Мы также указали, что названия эксплойтов и имплантов (компонентов) вредоносных программ соответствуют названиям из архива NSA ANT. В ряде упоминавшихся вендоров, на устройства которых были нацелены эксплойты, указывались Cisco и Fortinet (Fortigate Firewall). В случае с Cisco речь идет о двух эксплойтах для устройств Cisco ASA, PIX и Firewall Services Module с названиями ANT EXTRABACON (EXBA) и EPICBANANA (EPBA). Первый эксплойт относится к типу 0day и использует ранее неизвестную уязвимость с идентификатором CVE-2016-6366 (Cisco ASA RCE vulnerability). Второй использует исправленную 1day уязвимость с идентификатором CVE-2016-6367 (Cisco ASA CLI RCE).

Читать полностью »

Опубликованные данные элитной кибергруппировки Equation Group не оказались шуткой - 1 Недавно мы писали о возможной утечке конфиденциальных данных известной кибергруппы Equation Group (Five Eyes/Tilded Team). Опубликованная информация готовилась по горячим следам, а сам инцидент с публикацией данных рассматривался как вызывающий сомнения. Однако, за прошедшие несколько дней, нам удалось изучить опубликованный в свободном доступе архив, а также собрать доверенные источники, подтверждающие достоверность информации группы хакеров Shadow Brokers. Размер самого архива с доступными для доступа данными составляет около 300МБ, в нем насчитывается более 3,5 тыс. файлов. Расшифрованная публичная часть архива, которая уже упоминалась нами ранее, содержит в себе различные скрипты установки, файлы конфигурации, информацию о работе с управляющими C&C-серверами, работающие эксплойты для популярных роутеров и брандмауэров.
Читать полностью »

Неделю назад специалисты ФСБ опубликовали интригующий пресс-релиз о вредоносном ПО, которое было обнаружено на компьютерах государственных, а также научных и военных учреждений. Описанные специалистами ФСБ признаки указывали на хорошо подготовленную т. н. state-sponsored кибератаку, в которой использовались жестко направленные (highly targeted), уникальные для каждой жертвы компоненты. Наша антивирусная лаборатория также получила образцы этого вредоносного ПО и AV-продукты ESET обнаруживают их как Win32/Cremes и Win64/Cremes.

Cremes — новое продвинутое вредоносное ПО для кибершпионажа - 1

Выводы наших специалистов совпали с выводами компании Symantec, которые опубликовали свой отчет, посвященный исследованию Cremes (Remsec). По своей сложности новое вредоносное ПО напоминает уже известное ранее кибероружие, такое как Flame, Regin и EvilBunny. С Flame и EvilBunny, Cremes роднит использование скриптов на языке Lua. Новая кибергруппировка получила название Strider и использовала Cremes для кражи ценной информации у своих жертв.

Читать полностью »

image

На смену обычным вредоносным программам, нарушающим работу систему и троянам, ворующим персональные данные, на первый план за последние несколько лет вышел новый тип киберпреступности: вымогательство через шифрование персональных данных.

Эта тема уже не единожды понималась на различных ресурсах, в том числе и новостных. Видели мы многое: криптовымогатели, атакующие частных лиц, криптовымогатели, атакующие государственные и коммерческие учреждения, Malware, использующие поп-ап окна, манипулирующие рядовыми пользователями и играющие на их юридической и технической безграмотности. Было даже ПО, банально удаляющие файлы, когда как жертве сообщалось, что они зашифрованы.

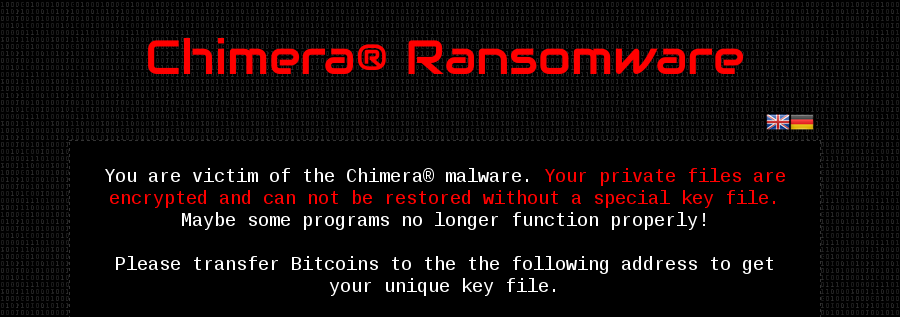
До последнего времени программы-вымогатели мирно сосуществовали друг с другом. Но, по всей видимости, жертв на всех стало не хватать, так как пользователи сети стали более осведомлены о новых типах угроз, да и антивирусные компании не стояли на месте. И, как итог, в сети появились ключи для расшифровки данных, пораженных криптовымогателем Chimera и, по всей видимости, «утечка» — это дело рук конкурентов.
Читать полностью »

Наши аналитики анализируют множество экземпляров вредоносного ПО для Apple OS X каждый день. В основном, они относятся к типу нежелательных приложений (Potentially Unwanted Applications, PUA), которые специализируются на внедрении рекламы в работающий веб-браузер.

Вредоносное ПО OSX-Keydnap используется для кражи учетных данных на Apple OS X - 1

Последние несколько недель мы занимались исследованием одного интересного экземпляра вредоносного ПО, которое специализируется на краже содержимого т. н. связки ключей OS X (keychain), а также выступает как backdoor, предоставляя злоумышленнику доступ к скомпрометированному компьютеру.

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js