Рубрика «Malware» - 7

Эпидемия шифратора Petya в центре внимания. Проблема в том, что это лишь последний инцидент в серии атак на украинские компании. Отчет ESET раскрывает некоторые возможности Diskcoder.C (он же ExPetr, PetrWrap, Petya или NotPetya) и включает информацию о ранее неосвещенных атаках.

Petya и другие. ESET раскрывает детали кибератак на корпоративные сети - 1

Читать полностью »

Win32/Industroyer – сложная вредоносная программа, предназначенная для нарушения рабочих процессов в промышленных системах управления (ICS), в частности, на электрических подстанциях.

Создателей Win32/Industroyer отличает высокая квалификация и глубокое понимание промышленных систем управления и протоколов связи в электроэнергетике. Маловероятно, чтобы кто-либо мог написать и протестировать подобное ПО без доступа к специализированному оборудованию, которое используется в целевой среде.

Win32-Industroyer: новая угроза для промышленных систем управления - 1

Читать полностью »

Некоторые схемы АРТ-атак не меняются годами. Например, атаки watering hole в исполнении кибергруппы Turla. Эта группировка специализируется на кибершпионаже, ее основные цели – правительственные и дипломатические учреждения. Схему watering hole хакеры используют для перенаправления потенциальных жертв на свою C&C-инфраструктуру как минимум с 2014 года, иногда внося небольшие изменения в принцип работы.

Киберкампания watering hole от Turla: обновленное расширение для Firefox использует Instagram - 1

Мы в ESET следим за кампаниями Turla и недавно обнаружили, что хакеры вернулись к использованию метода, заброшенного на несколько месяцев.

Читать полностью »

Android под ударом: каждый час появляется 350 новых зловредов - 1

То, что пользователи мобильных телефонов — привлекательная цель для киберпреступников, ни для кого не секрет. Это раньше при помощи телефонов лишь звонили или отправляли смс. Сейчас, используя свой телефон, люди передают и принимают деньги, управляют счетом в банке или электронным кошельком. Поэтому завладеть доступом к чужому телефону во многих случаях означает получить доступ к счетам жертвы. Кроме того, злоумышленников могут интересовать личные данные самого пользователя, либо же сам телефон как элемент какой-нибудь масштабной системы вроде ботнета.

С этой целью киберпреступники разрабатывают все новые и новые программы и эксплоиты, цель которых — взломать защиту телефона или ввести в заблуждение самого пользователя. По мнению специалистов из компании G Data, новые зловреды для Android появляются раз в 10 секунд. К концу этого года число malware программ может увеличиться вплоть до 3,5 миллионов.
Читать полностью »

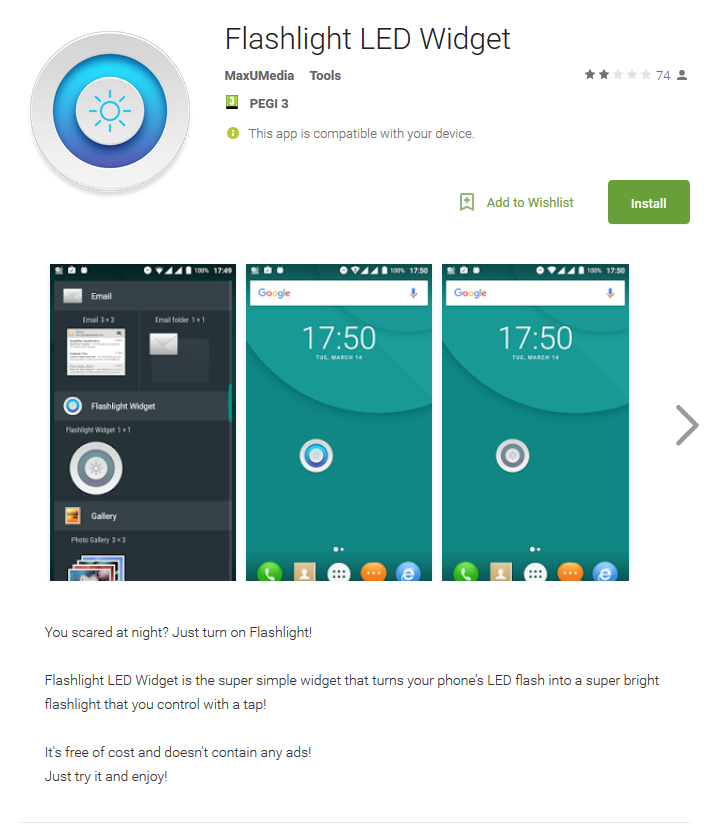
Никогда не было и вот опять. На Google Play обнаружили приложение с «незадокументированными возможностями» — фонарик Flashlight LED Widget, скрывающий функции мобильного банкера. Приложение появилось 30 марта и до удаления 10 апреля было загружено до пяти тысяч раз.

В отличие от других вредоносных программ с постоянным набором целевых приложений, этот троян меняет цели динамически, в зависимости от софта, установленного на зараженном устройстве.

image

Читать полностью »

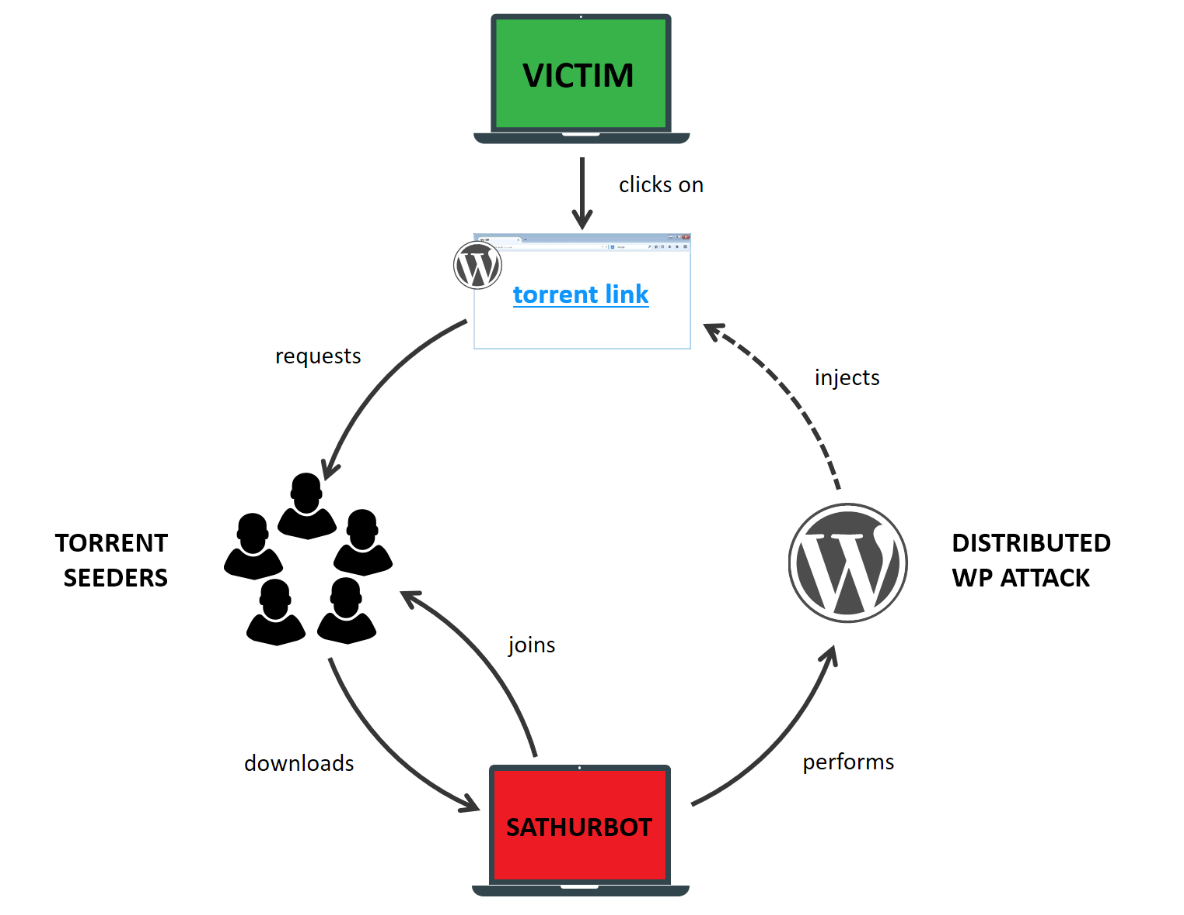
Поиск фильмов и софта на торрентах сопряжен с некоторым риском. Есть шанс получить ссылки на торренты, размещенные на сайтах, которые не имеют ничего общего с файлообменом. Просто они работают на WordPress и были скомпрометированы.

В отчете рассказываем об экосистеме трояна Sathurbot – распространении через торренты и брутфорс-атаках на WordPress-сайты.

image

Читать полностью »

В этой статье я расскажу о том, как убрать всю рекламу в браузере. Данная статья была сделана в ознакомительных целях!
1. Реклама на сайтах. Уровень вреда: никакого.
Реклама поддерживает сайт, и если вы хотите поддержать Ваш любимый сайт, то воздержитесь, но а когда появляются всплывающие окна, 30 секунд рекламы, то тогда конечно смотреть её не хочется, да и убрать не помешало бы.

Первый способ — AdBlock, априори он и есть единственный. Но он убирает всю рекламу, а включать и выключать его лень.

Но тут появилась программа — Malwarebytes. Её упомяну позже, но суть в том, что она блокирует все Pop-Up и сайты. На ссылках catcut, shorte.st, clkme.in и другие вообще не видно рекламы. НУ а такие изображения она не блокирует. Также защитит от фишинговых сайтов. Блокировку легко отключить, это не Касперский, но процесс выбить нельзя. Не блокирует рекламу на Хабре!
image

Укоротителям

Если Вы «укоротитель ссылок», то Вам дадут в 2 раза меньше если человек будет с Malwarebytes.
На AdBlock он не ругается.

Внимание! При использовании программы отключите антивирус, иначе комп будет виснуть, и Вам придётся удалять Malwarebytes в безопасном режиме!

В принципе решать Вам. Ну а если на этом проблемы кончились, то можешь не смотреть дальше, а дальше уже более серьёзное, а точнее…
Читать полностью »

Кибергруппа Turla на протяжении многих лет проводит масштабные операции шпионажа. Недавно мы нашли несколько новых модификаций Carbon – бэкдора второго этапа из арсенала хакеров. В прошлом году швейцарский GovCERT.ch выполнил технический анализ этого компонента в отчете об атаке на швейцарскую оборонную компанию RUAG. Данный пост посвящен техническим новшествам, которые мы обнаружили в последних версиях Carbon.

Различия между модификациями Carbon указывают на то, что авторы активно развивают программу. Известно, что кибергруппа вносит изменения в свои вредоносные инструменты после их обнаружения. Это справедливо и для Carbon – две основные версии различаются мьютексами и названиями файлов.

image

Читать полностью »

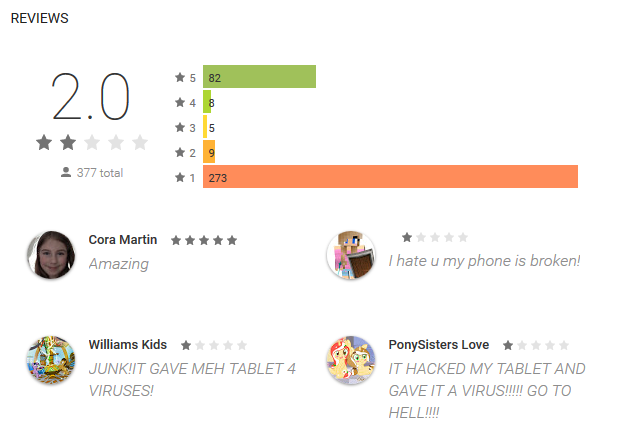
Специалисты ESET обнаружили на сервисе Google Play очередную партию вредоносных и нежелательных приложений. Они маскируются под легитимные программы и/или используют методы социальной инженерии для увеличения рейтинга. Общее число загрузок «героев» этого обзора превышает полтора миллиона, причем в большинстве ситуаций изучение отзывов пользователей в сервисе Google Play позволило бы избежать установки потенциально опасного ПО.

image

Читать полностью »

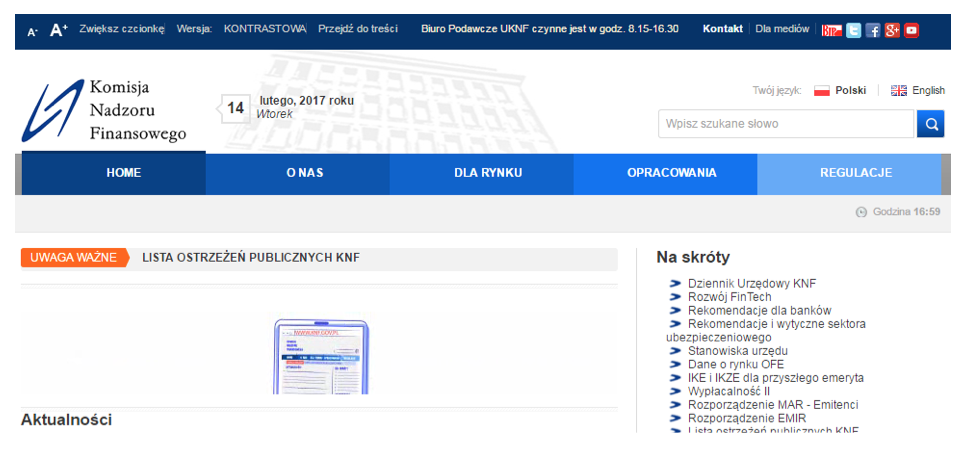
На польском портале ZaufanaTrzeciaStrona.pl, посвященном кибербезопасности, не так давно появилась новость об успешных атаках на польские банки (версия на английском здесь). Инцидент был охарактеризован как «серьезнейший». Данные подтвердили Symantec и BAE Systems. Список жертв пополнили учреждения из Мексики и Уругвая, а также другие цели по всему миру.

image

В этих атаках немало интересного – от целей и векторов заражения до особенностей вредоносных исполняемых файлов. Если первые два аспекта уже изучены, то вредоносный код не был детально исследован. В этом посте мы проведем технический анализ зловреда.

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js