
Рубрика «DNSSEC» - 2

Предыстория

После принятия всем известных законов в нашем Отечестве, я выхожу в инет через западный VPN-сервер.

Вчера, по причине некоторых проблем с основным провайдером, я временно переключился на провайдера под названием Дом.ру.

Сегодня, я лазил в гугле и искал некоторую информацию по уходу за кактусами. Одна из ссылок привела меня на сайт psy*****s.org. Там, как выяснилось, вовсю торгуют «веществами». И кактусы тоже продают, правда, довольно специфические.

Но, об этом я узнал позже, а сначала, я был шокирован показом мне странички «доступ к данному ресурсу был заблокирован...» с логотипом Дом.РУ.

С тех пор, как купил ВПН, я такие страницы не наблюдал вообще, по понятной причине.

Расследование

Для начала, я решил проверить, а работает ли мой VPN?Читать полностью »
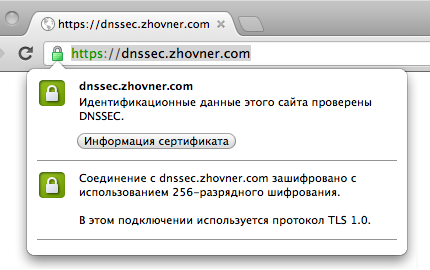
В этой статье Webnames.Ru, один из крупнейших регистраторов доменных имен в России расскажет о том, как реализовать на практике протокол безопасности DNSSEC — технологию, которая защищает уязвимые места системы доменных имен, в основе которой лежит метод цифровой подписи ответов на запросы DNS.

Читать полностью »

image

В статье описываются недостатки существующей структуры DNS, полный процесс внедрения DNSSEC на примере доменов .com и .org, процедура создания валидного самоподписанного ssl-сертификата подписанного с помощью DNSSEC.

Чем плох DNS

Система DNS в нынешнем виде была разработана более 20 лет назад, когда о защите информации не особенно задумывались. Она имеет несколько фундаментальных уязвимостей.

Достоверность ответа DNS-сервера никак не проверяется Это позволяет отправить пользователя, обратившегося к доменному имени, на произвольный IP-адрес,Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js