Рубрика «BIND» - 2

Уязвимость BIND позволяет «уронить» любой сервер: как и почему это работает - 1

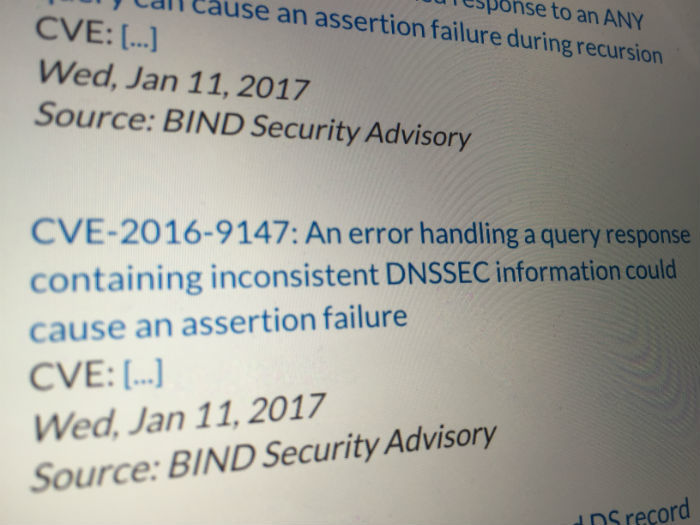
Почти месяц назад, 11 января 2017 года, разработчики наиболее популярного DNS сервера с открытым исходным кодом BIND выпустили исправления для четырех новых уязвимостей, которые позволяют удаленному атакующему аварийно завершить работу DNS сервера. В числе уязвимостей присутствует CVE-2016-9147, о которой далее пойдет речь. Атака не требует специальных условий кроме необходимости злоумышленнику видеть исходящий от уязвимого сервера трафик.

Мы задались целью создать правила (NAD) для обнаружения эксплуатации данных уязвимостей по сети — чтобы это сделать, нам пришлось глубже разобраться с кодом BIND и написать собственные эксплоиты. Наш разбор поможет понять, как все устроено внутри столь популярного DNS-сервера, а также узнать о просчетах, допущенных разработчиками проекта, и возможных решениях этих проблем.Читать полностью »
Критические уязвимости DNS-сервера BIND позволяют удаленно отключать его и проводить DoS-атаки - 1

В популярном DNS-сервере BIND обнаружены критические уязвимости. Их эксплуатация может открывать злоумышленникам возможности для проведения DoS-атаки а также удаленно останавливать его работу. Информация об уязвимостях была опубликована специалистами компании ISC, под лицензией которой распространяется программное обеспечение BIND.Читать полностью »

Вебинар Крикета Ли — (со)автора книг о DNS и Bind. Безопасность DNS: угрозы и решения, Best Practices DNS — один из важнейших сетевых сервисов, о безопасности, надежности и производительности которого часто забывают. По количеству атак DNS находится на втором месте после HTTP/HTTPS, и только за последний год число атак возросло на 216%.
Крикет Ли — автор и соавтор книг о DNS и Bind — проведет вебинар о безопасности DNS. Будут рассмотрены основные угрозы сервису (DDoS, cache poisoning, tunneling, amplification и т.д.) и предложены рекомендации по защите.

Вебинар пройдет 28 Августа 2014г. в 20:00 по московскому времени.
Зарегистрироваться можно Читать полностью »

По мере роста количества доменов, размещённых на моём сервера на Hetzner, меня всё чаще стала посещать мысль об использовании своего собственного dns-сервера вместо серверов имён провайдера.

Среди плюсов подобного решения—гибкость, удобство и экономия (правда небольшая), в среди минусов—низкая надёжность, ибо если ложится сервер то ложатся и зоны со всеми соответствующими последствиями не только для самого сервера но и для всех сторонних сайтов, чьи зоны вы хостите.

Ну а поскольку на сервере кроме dns работает ещё стопицот разных сервисов, да и руки у меня растут хотя и выше одного места, но всё же не слишком уж высоко, то сервер у меня ложится пару раз в год точно. :( Выход, разумеется, в организации физически отдельного вторичного сервера имён (что собственно и предусмотрено технологией dns).

В этой статье я хочу рассмотреть организацию такого сервера на базе облачного сервиса Amazon EC2, учитывая что всем новым аккаунтам Amazon позволяет год работать бесплатно (для micro-экземпляров):

Установка вторичного сервера имён на Amazon EC2 бесплатно

Поехали!

Читать полностью »

Посмотрев недавно статью, был сильно удивлен, что кто-то еще задается вопросом автоматического прописывания ДНС доменов на вторичном сервере. Хочу поделится своим вариантом «Automate slave DNS support», которым пользуюсь уже много лет. Возможно он подойдет не всем, но он довольно прост.Читать полностью »

в 19:53, , рубрики: BIND, call, javascript

От переводчика:
Прошу принять во внимание, что приведенный здесь код, возможно, не является хорошими практиками. Тем не менее разбор сниппета из этого поста может оказаться еще одним поводом окунуться в функциональный JavaScript.

Недавно я увидел изящный JS сниппет в этом твите.

var bind = Function.prototype.call.bind(Function.prototype.bind); // #fp

Взглянув на него, я смог догадаться, что он делает. Он превращает x.y(z) в y(x, z). Радуясь как ребенок, я показал его своим коллегам. Они спросили меня, что же тут происходит. Я открыл рот, чтобы объяснить и… не смог сказать ни слова. Я развернулся и ушел.
Читать полностью »

Vesta Control Panel
Полгода непрерывной работы. Более тысячи установок. Добавлено 95 тысяч новых строк. Удалено 84 тысячи. Было сделано 360 комитов. Вышла новая версия.
Я хочу рассказать о наиболее важных изменениях.
Читать полностью »

Откуда появилась проблема

Многие из вас пользуются VPN подключением к рабочей локальной сети из дома.
Благодаря этому, подключив VPN вы работаете с рабочей сетью «как будто находясь в ней».

Как выглядит типичная настройка в linux?
В /etc/resolv.conf прописывается (при помощи openresolv или NetworkManager)

search local.company.name
nameserver 10.0.20.186

Где local.company.name — домен компании, а 10.0.20.186 — ip адрес локального (в рабочей сети) DNS сервера.

Как выглядит работа?

root@t510 0 /usr/share/openvpn # ping -c 1 cdash-master
PING cdash-master.local.company.name (10.0.20.237) 56(84) bytes of data.
64 bytes from 10.0.20.237: icmp_seq=1 ttl=63 time=214 ms
...

Что произошло?

  1. search добавил к cdash-master суффикс local.company.name
  2. DNS сервер в рабочей сети преобразовал cdash-master.local.company.name в 10.0.20.237

Всё прекрасно работает, пока у вас VPN подключение… одно.
Мне захотелось подключать одновременно два VPN и прописывать два DNS — один для рабочей сети, другой для локальной сети на hetzner, где крутятся мои виртуальные машины.

Казалось бы, что может быть проще? Однако путь к решению был долгим и извилистым.

Читать полностью »

image

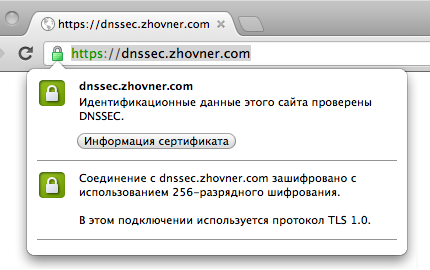
В статье описываются недостатки существующей структуры DNS, полный процесс внедрения DNSSEC на примере доменов .com и .org, процедура создания валидного самоподписанного ssl-сертификата подписанного с помощью DNSSEC.

Чем плох DNS

Система DNS в нынешнем виде была разработана более 20 лет назад, когда о защите информации не особенно задумывались. Она имеет несколько фундаментальных уязвимостей.

Достоверность ответа DNS-сервера никак не проверяется Это позволяет отправить пользователя, обратившегося к доменному имени, на произвольный IP-адрес,Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js