
Рубрика «Соль» - 2

image

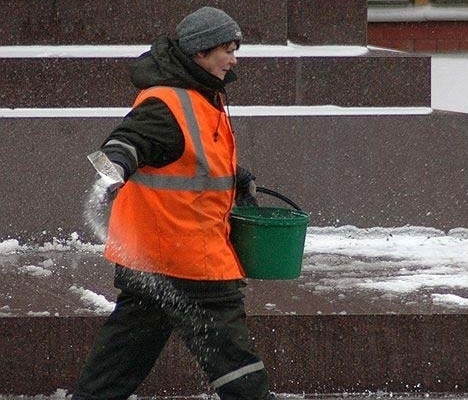
Зима уже прошла, но воспоминания о ней ещё свежи. По крайней мере, эти реагенты, разъедающие обувь и днища автомобилей и оставляющие на ботинках и брюках белые разводы – весьма приснопамятны. Вот и учёные из Томского государственного университета (ТГУ) решили заменить старые реагенты новыми. Сказано – сделано.

Новый реагент, разработанный ими, успешно разъедает лёд даже при температурах в -37 градусов. При этом его гранулы растворяются вместе со снегом, и не остаются на асфальте, как это делает песок. Он не разрушает ни дороги, ни одежду и не содержит вредных веществ. Его можно использовать и на тротуарах, и на дорогах. А стоимость изготовления обещают сделать небольшой.
Читать полностью »
Приветствую, читатели!

Больше коллизий, хороших и разных. Или плохая хэш функция — наше все!

В последнее время на Хабре появляется много статей на тему информационной безопасности, так или иначе связанных с недавно вступившим в силу законом об этих ваших энторнетах №89417-6 и участившимися утечками с популярных ресурсов. Я тоже решил не отставать от моды и поделиться своими мыслями на эту тему.
Читать полностью »

Приветствую, читатели!

Больше коллизий, хороших и разных! Или плохая хэш функция — наше все!

В последнее время на Хабре появляется много статей на тему информационной безопасности, так или иначе связанных с недавно вступившим в силу законом об этих ваших энторнетах №89417-6 и участившимися утечками с популярных ресурсов. Я тоже решил не отставать от моды и поделиться своими мыслями на эту тему.
Читать полностью »

Анализ возможностей массового аудита на основе утечки хешей из LinkedInНеделю назад утекла база хешей с LinkedIn, для других это событие может быть примечательным само по себе, но для меня, в первую очередь, это означает возможность провести анализ современных возможностей взлома паролей. И я не собираюсь рассказывать о том сколько раз слово «password» было встречено среди паролей и о том, сколько времени занимает перебор шестисимвольных комбинаций. Скорее буду пугать пользователей тем, насколько сложные пароли можно «взломать» за несколько часов. А программистам расскажу как это возможно эффективно реализовать, и в качестве небольшого подарка приложу программу, которую я написал для массового аудита. Присутствует и некоторый ликбез по использованию радужных таблиц с простыми выводами.

И так, за час удалось «восстановить» около 2.5 миллионов паролей на средней рабочей конфигурации, без специальных словарей и радужных таблиц. Среди найденных паролей присутствуют 16-символьные алфавитно-цифровые комбинации, и далеко не в единственном экземпляре.
Читать полностью »

Данная заметка призвана пролить свет на использование соли при хешировании пароля. Если посмотреть в комментарии к этому топику habrahabr.ru/post/145642/, то возникает подозрение, что некоторые люди неправильно понимают предназначение соли. На примерах постараюсь показать, для чего используется этот механизм. Всех заинтересовавшихся прошу под кат.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js