
Рубрика «коллизии»
Лоток уже смонтирован: считаем стоимость одной проектной ошибки
2026-09-09 в 11:50, admin, рубрики: bim, Navisworks, воздуховод, кабельный лоток, коллизии, координация разделов, переделка, проектная ошибка, сметный расчёт, управление проектами
От XML-отчёта до 3D-обрезки в Revit: как я сделал сервис для управления BIM-коллизиями
2026-05-10 в 19:20, admin, рубрики: autodesk, bim, BIM-координация, Navisworks, revit, Revit API, XML, автоматизация проектирования, дашборды, коллизииВсем привет!
Нечасто вижу на Хабре статьи про BIM-технологии, особенно в формате реального инженерного сервиса вокруг BIM-процессов. Поэтому решил рассказать про внутренний инструмент, который вырос из вполне бытовой боли: коллизии в проектах есть, отчёты по ним есть, люди их даже исправляют, но управлять всем этим как нормальным процессом неожиданно сложно.
Надежность контрольной суммы CRC16
2018-11-04 в 16:14, admin, рубрики: C, CRC, crc error, crc16, rs485, коллизии, ПрограммированиеНе так давно по долгу службы столкнулся с довольно интересной проблемой.
У нас имеется устройство, которое осуществляет интенсивный обмен по внутренней шине RS485, число проходящих пакетов составляет порядка нескольких тысяч в секунду, каждый пакет имеет длину в 7 байт, два из которых предназначены для хранения контрольной суммы CRC16 в ее CMS варианте (полином = 0x8005, стартовое значение = 0xFFFF). Прием осуществляется в FIFO-буфер, который сдвигается вверх с вытеснением после приема каждого последующего байта. Индикатором получения реального пакета является факт совпадения его контрольной суммы со значением, переданным в самом пакете. Никаких заголовков или дополнительных параметров.
Проблема заключалась в следующем – периодически, примерно раз в 5 минут, при передаче данных проскакивал пакет, данные которого давали выброс данных для одного из каналов, причем чаще всего выброс происходил до одного и того же значения. Сначала мы смотрели в сторону физических коллизий, но дело оказалось в другом – время от времени в буфере, где собирались полученные данные, оказывался пакет, состоящий из конца предыдущего пакета и начала следующего, причем контрольная сумма у такого комбинированного пакета оказывалась верной. То есть, налицо коллизия контрольной суммы: пакет не имеет смысла, но дает верную контрольную сумму.
Читать полностью »
Создаём собственный физический 2D-движок. Часть 1: основы и разрешение импульсов силы
2017-10-29 в 7:22, admin, рубрики: aabb, Алгоритмы, коллизии, математика, разработка игр, физический движок
Приступить к созданию собственного физического движка можно по разными причинам: во-первых, для освоения и усвоения новых знаний в математике, физике и программировании; во-вторых, собственный физический движок может обрабатывать любые технические эффекты, которые сможет создать его автор. В этой вводной статье я расскажу, как создать собственный физический движок с нуля.
Физика даёт игроку потрясающие возможности для погружения в игру. Думаю, что освоение физического движка будет очень полезным умением для любого программиста. Для более глубокого понимания внутренней работы движка можно в любой момент вносить любые оптимизации и специализированные особенности.
Читать полностью »
Линус Торвальс высказался о коллизиях SHA-1 в репозиториях Git: бояться нечего
2017-02-26 в 15:07, admin, рубрики: Git, sha-1, информационная безопасность, коллизии, криптография, Линус Торвальдс, Системы управления версиями, хеш-функция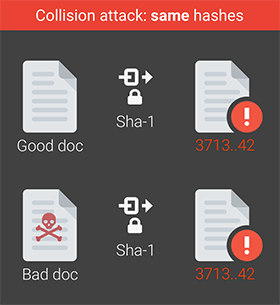 Несколько дней назад сотрудники компании Google и Центра математики и информатики в Амстердаме представили первый алгоритм генерации коллизий для SHA-1. За десять лет существования SHA-1 не было известно ни об одном практическом способе генерировать документы с таким же хешем SHA-1 и цифровой подписью, как в другом документе, но теперь такая возможность появилась.
Хеш-функция SHA-1 используется повсеместно, поэтому известие о генерации документов с идентичным хешей вызвало естественную обеспокоенность у пользователей. В том числе у пользователей системы управления версиями Git, в которой тоже используются хеши SHA-1. Развёрнутый ответ на эти опасения дал Линус Торвальс. Если вкратце, то бояться нечего.
Читать полностью »
Совсем просто про минимальное идеальное хеширование, основанное на графах
2015-03-30 в 20:21, admin, рубрики: c++, chm, cmph, hash function, minimal perfect hash function, open source, perfect hash function, Алгоритмы, высокая производительность, идеальное хеширование, коллизии, Программирование, метки: chm, cmph, hash function, minimal perfect hash function, perfect hash function, идеальное хешированиеПредставим, что перед нами стоит классическая задача получить данные по какому-то ключу. Причем количество данных и их ключей заранее известно.
Как решать подобную задачу?Читать полностью »
Атака Telegram за 2^64 операций, и почему суперзлодею она не нужна
2015-03-12 в 14:03, admin, рубрики: sms, telegram, диффи-хеллмана, информационная безопасность, коллизии, криптография, мессенджеры, приватность, уязвимость, метки: telegram  Прошлой весной мы с Juliano Rizzo (@julianor) придумали криптографическую атаку на «секретный» чат MTProto из Telegram, которая может быть осуществлена приблизительно за 2^64 операций. Атака осуществляется с позиции человека посередине на серверах Telegram.
Сообщения, отправляемые пользователям вне секретного чата, сохраняются на серверах Telegram таким образом, что позволяют компании просматривать содержимое сообщений и передавать их третьим лицам. Так происходит всегда, если беседы могут перемещаться между устройствами (например между телефоном и компьютером). Эти чаты не являются приватными, то есть пользователи должны быть очень внимательны, чтобы случайно не отправить инкриминирующую информацию или картинки без включения секретного чата. Групповые чаты к тому же вообще не используют ent-to-end шифрование. Более того, когда кто-нибудь входит в такой чат, он сразу получает доступ к ранее отправленным несекретным сообщениям. Мы к этому вернемся чуть позже.
Читать полностью »
Реализация словаря в Python 2.7
2015-01-14 в 8:51, admin, рубрики: Dict, hash, python, python2.7, алгоритм, Алгоритмы, коллизии, разрешение, словарь, хеш, хэш В этой статье пойдёт речь о том, как реализован словарь в Python. Я постараюсь ответить на вопрос, почему элементы словаря не упорядочены, описать, каким образом словари хранят, добавляют и удаляют свои элементы. Надеюсь, что статья будет полезна не только людям, изучающим Python, но и всем, кто интересуется внутренним устройством и организацией структур данных.
Читать полностью »
Повышение пропускной способности сильно загруженных сетей WiFi в 4-7 раз
2012-11-16 в 14:27, admin, рубрики: wifi, Беспроводные технологии, коллизии, Сетевые технологии, точка доступа, метки: wifi, коллизии, точка доступаУчёные из университета Северной Каролины разработали и протестировали алгоритм, позволяющий, по данным экспериментов, в несколько раз увеличить пропускную способность беспроводных сетей под критически большой нагрузкой, там, где ими пользуется много людей одновременно — в кафе, аэропортах, конференц-залах. В таких условиях резко возрастает число потерянных пакетов, что быстро приводит к лавинообразному уменьшению пропускной способности (иногда в десятки раз).
Модификация прошивки точки доступа, названная WiFox, позволяет снизить число коллизий при высоких нагрузках, тем самым избегая заторов в перегруженной сети. Подробное описание алгоритма будет представлено на конференции по экспериментальным сетевым технологиям CoNEXT, которая пройдёт во Франции с 10 по 13 декабря.
Читать полностью »
Многозначное шифрование с использованием хеш-функций: продолжение
2012-11-07 в 17:25, admin, рубрики: c++, Алгоритмы, анонимность, информационная безопасность, коллизии, недоказуемость, хеш-функции, шифрование, метки: c++, анонимность, коллизии, недоказуемость, хеш-функции, шифрование  В прошлой заметке я рассказывал о возможности создать алгоритм шифрования, основывающийся на использовании хеш-функций, позволяющий шифровать несколько текстов с различными ключами в один неразделимый информационный поток, без возможности определить сколько и каких сущностей было зашифровано. Теперь детали алгоритма стали ясны, что позволило создать утилиту, реализующую описанный метод. В этой заметке я поделюсь утилитой, проведу анализ алгоритма и предложу (довольно поверхностные) обоснования криптостойкости метода.
Читать полностью »