Авторитетная компания Symantec обнаружила вредоносное ПО под названием Regin, функционирующее как троян.
Как стало известно, главной задачей трояна является сбор информации о частных лицах, компаниях и правительствах определённых стран.
Авторитетная компания Symantec обнаружила вредоносное ПО под названием Regin, функционирующее как троян.
Как стало известно, главной задачей трояна является сбор информации о частных лицах, компаниях и правительствах определённых стран.
В ходе проведённого исследования ученые из Школы медицины при Университете Джона Хопкинса в Небраске обнаружили вирус, который оказывает негативное влияние на когнитивные функции человека.
Речь идёт о вирусе, негативно влияющем на визуальное восприятие и пространственное воображение, который раньше не находили у здоровых людей.

Американские эксперты выразили уверенность в том, что роботы могут помочь в борьбе со смертельными вирусами, в том числе и лихорадкой Эбола.
Как стало известно, 7 ноября несколько американских учебных заведений приступят к обсуждению данной стратегии, суть которой заключается в минимальном физическом контакте с пациентами, которых могут посещать дистанционно управляемые машины.

Специалисты из компании Trend Micro, занимающиеся IT-безопасностью, заявили, что сервис видеохостинга YouTube на протяжении месяца размещал рекламные ссылки на вредоносные сайты.
Согласно данным, полученным специалистами, больше всего пострадали американские пользователи (93%) от общего количества, или около 113 тыс. человек.
Кроме того, пострадало 4% японских пользователей.
Представители Trend Micro отметили, что рекламные баннеры демонстрировались в видео, набравших более 11-ти млн. просмотров.
Привет!
Многим, наверно, известен Pluso — сервис для установки красивых кнопок на сайт. Изначально он привлек внимание своей простотой и удобством работы. Мы пользовались им примерно полгода.
Недавно командой разработчиков нашего сайта был обнаружен необычный код, который встраивался в тег body страницы. Вот некоторые скрипты, которые были обнаружены с помощью инспектора документа:
Читать полностью »
Это отчасти смешно: как пишет DrWeb, они закончили анализировать троян Trojan.Tofsee. Поведение зловреда почти обычно, он рассылает спам, однако у вируса есть одна фишка — после заражения он начинает защищать систему от других вирусов и удалять уже имеющихся конкурентов.
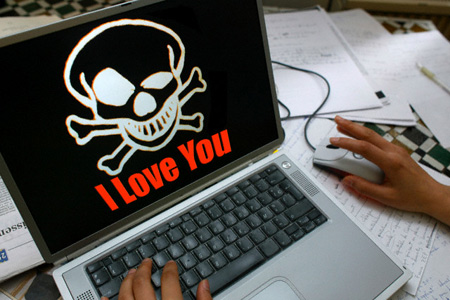
Привет, %username%! Посмотри на календарь… Что, правда, ничего не замечаешь? А ведь сегодня 4 мая — ровно 13 лет со дня появления вируса ILOVEYOU. Вирус был разослан на почтовые ящики с Филиппин в ночь с 4 мая на 5 мая 2000 года. Темой письма было «ILoveYou», а к письму был приложен скрипт «LOVE-LETTER-FOR-YOU.TXT.vbs». Большинство пользователей решили, что это простой текстовый файл (тем более, расширение было скрыто). При открытии вложения вирус рассылал копию самого себя всем контактам в адресной книге Windows и на адрес, указанный как адрес отправителя, а также гадил в системе.
Читать полностью »
Каждому хоть раз да хотелось полазить в чужих файлах без их ведома, но многих отталкивает идея скачивание различных генераторов, потому что неизвестно, что ещё в них запихнули создатели, да и антивирусы их видят на ура. Однажды мне тоже захотелось чего-нибудь да сделать. Сначала я решил освоить что-нибудь простое и необходимое и начал с командной строки, вещи как впоследствии оказалось незаменимой.
Читать полностью »
Забавный случай произошел сегодня в русском инстаграме. Чувак переименовал себя в @s7airlinesru и пообещал разыграть 5000 билетов

Многие наверняка знают это чувство опасения за свою флешку, подключая ее в «чужой» компьютер. Тем более, если нельзя посмотреть что происходит в операционной системе этого компьютера из-за прав пользователя, да и сам этот компьютер «публичного доступа» ( аудитория в учебном заведении). И еще более паршивое чувство, когда опасения оправдываются: помимо записи на флешку, вирус некоторым образом модифицирует данные на ней, притом криво.
С этим столкнулся и я. А заполучив образец вируса на подставную флешку, решил разобраться, что еще он делает и в чем вообще заключается суть его работы, а главное – как изгнать эту заразу с компов и «зараженных» флешек.
Статья будет полезна тем, кому интересна область анализа ПО, независимо от квалификации и навыков (специалисты могут в комментарии написать о своем опыте).