Рубрика «Cisco» - 27

Eсли вкратце, то технология позволяет виртуальным машинам получать прямой доступ до физических устройств pci на сервере с гипервизором. Однако, при использовании этой технологии перестают работать почти все полезные вещи, которые позволяет кластер vSphere: fault tolerance, high availability, снапшоты, vMotion и DRS с ним же.

Более того, когда виртуальная машина использует устройство напрямую, минуя гипервизор, то это устройство перестаёт быть доступно самому гипервизору. Например, если прокидывать сетевушку внутрь виртуалки через DirectPath I/O, то, да, ресурсы гипервизора на обработку трафика от виртуальной машины больше не используются — это хорошо. Плохо то, что прокинутую сетевушку сможет использовать только одна виртуалка. Технология, получается, весьма спорная, если не сказать больше — бесполезная. Но не всё так однозначно. Читать полностью »
Front-door VRF. Ещё один практический пример - 1

Привет habr! Про настройку VPN совместно с VRF на оборудовании Cisco существует много статей в Интернете. Здесь есть неплохая шпаргалка по настройке IPsec VPN в виде крипто-карт и VTI-туннелей совместно с VRF. В этой статье хабра приведён пример DMVPN с VRF. VRF даёт большую гибкость при настройке оборудования и вариантов её использования большое количество. Главное не забывать, что у нас есть такой инструмент. В моей заметке я решил рассмотреть ещё одну интересную задачу из нашей практики, для решения которой также пригодилось использование Front-door VRF для построения IPsec туннелей. Речь пойдёт про построение параллельных VPN-туннелей через разных Интернет-провайдеров и распределение трафика по этим туннелям.Читать полностью »

Сегодня речь пойдет о межоператорском взаимодействии — BGP Inter-AS. В статье рассмотрим следующие темы:
— BGP Inter-AS Option A
— BGP Inter-AS Option B
— BGP Inter-AS Option C
— Особенности настройки данных опций на JunOS
В данной статье будет много выводов из CLI Cisco и Juniper. Если вы не знаете основ mpls, разницы между bgp labeled-unicast и vpnv4 unicast, то читать данную статью вам нет смысла. Если же эти понятия вам знакомы, то прошу прощу под кат.Читать полностью »

Cisco опубликовала отчет о найденой уязвимости в реализации ipv6 Neighbor Discovery protocol (ND). Злоумышленник с помощью спецально сформированного пакета может остановить передачу всего ipv6 трафика на атакуемом устройстве.

Отчет.

Читать полностью »

Как мы в очередной раз проходили золотую сертификацию Cisco: особенности, пара баек и подводные камни - 1

В идеале модель выглядит так: сертификация от производителя нужна нам для подтверждения уровня экспертизы, плюс это позволяет получить скидку от вендора, чтобы быть конкурентоспособными на тендерах. Производитель сертифицирует своих партнёров — уверенность в качестве работ и профессионализме интегратора прежде всего. Сертификат выдаётся раз в год.

Ключевое условие для прохождения аудита — наличие обученных сертифицированных специалистов и сданных специализаций — архитектур, а также наличие проектов, реализованных с использованием технологий вендора. У Cisco именно так: чтобы получить золото, нужно реально двигать рынок: с этого года требования довольно сильно поменялись и ужесточились.

Исходя из моего опыта, подготовиться с нуля к аудиту на «золото» — сложно. Но, к счастью, мы проходим эту историю уже с 2002 года, плюс у нас есть аудиты по ISO, немецкому TÜV SÜD и другим нормативам.

Аудит мы проходили на этот раз с проектами инфраструктуры железнодорожной пассажирской и крупной энергетической компаний, государственной корпорации и т.п. Аудитор иногда нервно вздрагивал, когда мы показывали документы по инфобезопасности. Читать полностью »

Всем привет! Сегодняшний пост посвящается моей неопубликованной методичке. Дело в том, что когда-то давно я был преподавателем сетевых технологий, был очень амбициозен, мне хотелось всем рассказать, а самое главное, научить всех ремеслу сетевого инженера. Именно в то время я задумал написать методичку и опубликовать ее. Теперь я нашел время и решил опубликовать свою методичку в виде сайта. Да, я знаю, что сейчас очень много сайтов, которые предлагают обучить работе с Cisco, и, несомненно, они заслуживают внимания и уважения. Но исходя из своего опыта и опыта обучения, лучший способ познать Cisco — практика! Как я могу судить по себе и по своим бывшим студентам, практиковаться всегда лень. Поэтому моя методичка была направлена на подачу материала с уже подготовленными лабами, студенту остается только открыть лабу и начать практику согласно плану в методичке.

gurkin33.ru_logo

Читать полностью »

Хочу представить вам графический интерфейс для демона tacacs (ссылка в конце поста). К счастью или к сожалению, я разработчик этого проекта, на который было потрачено около 3-х месяцев. Этот проект ориентирован на Cisco устройства, и не тестировался на устройствах других производителей (но как утверждает man tacacs, есть поддержка и других производителей, например, Juniper).

lockscreen_img

Читать полностью »

В Apple, Microsoft, Alphabet, Cisco Systems и Oracle сосредоточены 504 миллиарда долларов, а это около 30% от всей суммы средств, которыми владеют американские нефинансовые компании.

По 90% своих денег Apple и Microsoft хранят за границей, чтобы избежать уплаты налогов на территории США.

image
Читать полностью »

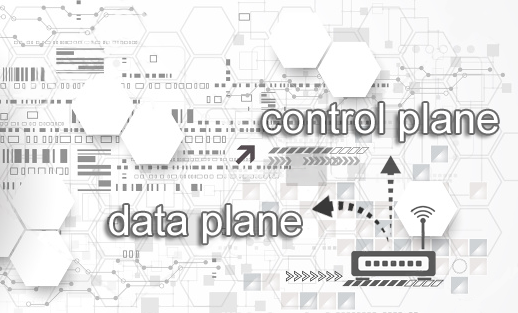
Разделение control и data plane в сетевом оборудовании - 1

В работе сетевого устройства можно выделить две абстракции – управляющий уровень (control plane) и передающий уровень (data plane). Сontrol plane отвечает за логику работы сетевого устройства для обеспечения в дальнейшем возможности передачи пакетов (заполнение различных таблиц, например, маршрутизации, отработку различных служебных протоколов ARP/STP/и пр.). Data plane в свою очередь отвечает непосредственно за передачу полезного трафика через наше сетевое устройство. Т.е. сontrol plane нам предоставляет информацию куда и как слать сетевой трафик, а data plane уже выполняет поставленные перед ним задачи. Данные абстракции могут быть выделены как на логическом, так и на физическом уровне. Но всегда ли на сетевом оборудовании присутствует такое разделение и где именно выполняются функции каждой из абстракций? Давайте попробуем в этом разобраться.Читать полностью »

В работе Python приложения встала задача получать данные с сетевого оборудования и проводить его настройки удалённо, по SSH. Можно воспользоваться Paramiko, а можно не выдумывать велосипед и использовать основанную на нём библиотеку Exscript. Под катом — примеры кода для подключения и получения информации из команд. Ввиду отсутствия документации к Exscript этот материал может кому-нибудь здорово пригодиться.

Использование python библиотеки Exscript для работы с оборудованием Cisco и Huawei по SSH - 1
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js