
Добрый день! История такова: сколько себя помню, всегда дома висел какой-нибудь сервер, который очень хотелось вывести во всеми нами любимый Интернет.
«Ну и что тут сложного? Практически любой провайдер предоставляет статический белый IP за небольшую плату!», – скажите Вы и будете абсолютно правы. Но это платно, да и вообще хотелось попробовать чего-нибудь более оригинального. Основная проблема доступа к моему серверу – NAT. Если вдруг кто не знает, что это, ниже оставил пояснение из Википедии.
Читать полностью »
Рубрика «iptables» - 3
Вынос локального сервера в сеть с помощью другого внешнего сервера
2017-07-24 в 12:21, admin, рубрики: iptables, linux, nat, Orange Pi, PPTP, vpn, Настройка Linux, Серверное администрирование, Сетевые технологииСети Docker изнутри: как Docker использует iptables и интерфейсы Linux
2017-07-21 в 14:56, admin, рубрики: devops, docker, docker swarm, iptables, Сетевые технологии, системное администрированиеЯ познакомился с Docker довольно давно и, как и большинство его пользователей, был мгновенно очарован его мощью и простотой использования. Простота является основным столпом, на котором основывается Docker, чья сила кроется в легких CLI-командах. Когда я изучал Docker, я захотел выяснить, что происходит у него в бэкграунде, как вообще все происходит, особенно что касается работы с сетью (для меня это одна из самых интересных областей).
Я нашел много разной документации о том, как создавать контейнерные сети и управлять ими, но в отношении того, как именно они работают, материалов намного меньше. Docker широко использует Linux iptables и bridge-интерфейсы для создания контейнерных сетей, и в этой статье я хочу подробно рассмотреть именно этот аспект. Информацию я почерпнул, в основном, из комментариев на github-е, разных презентаций, ну и из моего собственного опыта. В конце статьи можно найти список полезных ресурсов.
Я использовал Docker версии 1.12.3 для примеров в этой статье. Я не ставил своей целью дать исчерпывающее описание Docker-сетей или написать полное введение в эту тему. Я надеюсь, что этот материал будет полезен для пользователей, и я буду рад, если вы в комментариях оставите обратную связь, укажете на ошибки или скажете, чего недостает.
MeteorJS, Nginx, mongodb, iptables… продакшен
2017-04-29 в 19:23, admin, рубрики: iptables, javascript, Meteorjs, mongodb, nginx, nodejs, pm2, ssh, Администрирование баз данных, деплой, жопа какая-то, Серверное администрированиеЗдравствуйте, меня зовут Александр Зеленин, и я веб-разработчик сисадмин.
К сожалению, вся информация о полноценной развёртке приложения на MeteorJS довольно разрозненна, и приходится вручную решать миллион задач. В этой статье я хочу разобрать самую базовую (но уже достаточную для безопасной работы в продакшене) настройку сервера и последующий процесс ручного деплоя.
Разворачивать будем на Ubuntu 16, но, в целом, схема на 99% совпадает и для Debian 8.
VulnHub: Выкидываем неугодных из IRC в Wallaby’s Nightmare
2017-02-09 в 22:14, admin, рубрики: boot2root, ctf, information security, iptables, irc, vulnhub, WallabysNightmare, информационная безопасность, метки: boot2rootВсем доброго времени суток, после небольшого перерыва, снова возвращаемся к разбору виртуалок с VulnHub. И на очереди Wallaby's: Nightmare (v1.0.2), как пишет автор, на создание этого boot2root его вдохновили некоторые предыдущие CTF с этого сайта, а вот какие именно, я думаю вы сами сможете догадаться.
Читать полностью »
Балансировка нагрузки с Pacemaker и IPaddr (Active-Active cluster)
2017-01-25 в 5:52, admin, рубрики: active/active cluster, ClusterIP, high availability, IP, IPaddr2, iptables, load balancing, network, networking, pacemaker, Percona, балансировка нагрузки, балансировка трафика, высокая доступность, децентрализованные сети, Настройка Linux, Сетевые технологии, системное администрирование, метки: IPaddr2, pacemaker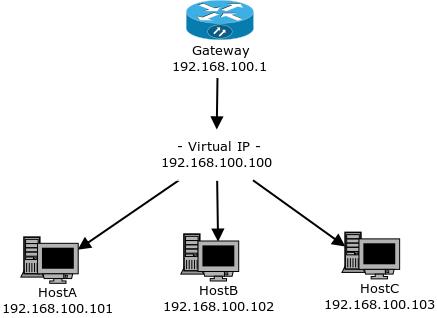
Хочу рассказать вам еще об одном способе балансировки нагрузки.
Про Pacemaker и IPaddr (ресурс-агент) и настройке его для Active/Passive кластера сказано уже и так достаточно много, но информации по организации полноценного Active/Active кластера, используя этот модуль я нашел крайне мало. Постараюсь исправить эту ситуацию.
Для начала расскажу подробнее чем такой метод балансировки примечателен:
- Отсутсвие внешнего балансировщика — На всех нодах в кластере настраивается один общий виртуальный IP-адрес. Все запросы отправляются на него. Ноды отвечают на запросы на этот адрес случайно и по договоренности между ссобой.
- Высокая доступность — Если одна нода падает ее обязаности подхватывает другая.
- Простота настройки — Настройка осуществляется всего в 3-5 команд.
Читать полностью »
Как перезагрузить сервер?
2016-04-21 в 7:58, admin, рубрики: emergency, IPMI, iptables, linux, reboot, Настройка Linux, Серверное администрирование, системное администрирование, спасибо за чтениеAbstract: описание видов ребута, рассказ про sysrq, ipt_SYSRQ, ipmi, psu.
Как перезагрузить сервер? — Это вопрос, который обычно задают ну очень начинающим пользователям, которые путаются между halt, shutdown -r, reboot, init 6 и т.д.
Опытный администратор уточнит вопрос: «а что с сервером не так?» Разные виды отказов серверов требуют разных видов ребута — и неверно выбранный вариант приведёт к тяжелейшим последствиям, из которых визит в веб-морду IPMI/DRAC/iLO с целью «доперезагрузить» будет самым лёгким. Самым тяжёлым в моей личной практике была командировка эникейщика в соседний город. С целью «нажать ребут» на одиноко стоящем сервере.
В этой статье: что мешает серверу перезагрузиться и как ему помочь.
Начнём с теории ребута.
При выключении или перезагрузке сервера менеджер инициализации (в большинстве современных дистрибутивов — systemd, в эксцентричной Ubuntu 14.04 до сих пор upstart, в архаичном хламе — sysv-init) в определённом порядке посылает всем демонам команду «выключись». И большинство демонов (например, СУБД, вроде mysql) знают, как выключаться правильно. Например, закончить все транзакции, сохранить все несохранённые данные на диск и т.д. Для in-memory СУБД, наподобие redis, это и вовсе может быть критичным: не сохранил — потерял.
Старые системы иницализации ждали неограниченно долго каждый из инит-скриптов. Например, если «шутник» добавил вам в «stop» веточку «sleep 3600», то ваш сервер будет перезагружаться час с хвостиком. А если там цифра поболе, или просто программа, которая не хочет завершаться, то и ребут никогда не закончится.
Читать полностью »
«Щадящая» балансировка между несколькими провайдерами на офисном шлюзе
2016-03-22 в 8:46, admin, рубрики: gateway, ip route, ip rule, iproute, iproute2, iptables, linux routing, nat, Netfilter, Pbr, routing, Настройка Linux, Сетевые технологии, системное администрирование, метки: PBR Эта статья описывает конфигурацию шлюза под управлением Linux для балансировки трафика между каналами разных провайдеров.
Результат, достигаемый в этом руководстве, отличается от результата подобных руководств: для каждого клиента используется один и тот же внешний IP-адрес, что избавляет от проблем с интернет-сервисами, которые не готовы к смене IP-адреса клиента в рамках одной сессии.
Читать полностью »
Программный интернет шлюз для уже не маленькой компании (Shorewall, QoS во всю ширь). Часть 3
2016-02-25 в 17:23, admin, рубрики: dnsmasq, iptables, linux, openvpn, ospf, quagga, shorewall, Настройка Linux, Сетевые технологии, системное администрированиеПредставляю третью статью из серии, ориентированных на «продолжающих» системных администраторов, для опытных я вряд ли открою что-то новое.
В этих статьях мы рассмотрим построение интернет шлюза на linux, позволяющего связать несколько офисов компании, и обеспечить ограниченный доступ в сеть, приоритетзацию трафика (QoS) и простую балансировку нагрузки с резервированием канала между двумя провайдерами.
Конкретно в этой части:
- QoS во всю ширь в Shorewall
- Более подробная настройка Shorewall
- Раскидывание трафика по каналам в соответствии с протоколами
- Костыли, без них, никуда
А в первой части были рассмотрены:
- Простейшая настройка Shorewall
- Ужасно сложная настройка dnsmasq
- Не менее сложная настройка OpenVPN
- И для многих продолжающих админов нетипичная, динамическая маршрутизация, на примере OSPF
А во второй:
- Более подробная настройка Shorewall
- Страшный и не понятный QoS
- Балансировка нагрузки и резервирование
Вариант развёртывания Linux систем на базе Puppet 4. Часть I: сеть и сетевой фильтр (cfnetwork + cffirehol)
2016-02-15 в 7:43, admin, рубрики: Debian, firehol, firewall, iptables, network, open source, puppet, security, system setup, Ubuntu, ит-инфраструктура, Настройка Linux, Серверное администрированиеВкратце:
- cfnetwork — Puppet API для полной настройки сети и фильтра через ресурсы Puppet. Идеально дружит с Hiera и потенциально другими "data providers" в концепции Puppet.
- cffirehol — "meta-provider" конкретной реализации настройки фильтра для
cfnetworkна базе замечательного генератора FireHOL- Пока поддерживаются только Debian 8+ (Jessie и выше) и Ubuntu 14.04+ (Trusty и выше)Читать полностью »
Программный интернет шлюз для уже не маленькой компании (Shorewall, OpenVPN, OSPF). Часть 2
2016-01-08 в 20:32, admin, рубрики: dnsmasq, iptables, linux, openvpn, ospf, quagga, shorewall, Настройка Linux, Сетевые технологии, системное администрирование Представляю вторую статью из серии, ориентированных на «продолжающих» системных администраторов, для опытных я вряд ли открою что-то новое.
В этих статьях мы рассмотрим построение интернет шлюза на linux, позволяющего связать несколько офисов компании, и обеспечить ограниченный доступ в сеть, приоритетзацию трафика (QoS) и простую балансировку нагрузки с резервированием канала между двумя провайдерами.
Конкретно в этой части:
- Более подробная настройка Shorewall
- Страшный и не понятный QoS
- Балансировка нагрузки и резервирование
А в предыдущей части были рассмотрены:
- Простейшая настройка Shorewall
- Ужасно сложная настройка dnsmasq
- Не менее сложная настройка OpenVPN
- И для многих продолжающих админов нетипичная, динамическая маршрутизация, на примере OSPF