
Представляем перевод серии статей, посвященных безопасности в IoT. Первый материал будет более теоретический и посвящен обзору возможностей Microsoft Azure IoT Suite.
Рубрика «security» - 24
Безопасность в IoT: Azure IoT Suite для тех, кто начинает с нуля
2016-10-27 в 11:34, admin, рубрики: azure, azure iot suite, IoT, microsoft, Microsoft Azure, security, security iot, безопасность iot, безопасность интернета вещей, Блог компании Microsoft, Интернет вещей, информационная безопасность, обачные сервисы
Деятельность кибергруппировки Sednit под микроскопом — Часть 2
2016-10-26 в 16:14, admin, рубрики: Malware, security, sednit, Блог компании ESET NOD32, информационная безопасностьНаши специалисты опубликовали вторую часть детального исследования деятельности и вредоносного ПО кибергруппировки Sednit. В предыдущей части мы публиковали информацию о фишинговых сообщениях и механизмах компрометации пользователей со стороны этой группировки, а также упомянули используемые ими эксплойты. В новой части нашего исследования речь пойдет о вредоносном ПО, которое используется Sednit для компрометации пользователей.
Группировка специализируется на компрометации только тех целей, которые заранее были выбраны для кибератаки, т. е. кибератака носит направленный характер и осуществляется после проведенной разведки этих целей. Вредоносный инструмент (toolkit) авторов состоит из трех основных компонентов: бэкдоров SEDRECO, XAGENT и сетевого агента XTUNNEL.
Читать полностью »
QIWI Security Development Lifecycle
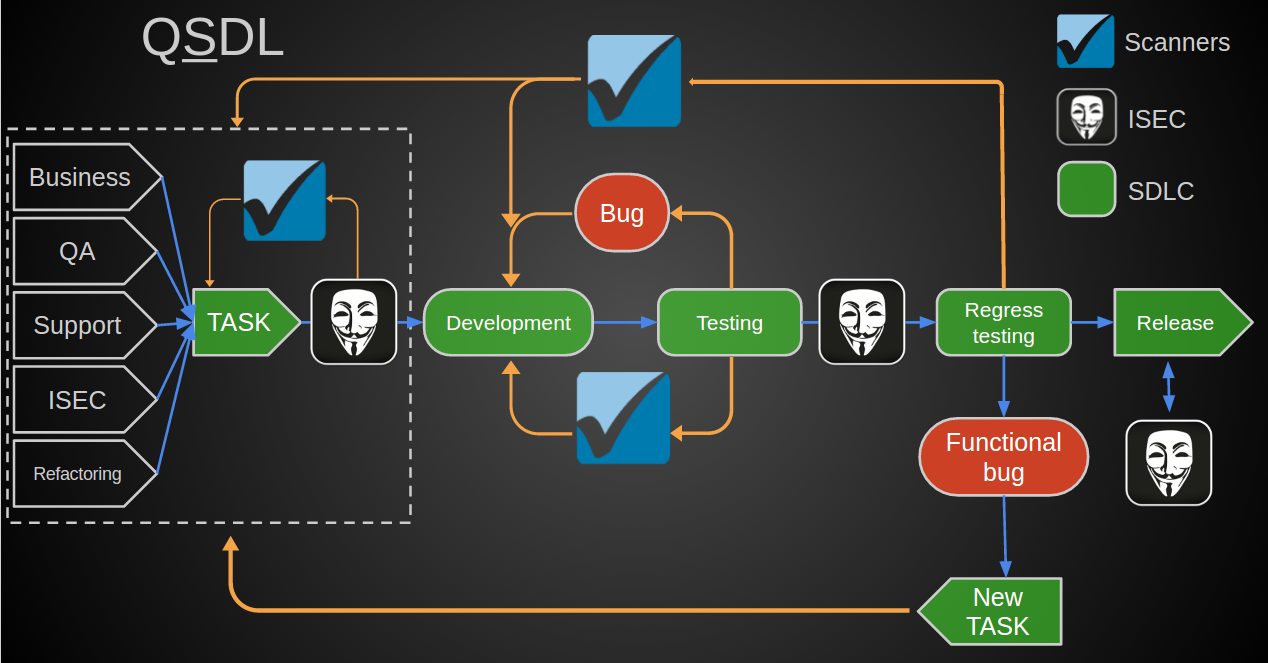
2016-10-25 в 9:54, admin, рубрики: DAST, Qiwi, SAST, sdlc, security, Блог компании QIWI, информационная безопасность, Тестирование IT-системВ определенный момент в жизни почти каждой финтех-компании настает время, когда количество приложений внутренней разработки начинает превышать число разработчиков, бизнес хочет больше новых фич, а на Bug Bounty продолжают сдавать все новые и новые уязвимости…
Но при этом есть потребность быстро выпускать качественное и безопасное ПО, а не тушить пожары от выявленных ошибок безопасности откатами версий и ночными хотфиксами.
Когда команда ИБ состоит из пары человек, кажется, что так будет всегда, но мы решили выжать из ситуации максимум позитива и раз и навсегда "засекьюрить" свои приложения.
С чего начать? Наш план был прост:
- Упорядочить процессы постановки, исполнения и выпуска задач, не став палкой в колесах разработки.
- Прикрутить модные сканеры безопасности.
- Отревьюить пару десятков приложений.
- Откинуться в кресле, наблюдая за тем, как это все само работает.
В ядре Linux исправили опасную уязвимость
2016-10-21 в 13:23, admin, рубрики: linux, security, vulnerability, Блог компании ESET NOD32 Опасная Local Privilege Escalation (LPE) уязвимость в ядре Linux с идентификатором CVE-2016-5195 (Dirty COW) была исправлена в таких дистрибутивах Linux как RedHat, Ubuntu и Debian. Мы рекомендуем пользователям как можно скорее обновить свои копии Linux, поскольку уязвимость уже используется атакующими in-the-wild. Уязвимость является довольно древней, ей уже 9 лет и она появилась в ядре начиная с версии 2.6.22. Это говорит о том, что она может присутствовать и в ядре Android. Dirty COW позволяет атакующему получить максимальные права root в системе, правда для проникновения в систему, он еще должен использовать RCE-эксплойт. Получение root доступа в системе позволит атакующему выполнять в ней неограниченное количество операций.
ПО для шифрования VeraCrypt подверглось аудиту
2016-10-18 в 9:57, admin, рубрики: encryption, security, veracrypt, Блог компании ESET NOD32, информационная безопасностьИзвестное ПО для шифрования с открытым исходным кодом VeraCrypt было обновлено до версии 1.19. Обновленную версию продукта можно скачать здесь. В новом релизе были закрыты существенные уязвимости, выявленные в результате проведенного аудита исходного кода VeraCrypt, который был осуществлен специалистами Quarkslab. Специалистами было обнаружено 8 критических уязвимостей, 3 уязвимости среднего уровня опасности и еще 15 уязвимостей низкого уровня опасности.
Quarkslab made a security assessment of VeraCrypt 1.18. The audit was funded by OSTIF and was performed by two Quarkslab engineers between Aug. 16 and Sep. 14, 2016 for a total of 32 man-days of study. A critical vulnerability, related to cryptography, has been identified. It has been introduced in version 1.18, and will be fixed in version 1.19.
Злоумышленники используют фальшивые приложения Google Play для обмана пользователей
2016-10-07 в 12:31, admin, рубрики: android, security, Блог компании ESET NOD32Многие разработчики вредоносных программ для Android пытаются маскировать их под легитимное и полезное ПО. Таким образом они убеждают пользователей на их загрузку. Для этого злоумышленники могут использовать интересное название приложение и добавить к нему фальшивое описание, которое не соответствует функционалу этого приложения. Специалисты ESET обнаружили восемь таких фальшивых приложений на Google Play, обещавших пользователям увеличить количество подписчиков в их аккаунтах социальных сетей. Наши AV-продукты обнаруживают эти приложения как Android/Fasurke.
Будучи доступными в магазине Google Play более четырех месяцев, приложения собрали от 250K до 1M просмотров. После нашего обращения в Google, Android security team удалила все эти приложения из Play. Несмотря на то, что эти приложения уже не представляют опасности для пользователей Android, нам стоит обнародовать подробности их анализа, так как, в будущем, в Play могут появиться аналогичные приложения.
Американские спецслужбы арестовали возможного информатора хакеров Shadow Brokers
2016-10-06 в 10:06, admin, рубрики: security, Блог компании ESET NOD32, информационная безопасность Американские спецслужбы арестовали сотрудника одной из фирм, которая работает с АНБ (подрядчик). Сотрудника зовут Harold Martin и его уже окрестили «вторым Сноуденом» за подозрение в раскрытии конфиденциальной информации АНБ. Особенностью этого случая является тот факт, что краже подвергся исходный код программного обеспечения, которое использовалось спецслужбами в кибератаках на компьютерные сети других государств. Это, в свою очередь, может указывать на причастность бывшего сотрудника к группировке Shadow Brokers.
После публикации в сети архива с данными Shadow Brokers, обсуждалось две основных версии получения исходных текстов эксплойтов группировки Equation Group. Первая подразумевает успешно проведенную кибератаку, что послужило причиной утечки. Сторонники второй версии полагают, что речь идет о «втором Сноудене», передавшем хакерам исходные тексты. Как оказалось, арестованный специалист Harold Martin работал в той же фирме, что и Сноуден — Booz Allen Hamilton.
Zerodium повысила сумму вознаграждения за удаленный jailbreak для iOS
2016-09-30 в 11:34, admin, рубрики: security, zero-day, Блог компании ESET NOD32, информационная безопасностьПока компания Apple устраивала приватное мероприятие для узкого круга security-ресерчеров своих продуктов (анонсированная недавно программа bug bounty), фирма Zerodium анонсировала повышение вознаграждений, которые она выплачивает за обнаруженные уязвимости. В частности, вознаграждение за удаленный jailbreak устройства под управлением iOS 10 выросло до $1,5M. Напомним, что iOS 10 на iPhone 7 уже была скомпрометирована 19-летним security-ресерчером, также приглашенным на закрытое мероприятие Apple.
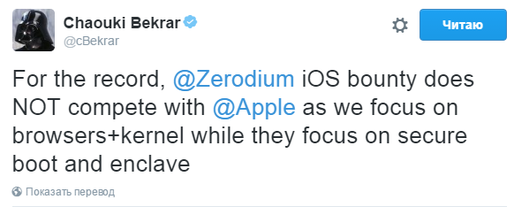
Мы уже не раз упоминали в своих постах корпоративного блога основателя фирмы Zerodium Chaouki Bekrar, который известен своими скандальными высказываниями в адрес Apple и Google в связи с недостаточными выплатами вознаграждений исследователям безопасности. В одном из своих твитов Bekrar подтвердил, что Zerodium не имела отношения к Trident эксплойтам, о которых мы писали ранее. Связка из этих эксплойтов позволяла осуществлять удаленный jailbreak iOS 9 и оценивалась Zerodium в $1M.
Microsoft представила защитную технологию Windows Defender Application Guard для веб-браузера Edge
2016-09-28 в 14:21, admin, рубрики: security, Windows 10, Блог компании ESET NOD32, информационная безопасностьMicrosoft ранее уже анонсировала специальные защитные меры от вредоносного ПО и кибератак, которые основаны на механизме виртуализации Hyper-V. С выпуском Windows 10 компания представила так называемую среду Virtual Secure Mode (VSM) и две основанные на VSM защитные меры: Device Guard и Credential Guard (доступны для enterprise версий Windows 10). Основное их предназначение заключается в изоляции критических для безопасности операций в мини-ОС, которая работает в отдельной виртуальной машине с высоким уровнем доверия.
К таким критическим операциям относится проверка легитимности данных UEFI-прошивки компьютера, драйверов режима ядра (Device Guard) и выполнение процедур, которые относятся к аутентификации пользователей (Credential Guard). Новая функция безопасности под названием Windows Defender Application Guard для веб-браузера Edge выполняет аналогичную изоляцию на основе Hyper-V, но только, в этом случае, ненадежных источников контента в веб-браузере.
Группировка Fancy Bear использует в кибератаках вредоносное ПО для OS X
2016-09-27 в 13:08, admin, рубрики: Malware, security, антивирусная защита, Блог компании ESET NOD32Кибергруппировка Fancy Bear (Sofacy, APT 28, Sednit, Pawn Storm, TsarTeam) уже получила достаточную известность в медийном пространстве в связи с недавними кибератаками на сервера всемирного антидопингового агентства WADA. Позже в твиттере появился аккаунт, предположительно принадлежащий этой группировке, в котором время от времени анонсировалась публикация разных частей данных WADA, полученных Fancy Bear.
Вчера известная американская security-компания Palo Alto Networks опубликовала результаты исследования нового трояна для OS X под названием Komplex, который использовался Fancy Bear для кибератак на пользователей маков. AV-продукты ESET обнаруживают данное вредоносное ПО как OSX/Komplex.A. Komplex собирает основную информацию о системе пользователя и отправляет ее на сервер. К этой информации относится версия системы, имя пользователя, список запущенных процессов. После этого данные отправляются в зашифрованном виде на управляющий C&C-сервер.