
В прошлую пятницу, аккурат под конец дня, когда все администраторы и специалисты по безопасности засобирались по домам и дачам, мир облетела новость о начале беспрецедентной атаке WannaCry. По истечении пары дней уже можно сказать, что не зря название этой атаки ассоциируется с песней Кита Урбана «Tonight I Wanna Cry» («Сегодня я хочу плакать»). Ее масштабы оказались достаточно зловещими — на момент написания число жертв превысило 230 тысяч и это число может вырасти, когда многие вернутся с выходных и отпусков и включат свои домашние и рабочие компьютеры. Мы, в нашем подразделении Cisco Talos, еще в пятницу опубликовало свое исследование данной вредоносной программы и сейчас хотели бы поделиться отдельными ключевыми моментами с пользователям Хабра.
Рубрика «вирус» - 4
WannaCry: анализ, индикаторы компрометации и рекомендации по предотвращению
2017-05-14 в 14:23, admin, рубрики: Cisco, ransomware, ShadowBrokers, TALOS, WannaCry, антивирусная защита, Блог компании Cisco, вирус, системное администрирование, червь, шифровальщик
Ведется массовая атака криптором Wana decrypt0r 2.0
2017-05-12 в 15:32, admin, рубрики: Wana decrypt0r 2.0, вирус, информационная безопасность, криптор, Софт, троянВ настоящий момент можно наблюдать масштабную атаку трояном-декриптором "Wana decrypt0r 2.0"
Атака наблюдается в разных сетях совершенно никак не связанных между ссобой.
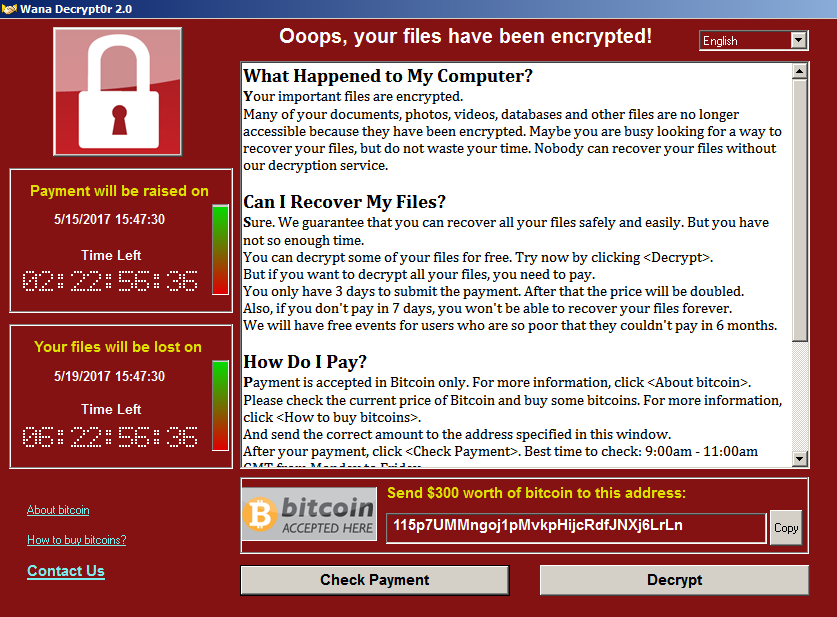
Некоторые компании советуют своим пользователям выключить свои компьютеры и ждать дальшейших инструкций.
Восстановление файлов после трояна-шифровальщика
2017-04-29 в 13:26, admin, рубрики: антивирусная защита, вирус, Восстановление данных, информации, системное администрирование, троян, файлов, шифровальщикВ конце рабочего дня бухгалтер одного из предприятий получила письмо по электронной почте от контрагента, с которым постоянно велась деловая переписка, письмо, в котором содержался вложенный файл, именуемый, как «Акт сверки.xls». При попытке открытия визуально ничего не произошло с точки зрения бухгалтера. Несколько раз повторив попытки открытия бухгалтер удостоверилась, что excel не собирается открывать присланный файл. Отписавшись контрагенту о невозможности открыть полученный ею файл, бухгалтер, нажала кнопку выключения ПК, и, не дождавшись завершения работы ПК, покинула рабочее место. Придя утром, обнаружила, что компьютер так и не отключился. Не придав этому особого значения, попыталась начать новый рабочий день, привычно кликнув по ярлыку 1С Бухгалтерии, но после выбора базы ожидал неприятный сюрприз.
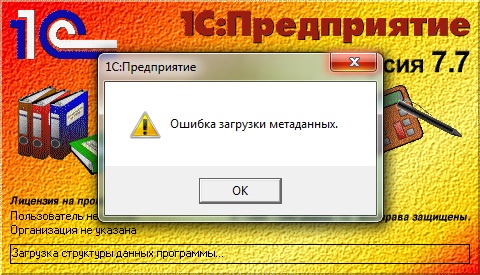
рис. 1
Последующие попытки запуска рабочей среды 1С также не увенчались успехом. Бухгалтер связалась с компанией, обслуживающей вычислительную технику их организации, и запросила техническую поддержку. Специалистами обслуживающей организации выяснено, что проблемы куда более масштабные, так как кроме того что файлы базы 1С Бухгалтерии 7.7 были зашифрованы и имели расширение “BLOCKED“, зашифрованными оказались и файлы с расширениями doc, docx, xls, xlsx, zip, rar, 1cd и другие. Также обнаруживался текстовый файл на рабочем столе пользователя, в котором сообщалось, что файлы зашифрованы с использованием алгоритма RSA 2048, и что для получения дешифратора необходимо оплатить услуги вымогателя. Резервное копировании 1С баз осуществлялось ежедневно на другой жесткий диск установленный в этом же ПК в виде создания zip архива с папкой 1С баз, и копия архива помещалась на сетевой диск (NAS). Так как ограничения доступа к резервным копиям не было, то вредоносное программное обеспечение имело доступ и к ним.
Читать полностью »
Хакеры украли с помощью бота у четырёх банков миллиард рублей
2016-11-01 в 11:38, admin, рубрики: банкомат, вирус, информационная безопасность, платежные карты, платежные системы, хакерСпецслужбы раскрыли группу киберпреступников, обманувших "Промсвязьбанк", "Траст", "Уралсиб" и кредитное учреждение "Зенит".
16 человек в Москве организовали киберпреступную группу и занялись мошенничеством в Интернете. Начала группа работать с суммы в миллион рублей, постепенно увеличая сумму. Всего за четыре месяца команда ограбила финансовые учреждения на миллиард рублей. Афера удалась благодаря специальной программе, которую они создали.
ФСБ нашла шпионский вирус в компьютерных сетях госорганов и предприятий оборонки
2016-07-30 в 11:02, admin, рубрики: вирус, заразили!, индивидуальный вирус, информационная безопасность, оборонка, отчитались, ФСБ Оригинально новость на сайте ФСБ России озаглавлена «ФСБ России выявлены факты внедрения вредоносного программного обеспечения в компьютерные сети порядка 20 организаций, расположенных на территории РФ» — что выглядит нисколько не впечатляюще — однако при дальнейшем чтении выясняется несколько более интересный контекст.
В результате анализа, проведенного специалистами ФСБ, установлено, что заражению подверглись информационные ресурсы органов государственной власти и управления, научных и военных учреждений, предприятий оборонно-промышленного комплекса и иные объекты критически важной инфраструктуры страны. Вирусное ПО изготавливалось для каждой «жертвы» индивидуально, на основе уникальных характеристик атакуемой машины.Читать полностью »
1C.Drop.1 использует 1С для выполнения вредоносного кода
2016-06-23 в 9:02, admin, рубрики: 1C.Drop.1, 1С, вирус, информационная безопасность, котики, системное администрирование
Вчера компания «Доктор Веб» сообщила о появлении первого в своем роде вируса-шифровальшика. Уникальность данного зловреда заключается в том, что он написан на языке программирования 1С и является, по сути, внешней обработкой для клиентского приложения 1С: Предприятие 8. Хорошая новость заключается в том, что если в вашей среде не используется 1С, то угрозы не существует. Плохая же новость в том, что если вы, как и сотни тысяч компаний в России и за рубежом, все же используете 1с, то угроза более чем реальна.
Преступники, заражавшие банкоматы вирусом, пойманы на горячем
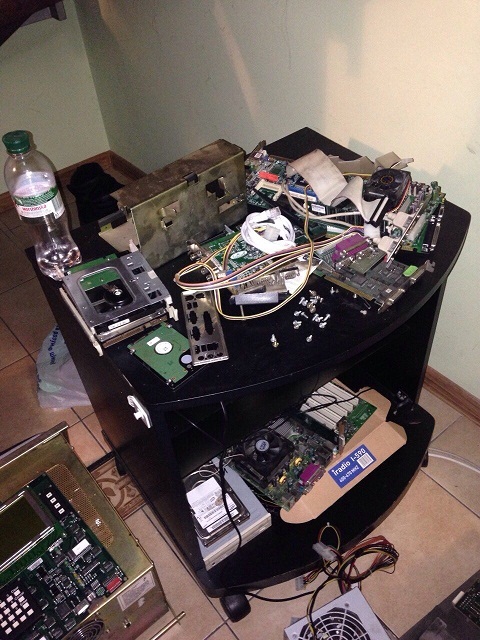
2016-05-19 в 10:30, admin, рубрики: atm, банкомат, вирус, информационная безопасность, платежные системы, хакерВ Киеве обезврежена преступная группировка, которая специализировалось на тайном проникновении в сервисные части банкоматов и дальнейшем заражении вредоносным программным кодом операционной системы банкоматов, что приводило к несанкционированной выдаче средств. Украинским банкам был нанесён ущерб в размере более 5 миллионов гривен, а аналогичные случаи заражения банкоматов имели место на территории Львовской и других областей Украины.
В Австралии расплодилось слишком много карпов и их хотят уничтожить, заразив вирусом герпеса
2016-05-04 в 19:35, admin, рубрики: австралия, Биотехнологии, вирус, герпес, карп, Научно-популярное, метки: Австралия, герпес, карп Австралийский вице-премьер Барнаби Джонс (Barnaby Joyce) озвучил радикальный способ борьбы с карпами, которые в изобилии расплодились по рекам страны и составляют примерно 80-90% от всей биомассы в бассейне реки Мюррей-Дарлинг. Высокопоставленный чиновник предлагает заразить рыбу вирусом герпеса cyprinid herpesvirus, представляющим опасность для карповых, и планирует выделить на эту программу, прозванную журналистами «Карпогеддоном» (Carpageddon), сумму в $11 миллионов.
Читать полностью »
Пойманы преступники, опустошавшие банкоматы с помощью вируса Tyupkin
2016-01-08 в 9:23, admin, рубрики: банкомат, вирус, информационная безопасность, платежные системы, хакер, метки: атмЕвропол задержал преступников, которые опустошали банкоматы без использования пластиковой карты — с помощью заранее загруженного в банкомат вируса Tyupkin.
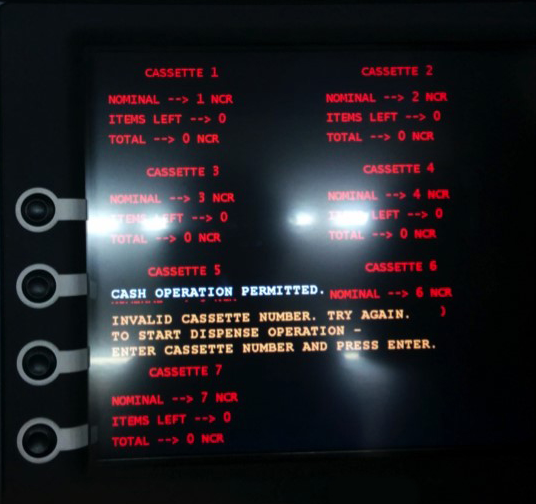
Сначала, с помощью загрузочного компакт-диска преступники получали доступ к установленным внутри банкоматов компьютерам под управлением одной из старых версий Windows и заражали их вредоносом. Данный вирус имел некоторые особенности: он отключал установленную антивирусную защиту, а также большую часть недели проводил «в спячке»: принимал команды от преступников по ночам — с субботы на воскресенье и с воскресенья на понедельник. Также троян мог отключать местную сеть, чтобы службы банка не могли удалённо подключиться к банкомату и проверить, что с ним происходит.
Первый генетически модифицированный вирус одобрен для лечения рака
2015-10-30 в 9:42, admin, рубрики: Биотехнологии, будущее здесь, вирус, генная инженерия, герпес, гмо, Здоровье гика, меланома, рак 
Агрессивные T-клетки (оранжевые) атакуют клетки злокачественной раковой опухоли в процессе вирусной терапии T-VEC
27 октября 2015 года администрация FDA выдала разрешение на использование генетически модифицированного вируса герпеса talimogene laherparepvec (T-VEC) для лечения меланомы (рак кожи), одной из самой агрессивных форм рака. Четырьмя днями ранее это лекарство одобрило Европейское агентство по лекарственным препаратам.
Специалисты говорят о появлении долгожданного нового класса лекарственных препаратов. Против меланомы с метастазами во внутренние органы у медицины вообще до сих пор не было лекарства. Клинические испытания T-VEC показали весьма обнадёживающие результаты.
Читать полностью »