
В ходе регулярных проверок и исследований была обнаружена сохранность XSS уязвимости, которая затрагивает плагин WordPress Jetpack, установленный на более чем миллион WordPress сайтов. Уязвимость может быть легко использована с помощью wp-комментариев, и поэтому рекомендуется обновить свой плагин как можно быстрее, если Вы этого еще не сделали.
Рубрика «firewall» - 5
XSS уязвимость по-прежнему сохраняется для WordPress
2016-05-31 в 18:59, admin, рубрики: bbPress, firewall, html, jetpack, seo, Sucuri, wordpress, xss, баг системы., Блог компании ua-hosting.company, взлом сайта, информационная безопасность, уязвисмость, хакинг, метки: Sucuri
Обзор маршрутизатора Draytek серии 2912. Часть первая
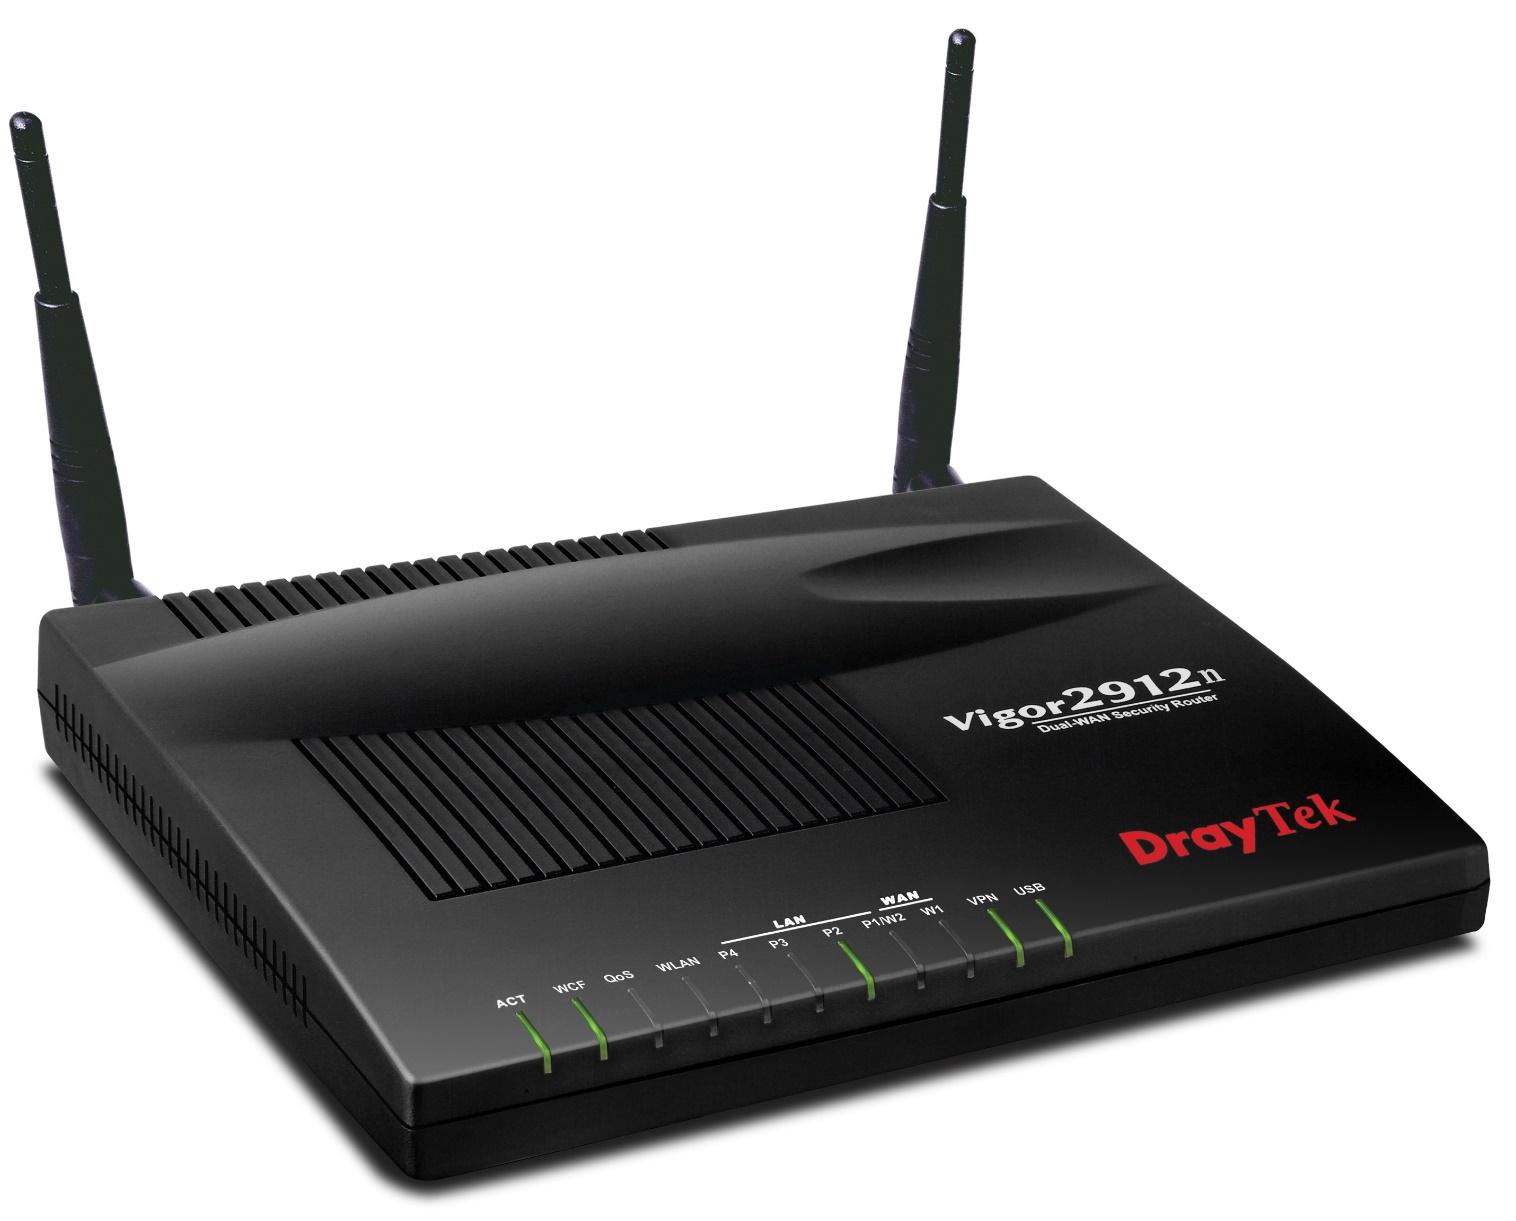
2016-05-27 в 14:13, admin, рубрики: Draytek, firewall, LTE, vpn, балансировка, Блог компании Цифровой Ангел, гаджеты, Железо, маршрутизатор, метки: DraytekСегодня на рынке широко представлены различные модели многофункциональных устройств, которые призваны максимально обеспечить малый или среднего размера офис сетевыми сервисами на базе одного устройства. Но среди них особняком, как и несколько лет назад, стоит продукция Draytek, это связано с тем, что продукция именно этого вендора задала планку простых в настройке, надёжных и функциональных сетевых «комбайнов» для офиса. Серия маршрутизаторов Draytek 2912, о которых пойдёт речь — это золотая середина, которая находится там, где уровень функционала и производительности маршрутизаторов операторского уровня требуется, но обычного домашнего или домашнего+ маршрутизатора, для решения сетевых задач офиса, недостаточно. К тому же, использование одного устройства экономически целесообразнее, чем держать несколько устройство под разные задачи, если они в среднем, являются типовыми, например, маршрутизация, межсетевой экран, VPN-сервер и прочее. Другая ключевая особенность маршрутизаторов Dryatek, которая сделала их популярным во всём мире, это качество и надёжность, которые компания вложила в устройства, начиная с качества материалов корпуса, микросхем и комплектующих и заканчивая качеством встроенного программного обеспечения. Ещё одна особенность маршрутизаторов Draytek– простота настройки и понятный интерфейс, поэтому многим администратором и инженерам нравится работать с Dryatek. Кстати, что касается документации, здесь тоже порядок, кроме официальных руководств, в Интернете и на сайтах Draytek есть множество примеров настройки маршрутизаторов и интеграции их с оборудованием других производителей.
Вариант развёртывания Linux систем на базе Puppet 4. Часть I: сеть и сетевой фильтр (cfnetwork + cffirehol)
2016-02-15 в 7:43, admin, рубрики: Debian, firehol, firewall, iptables, network, open source, puppet, security, system setup, Ubuntu, ит-инфраструктура, Настройка Linux, Серверное администрированиеВкратце:
- cfnetwork — Puppet API для полной настройки сети и фильтра через ресурсы Puppet. Идеально дружит с Hiera и потенциально другими "data providers" в концепции Puppet.
- cffirehol — "meta-provider" конкретной реализации настройки фильтра для
cfnetworkна базе замечательного генератора FireHOL- Пока поддерживаются только Debian 8+ (Jessie и выше) и Ubuntu 14.04+ (Trusty и выше)Читать полностью »
Белый список с брандмауэром Windows
2016-01-20 в 7:17, admin, рубрики: firewall, powershell, безопасность, брандмауэр, вирусы, информационная безопасность, системное администрирование 
Если паранойя подсказывает, что вы недостаточно защищены, а под рукой имеются только бесплатные инструменты для безопасности, то нужно это чувство удовлетворить! Под катом будем создавать белый список программ для выхода в сеть с помощью стандартного брандмауэра Windows, в том числе и на PowerShell.
Читать полностью »
Беседа с космонавтом: об управлении МКС, об орбитальном интернете, и о полете на Марс
2015-02-09 в 6:55, admin, рубрики: "Мир", firewall, Железо, жизнь в космосе, интернет, космические станции, космический мусор, космонавтика, космос, лэптопы, МКС, Научно-популярное, нло 
Следующая часть нашей беседы с космонавтом Павлом Виноградовым. На этот раз поговорим о технике:
Про многоразовые корабли и ракеты. Про космический мусор и НЛО. Про опасности в открытом космосе. О скафандрах. Про туалет. Про воду. Про замкнутый цикл и автономность станций. О системе управления МКС. Про орбитальный интернет. Про работоспособность бытовой электроники в космосе. Про космическую экспансию. Про «Гравитацию» и «Интерстеллар». О полете на Марс.
Читать полностью »
Обзор межсетевого экрана и системы предотвращения вторжений нового поколения SourceFire FirePower
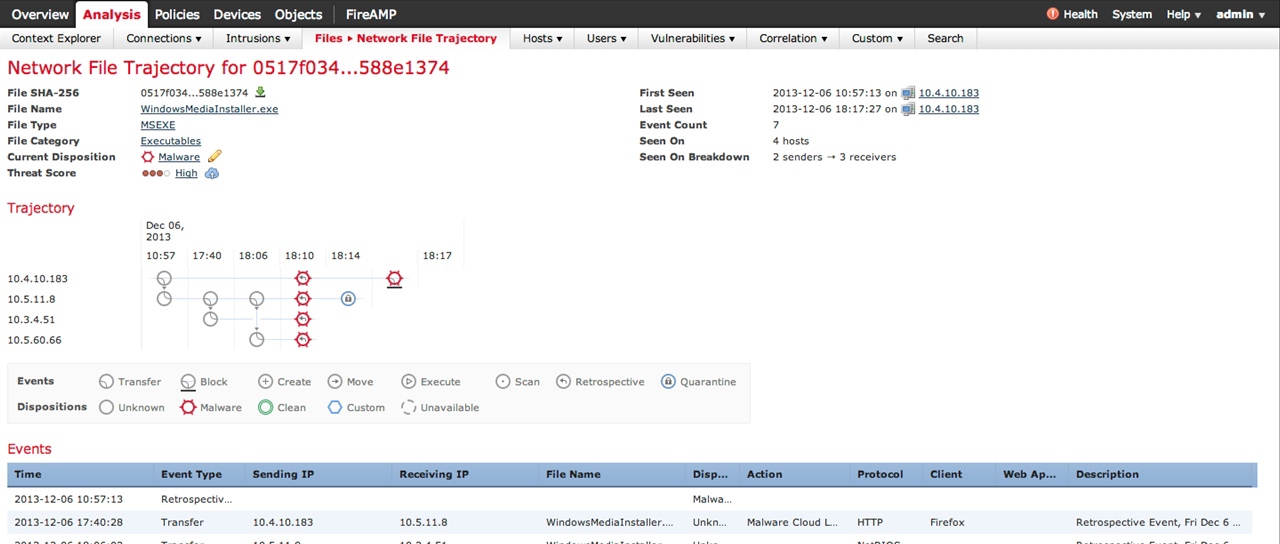
2014-07-09 в 7:05, admin, рубрики: amp, apt, Cisco, firewall, ips, ngfw, NGIPS, SourceFire, Блог компании Cisco, информационная безопасность, Сетевые технологииДоброго дня дорогие читатели. В данной статье я бы хотел ознакомить Вас с флагманским решением в области информационной безопасности от компании Cisco.
Речь пойдет о продукте SourceFire Firepower, который представляет собой интегрированную систему защиты от вторжений, межсетевого экранирования нового поколения и защиты от Malware.
Компания SourceFire была приобретена компанией Cisco в октябре 2013 года и на текущий момент ее решения являются лидером по мнению рейтингового агентства Gartner в области систем предотвращения вторжений.
Вышла новая версия дистрибутива для создания межсетевого экрана pfSense 2.1.4
2014-07-03 в 3:50, admin, рубрики: firewall, pfsense, маршрутизатор, Сетевые технологии, метки: firewall, pfsense, маршрутизатор 
25го июня 2014 был озвучен выпуск opensource дистрибутива для создания межсетевых экранов и сетевых шлюзов pfSense 2.1.4
Читать полностью »
Переключения между провайдерами интернета на Debian 7
2013-10-29 в 9:14, admin, рубрики: dhcp, firewall, iptables, linux, network, routing, метки: dhcp, firewall, iptables, network, routing В последних дистрибутивах Linux довольно много всяких полезных плюшек в папке /etc, однако мало кто ими грамотно пользуется. Здесь я расскажу про часть из них применительно к последней стабильной версии Debian, и приведу пример реализации переключения на резервный канал.
Все попытки найти банальную автопереключалку приводили к связке из 1-2 скриптов, написанным «под себя» и мало поддающимися настройке. К dhcp не был привязан ни один из них, а значит любые манипуляции на стороне провайдера требовали вмешательство в настройки. Сам писал такие в свое время, но вот теперь решил на новой системе оформить это красиво – так, как это задумывали разработчики Debian, а именно – меняем файлы конфигурации, добавляем свои скрипты и не трогаем те, что нам предоставила система.
Читать полностью »
Еще одна статья о кэшировании веб-трафика
2013-09-17 в 8:49, admin, рубрики: asa, Cisco, firewall, squid, wccp, Сетевые технологии, системное администрирование, метки: asa, Cisco, firewall, squid, wccpВведение, или зачем нужна еще одна статья о WCCP?
Про организацию прозрачного кэширования веб-трафика с использованием протокола WCCP написано много, в том числе есть хорошая статья на хабре. Обычно в этих статьях рассматривается схема, подобная изображенной на рисунке слева.
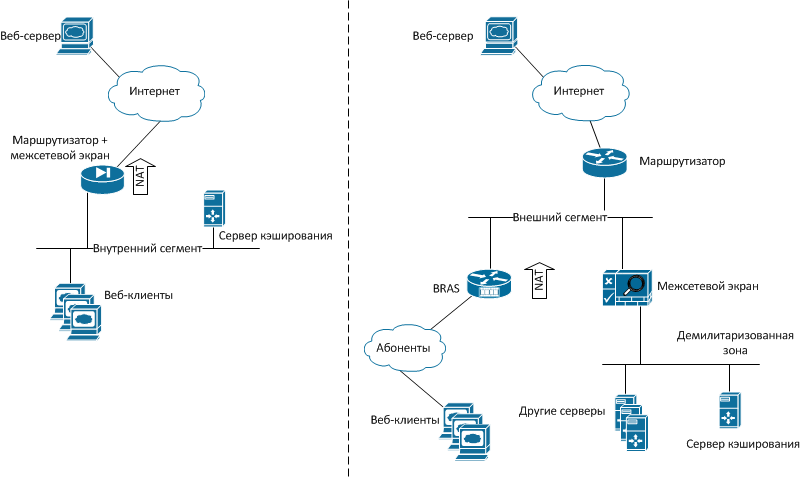
На первый взгляд, решение обладает сплошными достоинствами: реализация несложна, кэширование выполняется абсолютно прозрачно для пользователей, при отказе прокси-сервера запросы автоматически будут перенаправлены напрямую.
Но всегда ли внедрение WCCP проходит гладко? И если нет, как бороться с возникающими проблемами?
Например, практически во всех статьях упоминается, что сервер кэширования должен находиться в том же сегменте, что и пользователи, но причины этого не уточняются. А как быть, если политика безопасности требует, чтобы все серверы находились в демилитаризованной зоне и были защищены межсетевым экраном (МЭ)?
Недавно пришлось столкнуться с подобным требованием при установке сервера кэширования в сети оператора связи, упрощенная схема которой изображена на заглавном рисунке справа.
Если читателям интересно, какие проблемы встречаются при реализации подобных схем, и как можно обойти ограничения — добро пожаловать.
Читать полностью »
Suricata как IPS
2013-09-09 в 4:28, admin, рубрики: firewall, IDS, ips, iptables, linux, информационная безопасность, системное администрирование, метки: firewall, ids, ips, iptables Статья несет исключительно ознакомительный характер. Автор не несет ответственность за применение информации государством или иными самоуправляющими органами в своих корыстных, личных и прочих целях.
Suricata — open source IPS/IDS система. Основана разработчиками, которые трудились над IPS версией Snort. Основное отличие Suricata от Snort — возможность использования GPU в режиме IDS, более продвинутая система IPS, многозадачность, как следствие высокая производительность, позволяющая обрабатывать трафик до 10Gbit на обычном оборудовании, и многое другое, в том числе полная поддержка формата правил Snort. Лучше почитать обо всём на официальном сайте. Cегодня погорим об IPS.
Читать полностью »