Рубрика «криптография» - 82

RSA является широкоизвестным алгоритмом шифрования с открытым ключом. На его основе, кроме асимметричного шифрования, можно также реализовать электронную подпись (ЭЦП). Эти возможности привлекательны для встраиваемых систем, микроконтроллеров. Сам метод шифрования с виду чрезвычайно прост:

C = (Me) mod n (1)

где C,M,e,n — целые числа, M — открытый текст, числа e и n представляют собой открытый ключ, C — шифротекст. mod — остаток от деления.

Расширование выглядит столь же просто:

M = (Cd) mod n (2)

где C,M,n играют ту же роль, что и при шифровании, d — закрытый ключ.

При этом n=p*q, где p и q — простые числа (секретные), e обычно равно 65537, d вычисляется на основе e, p и q. Криптостойкость основана на том, что для достаточно больших p и q задача разложения n на множители или обращения формулы шифрования без знания p и q не решается за приемлемое время.

Но эта кажущаяся простота обманчива. За ней скрывается огромное количество деталей и сложностей реализации. Особенно если стоит цель получить эффективную по быстродействию и памяти реализацию, пригодную для применения в микроконтроллерах. Я не нашел в интернете подходящих библиотек, а попытки изучения исходников libgcrypt заводят в такие дебри, из которых не выберешься. Поэтому я написал свою компактную библиотеку, которой и делюсь с уважаемыми читателями.
Читать полностью »
Почему Spritz стал столь популярным за последние несколько недель

Привет, %username%!

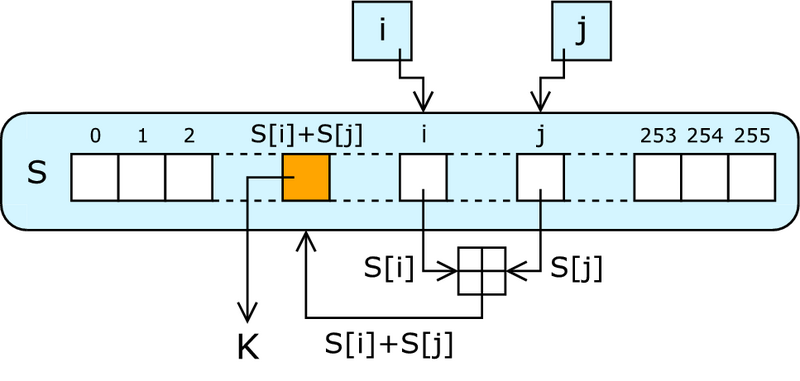
Мне, как ни разу не профессиональному математику или криптографу, бывает сразу сложно понять, как устроен тот или иной алгоритм шифрования. Перед вами попытка разобраться с отдельными функциями этого алгоритма. А так же понять, почему это следующий шаг после Keccak. На Хабре было несколько статей, которые описывали Sponge функцию, или, по-русски, губку (один, два). Эта функция может использоваться несколькими способами: как криптордекриптор, как хеш, как хеш с раздельными доменами, формировать код аутентичности сообщения (MAC) или имитовставку, работает как потоковый шифр, как потоковый шифр с произвольным доступом, аутентификация с ассоциированными данными (Authenticated Encryption with Associated Data), как генератор псевдослучайных чисел, генерировать симметричные ключи из паролей.
Читать полностью »

Статистическая проверка случайности двоичных последовательностей методами NIST

Любой, кто, так или иначе, сталкивался с криптографией, знает, что без генераторов случайных чисел в этом деле не обойтись. Одно из возможных применений таких генераторов, например, – генерация ключей. Но не каждый при этом задумывается, а насколько «хорош» тот или иной генератор. А если и задумывался, то сталкивался с тем фактом, что в мире не существует какого-либо единственного «официального» набора критериев, который бы оценивал, насколько данные случайные числа применимы именно для данной области криптографии. Если последовательность случайных чисел предсказуема, то даже самый стойкий алгоритм шифрования, в котором данная последовательность будет использоваться, оказывается, уязвим — например, резко уменьшается пространство возможных ключей, которые необходимо «перебрать» злоумышленнику для получения некоторой информации, с помощью которой он сможет «взломать» всю систему. К счастью, разные организации все же пытаются навести здесь порядок, в частности, американский институт по стандартам NIST разработал набор тестов для оценки случайности последовательности чисел. О них и пойдет речь в данной статье. Но сначала — немного теории (постараюсь изложить не нудно).

Читать полностью »

Защищенный анонимный сервис ProtonMail от разработчиков из ЦЕРН начал рассылать инвайты

Еще в мае прошлого года на Хабре появилась новость о том, что несколько сотрудников Европейской лаборатории по ядерным исследованиям (ЦЕРН) создали почтовый сервис ProtonMail. Этот почтовый сервис — один из наиболее защищенных в мире. К примеру, вся информация шифруется еще на стороне клиента, а все серверы сервиса располагаются на территории Швейцарии.

В этой стране очень сложно, если вообще возможно, получить доступ к чьей-либо частной информации. В общем, сервис может превзойти закрывшийся не так давно Lavabit, которым пользовался Эдвард Сноуден, о чем на Хабре тоже писали.

Читать полностью »

image
(на самом деле паранойя — это весело)

Каждый программист в своей жизни хоть раз, но писал/хотел написать(нужное подчеркнуть) свой собственный сервер с блекджеком и шлюхами, ой т.е. преферансом и балеринами. Как же жить, если ты нереальный кул-хацкер и просто обязан иметь место для бекапов файлов, сообщений и прочих штук.
Читать полностью »

Производители СКЗИ предлагают различные механизмы для интеграции криптосредств в информационные системы. Существуют решения, ориентированные на поддержку систем с Web-интерфейсом, мобильных и десктопных приложений, серверных компонентов. СКЗИ интегрируются в приложения Microsoft и в продукты Open Source, обеспечивают поддержку различных прикладных протоколов и форматов электронной подписи.

С учетом растущего количества проектов с применением ЭЦП и появления массовых проектов для физических лиц, разработчикам подобных проектов требуется хорошо ориентироваться в предлагаемых производителями решениях по ЭЦП для того, чтобы сделать систему удобной в эксплуатации и недорогой в плане техподдержки. Таким образом, если еще лет 5 назад главным фактором выбора криптосредства являлось его полное соответствие требованиям регуляторов, то при сегодняшнем разнообразии важными критериями могут выступать охват поддерживаемых платформ, возможность интеграции с браузером, поддержка мобильных пользователей, возможность установки без прав системного администратора и т.п.

В данном материале сделана попытка классифицировать средства криптографической защиты информации (СКЗИ).

  • Рассмотрены в основном СКЗИ, использующиеся для защиты клиент-серверных соединений по протоколу TLS, для организации ЭЦП, шифрования передаваемых данных;
  • Не рассматриваются СКЗИ, применяемые для создания VPN и шифрования файловой системы, хранимых данных, а так же УЦ;
  • Отдельно выделены аппаратные криптографические устройства.

Классификация построена на основе:

  • технологий интеграции (Crypto API, Active-X, NPAPI и др.), которые поддерживают СКЗИ для встраивания в приложения и прикладные системы;
  • интерфейсов, которые предоставляют СКЗИ для встраивания в приложения и прикладные системы.

Кроме того, показаны способы интеграции СКЗИ с Web-приложениями и возможность его использования на мобильных платформах

Общая схема классификации приведена в таблице:

Криптопровайдеры Нативные библиотеки (openssl-style, PKCS#11, NSS, собственные интерфейсы) Локальные прокси Браузерные плагины Облачная подпись Браузеры с российской криптографией
Почтовые клиенты с российской криптографией Российская криптография в фреймворках, платформах, интерпретаторах Настольные криптографические приложения Криптография в BIOS UEFI Сервис-провайдеры ЭЦП Эмуляторы доверенной среды
Аппаратные средства

В первой статье рассмотрим решения, начиная с криптопровайдеров по браузерные плагины включительно. В последующих статьях будут рассмотрены остальные средства.

Читать полностью »

image

Фонд электронных рубежей запустил существенно обновлённую и дополненную версию сайта Surveillance Self-Defense, на котором собраны инструкции и рецепты для обычных пользователей, желающих сделать своё пребывание в интернете безопаснее. На сайте есть как обзорные статьи по криптографии, классификации угроз в интернете, инструментам безопасности, так и пошаговые инструкции по работе с программами шифрования, менеджерами паролей, безопасными мессенджерами, TOR, а так же комплексные сценарии безопасности для разных типов пользователей — журналистов, активистов и просто неравнодушных пользователей, желающих обезопасить себя.
Читать полностью »

Как известно, в последних версиях мобильных операционных систем Android 5.0 и iOS 8 внедрено шифрование данных по умолчанию. Чтобы изъять информацию, теперь требуется физический доступ к телефону и знание пароля.

ФБР крайне недовольно тем, как поступили разработчики из компаний Apple и Google. Более того, Бюро считает такую позицию этих компаний антиобщественной. Директор ФБР Джеймс Коуми (James B Comey) пытается склонить общественное мнение на свою сторону. Феерическое выступление Коуми состоялось 16 октября в Брукингском институте (Вашингтон), одном из ведущих экспертно-аналитических центров в США, который специализируется на общественных науках, муниципальном управлении, внешней политике и мировой экономике (стенограмма).

Внедрение криптографии в iOS и Android стало главной темой выступления директора ФБР. Он опять повторил главные тезисы своей позиции.

Технологии стали инструментом в руках очень опасных людей, говорит Коуми. К сожалению, законы отстают от технологического прогресса, поэтому правоохранительные органы не всегда способны получить необходимые улики, чтобы преследовать преступников и предотвращать терроризм. «У нас есть юридическое право перехватывать и прослушивать коммуникации и получать информацию по судебному ордеру, но часто отсутствует техническая возможность делать это».
Читать полностью »

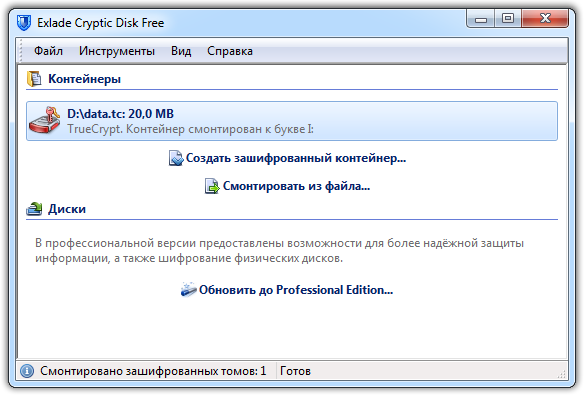
Выпуск бесплатной версии Cryptic Disk Free — первый шаг навстречу пользователям.
Второй шаг — встроенная поддержка контейнеров умирающего TrueCrypt.
Ждём ещё один, последний шажок — открытые исходники.

image

Скачать бесплатную версию
История версий
Официальная новость

Читать полностью »

OpenSSL Project выпустил патч своего пакета для шифрования с открытым исходным кодом с целью исправления недавно обнаруженной уязвимости POODLE SSL и других. Обновления доступны для OpenSSL 0.9.8zc, 1.0.0o и 1.0.1j.

OpenSSL закрыл четыре опасные уязвимости

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js