Рубрика «криптография» - 81

Помню в 2009 году с началом экономического кризиса я днями сидел перед телевизором разгадывая причины. Финансовые аналитики заливались соловьями, шла очередная передача, и вдруг один эксперт ляпнул: «Финансовый кризис обусловлен кризисом доверия». Думаю: «Доверие? О чём говорит этот клоун?!», – я готов был слушать про поднимающуюся экономику Китая, про насыщение общества потребления, про заканчивающиеся природные ресурсы, но не про человеческое доверие. Сразу возразить было нечего, поэтому я задумался.

Со временем реплика про «доверие» заставила пересмотреть взгляд на устройство общества, придумать механизм учёта оценок и как поставить этот механизм на службу конструктивного развития отдельной личности и общества в целом.

Сеть доверия - 1
Читать полностью »

Оператор Russian Anonymous Marketplace рассказал Wired о своей деятельности

Интервью с российским криптонаркобароном - 1RAMP выделяется из числа нескольких площадок по продаже наркотиков, которые пережили Operation Onymous и продолжают работать. Во-первых, форум ориентирован только на русскоговорящих пользователей, что может казаться странным, если учесть возможности доходов глобальных магазинов по типу Silk Road. Но это во многом спасает сайт от внимания западных спецслужб.

Во-вторых, это самый долгоживущий сервис по продаже наркотических веществ. В третьих, оператор сайта — человек с никнеймом Darkside — не заражён излишним идеализмом, и просто выполняет свою работу.

RAMP работает с сентября 2012 года, и для 14 тыс. активных покупателей и продавцов есть строгие правила, за исполнением которых следят несколько модераторов. Разумеется, владелец сайта не раскрывает никаких личных данных. В качестве картинки-аватарки Darkside использует фотографию персонажа Эдварда Нортона из «Бойцовского клуба».
Читать полностью »

В последнее время регулярно появляются сообщения об утечках информации.
В данной статье хотелось поделиться опытом создания устройства в сфере информационной безопасности.

1. История создания

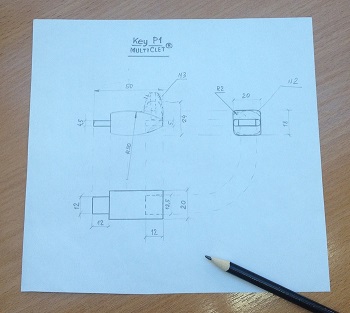
В конце 2013 года в компании Мультиклет появились идеи о движении вперёд и производстве не только отечественных процессоров, но и серийных устройств. Рассматривались идеи создания платы ускорителя с огромной производительностью для обычных ПК и устройства для защиты информации. Поскольку компания частная и большого финансирования для ускорителя в тот момент привлечь не удалось было решено начать с производства устройства для защиты информации.
Идея о создании устройства для защиты информации зародилась после теста алгоритма ГОСТ89 на процессоре Multiclet P1. Оказалось, что алгоритм шифрования достаточно хорошо распараллеливается и подходит для мультиклеточной архитектуры, пользователь хабра rnouse выявил ускорение шифрования на мультиклеточной архитектуре по сравнения с процессорами в рутокенах в 4 -5 раз.

Цифровой страж Key_P1: история создания и первые результаты - 1

Читать полностью »

С момента самого его появления Telegram не критиковал только ленивый. Этим с одинаковым энтузиазмом занимались резиденты Reddit, Hacker News, etc.

Читать полностью »

Всем привет!

В этой публикации я расскажу о некоторых неочевидных моментах при использовании DD-WRT на вашем роутере. Наверное, завсегдатаям DD-WRT тут будет все очевидно, но тем, кто ставит в первый раз будет много полезного.

Для того, чтобы осуществить всё описанное, нам понадобиться роутер, который поддерживается DD-WRT, компьютер с ОС Linux с любым более или менее современным дистрибутивом (у меня Debian Wheezy) и жажда новых знаний.
Читать полностью »

Как ранее сообщалось на GeekTimes, EFF при поддержке Mozilla, Cisco, Akamai, IdenTrust и исследователей из Мичиганского университета (University of Michigan) создали новый некоммерческий центр сертификации (Certificate Authority) Let's Encrypt [1]. Целью проекта является ускорение перехода всемирной паутины от HTTP к HTTPS.
Читать полностью »

«Как защитить код своего .net приложение?» – один из тех вопросов, который можно часто услышать на различных форумах.

Самый распространённый вариант – обфускация. С одной стороны — прост в использовании, а с другой — не достаточно надёжно прячет исходники. Предложу свой вариант, хорошо подходящий для утилит, использование которых предполагается самим автором (либо доверенным лицам), код которых показывать нежелательно.

Защита будет строиться на шифровании сборок симметричным ключом и динамическом их дешифровании в процессе работы приложения. Ключ шифрования будет определяться пользователем на этапе развёртывания и вводиться как пароль при запуске.

Разобьём всё на этапы:

  1. Предварительные работы
  2. Ввод пароля
  3. Дешифровка сборок
  4. Переопределение загрузки сборок
  5. Запуск приложения
  6. Вишенка на торте
  7. Дополнительные настройки проекта

И отдельным пунктом пойдёт:

  1. Развёртывание и шифрование сборок

Читать полностью »

Создатель легендарной скульптуры-загадки раскрыл ещё 5 букв зашифрованного сообщения

Новая подсказка разгадки тайны Криптоса - 1Главный офис Центрального разведывательного управления США расположен в Лэнгли, штат Виргиния, в 13 километрах от столицы государства. В конце 80-х при постройке нового здания образовалось пустое место, в которое решили поставить какую-нибудь инсталляцию. В 1988 году выбор пал на Джеймса Санборна.

Для создания того, что стало известной среди всех энтузиастов криптографии медной таблицей, ему пришлось неплохо подготовиться. Обучал Санборна Эд Шейдт, который как раз ушёл с поста главы криптографического центра Лэнгли. Нужно было оставить способ разгадки, а также не выдать текущие секреты ЦРУ. Поэтому Шейдт научил художника не современной криптографии, а техникам шифрования периода от конца XIX века до Второй мировой войны, методам, которые требуют наличия лишь ручки и бумаги. В отличие от них сегодняшние алгоритмы сильно опираются на вычислительные машины.
Читать полностью »

image

Preview. Эта идея уже очень давно мучала мой воспаленный криптограффией мозг.
TL;DR идея хеш функции которая генерируется на основе входных данных
Читать полностью »

Дуров намекнул, что WhatsApp позаимствовала его идею end-to-end шифрования - 1В самый популярный мобильный мессенджер добавили сильное end-to-end шифрование на уровне отдельных пользователей. При этом ключ никогда не покидает устройства, что означает, что только пользователь сможет прочесть сообщения. Возможности перехватить его физически нет даже у сервиса или провайдеров услуг связи.

Вообще, WhatsApp и другие мобильные мессенджеры часто критикуют за уязвимости, позволяющие прослушивать данные. Фонд электронных рубежей (EFF) даже сравнил криптографические методы 39 мобильных приложений для обмена мгновенными сообщениями, и только 6 из них удовлетворили экспертов.

Специалист компьютерной безопасности Мокси Марлинспайк разработал вместе со своей командой Open Whisper Systems открытый протокол для асинхронного шифрования. Асинхронность здесь означает, что конечным пользователям не нужно ждать ответа сервера или наличия партнёра по общению в сети. Именно этот протокол был реализован в WhatsApp.

Пока что только версия для Android имеет шифрование. Не работает новая функция для групповых чатов и для сообщений с фотографиями или видеороликами, но Open Whisper Systems обещает в будущем разобраться с этой ситуацией. Будет и верификация по ключу, чтобы можно было убедиться, что адресат является тем, за кого он себя выдаёт.

У энтузиаста информационных технологий русскоязычного сегмента Интернета при словах «мобильный мессенджер с сильным шифрованием» возникает только одна ассоциация — это приложение Павла Дурова. В тексте своего поста по этому поводу Дуров избежал прямого обвинения в плагиате, дав лишь несколько намёков.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js