

Администраторы Windows долгое время полагались на такие проверенные временем инструменты командной строки как PING, IPCONFIG и REPADMIN. И некоторые до сих пор ими пользуются, вместо того, чтобы обратить свое внимание на PowerShell. Ashley McGlone, Premier Field Engineer Active Directory and PowerShell (именно его улыбающееся лицо вы можете видеть на фото), создал замечательное 4-страничное руководство, которое соотносит хорошо известные CMD-утилиты для работы с Active Directory с соответствующими им PowerShell-командлетами. Например, вместо PING можно использовать PowerShell командлет Test-Connection, вместо NSLOOKUP — Resolve-DNSName, вместо GPUPDATE — Invoke-GPUpdate.
Читать полностью »
Рубрика «active directory» - 12
Переходим от CMD к PowerShell: справочник по командам и командлетам для администрирования AD
2013-02-13 в 8:08, admin, рубрики: active directory, cmd, powershell, Windows Server 2012, Блог компании NetWrix, системное администрирование, метки: active directory, cmd, powershell, Windows Server 2012Перемещаем информацию о пользователях в Active Directory и Sharepoint c помощью PowerShell
2013-02-11 в 9:10, admin, рубрики: active directory, powershell, системное администрирование, метки: active directory, powershell, системное администрирование  Бывает так — что в крупной организации, подчиненной сложным корпоративным правилам — возникает несколько точек проникновения информации из реального мира в мир production! Например — мелкая торговая фирма вела список своих сотрудников в 1С — с помощью нанятого со стороны сотрудника отдела кадров — а потом — раз, и выросла в большую фирму — с разветвленной сетью филиалов и большой IT — инфрастуктурой! Нанято большое количество сотрудников — на скорую руку (с привлечением интеграторов, разумеется) построена AD инфраструктура — заведены пользователи, настроены сайты, групповые политики работают, etc… и вдруг — оказывается, что информации в AD о пользователях — ноль! ну то есть имя — фамилия, OU, членство в группах, пароль, logon-скрипт — и все! ни тебе имени, ни комнаты, ни телефона — где он и кто он — пустые поля. Что делать???
Или вот взять мою ситуацию — пришел работать маленьким винтиком большой корпоративной системы! Она распределена по всей стране — и была не организована — но за время моей работы — подтянулась к реалиям современного мира, и вместо отдельно взятого домена в каждом филиале, не связанным с остальными — построила большое AD на всю страну! И поехали мои пользователи в новое прогрессивное будущее через ADMT, и их рабочие станции поехали, и они сами! И быстро организовались и OU, и групповые политики с логон — скриптами, действующими WMI — фильтрами и прочее — прочее! Да только вот старый их домен не хранил никаких знаний о них — ни о кабинете, где сидят, ни о том, как их зовут толком, ни об отделе, где трудятся! И так они поехали, простите, голыми в новый домен, что уже само по себе неприлично! А отсюда выросла задача первая:
1) Заполняем данные о пользователе в AD с помощью powershell
How to: AD + MSSQL
2013-02-08 в 5:39, admin, рубрики: active directory, ldap, mssql, метки: active directory, ldap, mssqlДоброго дня. Решил что опыт обработки данных AD посредством SQL будет полезен не только мне, тем более внятного мануала на русском я так и не нашел.Читать полностью »
Песочница средствами SCVMM
2013-01-30 в 17:41, admin, рубрики: active directory, powershell, SCVMM, system center, ит-инфраструктура, Облачные вычисления, метки: active directory, powershell, SCVMM, system center С выходом System Center Virtual Machine Manager 2012 у нас появилась возможность создавать так называемые сервисы: т.е. штамповать виртуальные машины не по одиночке и даже не из шаблонов, а комбинировать разные профили, шаблоны, машины, а после — настраивать взаимосвязь между виртуальным оборудованием. Насмотревшись выступлений на TechEd'е, начитавшись статей и книжек, и, конечно, получив от начальства волшебное задание на одном из проектов, я решил, что имеющихся в SCVMM средств достаточно для создания сервиса полноценной песочницы, т.е. набора виртуальных машин, изолированных от остальной инфраструктуры предприятия, но при этом складно взаимодействующих друг с дружкой.
Но все оказалось не так гладко и красиво, как у ashapo на демонстрациях, поэтому милости прошу под кат за дозой обработки напильником.
Читать полностью »
Дайджест новых материалов на русском TechNet за декабрь 2012 и январь 2013 года
2013-01-24 в 8:05, admin, рубрики: active directory, cloud, cloud computing, hyper-v, iaas, samba, sharepoint, teched, teched russia 2012, technet, Windows Server, Windows Server 2012, Блог компании Microsoft, Облачные вычисления, системное администрирование, метки: active directory, cloud, cloud computing, hyper-v, IaaS, samba, sharepoint, teched, teched russia 2012, technet, Windows Server, Windows Server 2012 
Всем доброго времени суток!
Ниже приведена подборка подготовленных и опубликованных на TechNet материалов за декабрь 2012 — январь 2013. А еще мы опубликовали видео с онлайн трансляции крупнейшей технологической конференции TechEd Russia 2012, которая прошла в Москве 27-28 ноября 2012, где встретились несколько тысяч ИТ-специалистов, руководителей, разработчиков и ИТ-директоров.
Windows Server
- SMB Scale-Out в Windows Server 2012
- Сравнение Hyper-V в Windows Server 2012 и VMware vSphere 5.1
- NIC Teaming в Windows Server 2012
- Настройка Hyper-V Replica в Windows Server 2012
- Заполняем Active Directory тестовыми пользователями для SharePoint
Облако
Тонзиллэктомия ректально: работаем с AD в Powershell без AD cmdlets
2012-12-05 в 1:03, admin, рубрики: active directory, legacy, powershell, костыль, системное администрирование, эникейство, метки: active directory, legacy, powershell, костыль, эникействоВ Windows Server 2008 впервые появились замечательные командлеты PowerShell для работы с ActiveDirectory. Эти прекрасные, логичные, интуитивно понятные и чрезвычайно мощные инструменты вызывали у меня чувство грусти, если не сказать — «досады»: они были недоступны мне, эникейщику непрофильной конторы. Все одиннадцать сетей, которые я обслуживал были построены на базе Windows 2003 R2.
Одиннадцать несвязанных доменов в одиннадцати несвязанных сетях в разных городах, разбросанных по Дальнему востоку. И ни в одной из них — ни то, что «Семёрки», даже «Висты» нет, что ставит крест на попытках использования AD cmdlets в связке с две тысячи третьей.
Задача была сформулирована следующим образом — «создать код, способный выполнять основные операции по управлению AD из сценариев PowerShell, исполняемый в Windows XP / 2003». О том, как она была решена, читайте под хабракатом (осторожно, костыли; много текста и кода).
Читать полностью »
10 задач администрирования Active Directory, решаемых с помощью PowerShell
2012-11-30 в 11:38, admin, рубрики: active directory, powershell, Блог компании NetWrix, системное администрирование, системное администрирование windows, учетные записи  Джеффери Хикс подготовил статью на Windows IT Pro, посвященную использования PowerShell для администрирования AD. В качестве исходного пункта автор решил взять 10 типичных задач администрирования AD и рассмотреть то, как их можно упростить, используя PowerShell:
- Сбросить пароль пользователя
- Активировать и деактивировать учетные записи
- Разблокировать учетную запись пользователя
- Удалить учетную запись
- Найти пустые группы
- Добавить пользователей в группу
- Вывести список членов группы
- Найти устаревшие учетные записи компьютеров
- Деактивировать учетную запись компьютера
- Найти компьютеры по типу
Помимо этого автор ведет блог (по PowerShell, конечно), рекомендуем заглянуть — jdhitsolutions.com/blog/. А самое актуальное Вы можете получить из его твиттера twitter.com/jeffhicks.
Итак, ниже приводим перевод статьи “Top 10 Active Directory Tasks Solved with PowerShell”.Читать полностью »
Создаем пользователя AD через веб-интерфейс
2012-11-29 в 7:57, admin, рубрики: active directory, ldap, php, Веб-разработка, метки: active directory, ldap, PHP 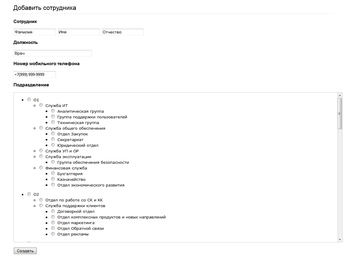
Не каждый веб-разработчик столкнется с AD хотя бы потому, что модуль для работы с ldap через php должен сперва настроить какой-нибудь администратор сервера. Но иногда это все-таки происходит — в фирме есть хороший админ и потребность в централизованном управлении сотрудниками.
Если сказать очень упрощенно, то именно этим AD и занимается — хранит информацию о сотрудниках и выдает ее разным приложениям и сервисам как база данных, допустим, MySQL. Для настройки и управления AD тоже может быть целый отдельный сотрудник, но реализация доступа через веб-интерфейс предсказуемо ляжет на веб-программиста. И тут могут возникнуть определенные трудности.
Читать полностью »
Уведомления об истечении срока действия пароля в Active Directory средствами PowerShell
2012-11-28 в 18:17, admin, рубрики: active directory, exchange, powershell, Песочница, метки: active directory, exchange, powershellПредыстория
Началась вся история с того, что подошло время очередного IT аудита. Пришли серьезные дяденьки из Price Waterhouse Coopers, дали нам массу указаний и пару скриптов, которые надо было запустить на контроллере домена чтобы потом выслать им логи. После ознакомления с текстами скриптов (а мало-ли что там, безопасность превыше всего) логи были им предоставлены. И тут началось.
Читать полностью »
Вышла новая версия NetWrix Active Directory Change Reporter с поддержкой Windows Server 2012 и Exchange 2013
2012-11-22 в 11:10, admin, рубрики: active directory, Exchange 2013, Windows Server 2012, аудит изменений, Блог компании NetWrix, метки: active directory, Exchange 2013, Windows Server 2012, аудит изменений 
Без сомнения выпуск новых версий Windows Server 2012 и Exchange 2013 не остался незамеченным для всех нас.
Мы, в свою очередь, стараемся держать темп, который задает Microsoft в разработке своих решений, и рады сообщить о выходе новой версии NetWrix Active Directory Change Reporter 7.2, которая поддерживает как Windows Server 2012/Windows 8, так и Exchange 2013.
Обновление коснулось обеих версий программы. Теперь Вы сможете без проблем работать с бесплатной версией программы в Windows Server 2012/Windows 8. Подробности под катом.
Читать полностью »