
В субботу в снегу состоялась Восьмая Киевская Хабравстреча. Под катом немного о мероприятии, видео, слайдкасты докладов.
Рубрика «active directory» - 11
Отчет о восьмой Хабравстрече
2013-03-26 в 10:18, admin, рубрики: active directory, bitcoin, cryptography, hp-ux, mobile development, qt, windows phone, Windows Server, Блог компании МУК, Мероприятия, Мобильный веб, системное администрирование, хабравстречи, метки: active directory, bitcoin, cryptography, hp-ux, mobile development, Qt, windows phone, Windows Server, Мероприятия, хабравстречи
Миграция домена с SAMBA 3 на ActiveDirectory (опыт миграции домена без простоя)
2013-03-25 в 9:53, admin, рубрики: active directory, samba, windows, системное администрирование, метки: active directory, samba, windows 
В недавно опубликованной статье TerAnYu описал как производил миграцию домена с Samba на Active Directory. Способ был выбран, на мой взгляд, очень интересный, но, к сожалению, при миграции небольшого домена (автор упоминает в тексте статьи о 70 пользователях офиса) многие интересные проблемы остались «за кадром».
Я, в свою очередь, постараюсь абстрагироваться от скриптов дампа/восстановления пользователей и сконцентрироваться на описании возникших проблем и их решения. Быть может описанный опыт поможет кому-нибудь сократить трудозатраты на подготовку миграции.
И, конечно, я слукавил — простой будет, но самый минимальный.
Миграция контроллера домена с SAMBA на ActiveDirectory
2013-03-23 в 11:28, admin, рубрики: active directory, samba, windows, ит-инфраструктура, системное администрирование, метки: active directory, samba, windows, ит-инфраструктура 
Вот и пришло время рассказать о способе, который методом научного тыка, нескольких умных людей и несколько часов свободного времени помогли мне мигрировать домен, построенный предыдущим админом с SAMBA на ActiveDirectory.
Читать полностью »
Что можно будет услышать на Хабравстрече в субботу?
2013-03-21 в 14:50, admin, рубрики: active directory, cloud hosting, cryptography, hp-ux, qt, windows phone, я пиарюсь, метки: active directory, cloud hosting, cryptography, hp-ux, Qt, windows phone Топик посвящен тому что можно будет услышать в субботу на Киевской Хабравстрече.
Читать полностью »
Создание единой адресной книги Exchange для двух и более лесов Active Directory
2013-03-19 в 12:07, admin, рубрики: active directory, exchange, Песочница, системное администрирование, системное администрирование windows, метки: active directory, exchange, системное администрирование windows Маленькое предисловие.
Почтовая организация Exchange существует только в пределах леса AD. Адресные списки, которые видит пользователь, тоже строятся только в пределах того леса, в котором инсталлирован Exchange. В случае поглощения компании или, наоборот, расщепления возникают случаи, когда люди из некогда разных организаций и лесов очень сильно хотят видеть друг друга в своих адресных списках, да не подключаемых через скрипты и запрашиваемые по LDAP.
Удивлён, что на Хабре ничего нет про Forefront Identity Management(FIM 2010).
Вот, как построить единый адресный список, состоящий из пользователей двух разных лесов AD с использованием FIM 2010, я постараюсь рассказать ниже.
Читать полностью »
Миграция контроллеров домена
2013-03-15 в 13:54, admin, рубрики: active directory, powershell, миграция, системное администрирование, метки: active directory, powershell, миграция, системное администрирование В связи со сменой сервис провайдера и переездом из одного датацентра в другой возникла необходимость миграции контроллеров домена леса и трех его доменов. Решено было поднять свежие машины в новом датацентре, мигрировать на них текщие AD DS роли, после чего утилизировать старые серверы домена.
Наш лес состоит из трех доменов: одного корневого (в котором ничего нет, кроме домен котроллеров) и двух дочерних доменов (там находится весь функционал). Основой разделения доменов служило разделение обязанностей между ИТ командой компании и ИТ специалистами сервис провайдера. В каждом домене существует по два домен контроллера: первый на реальном железе, второй в виде виртуальной машины. Функциональный уровень леса – Windows 2008 R2. Операционная система установлена на всех серверах та же. На каждом сервере имеется DNS сервер с интегрированными в AD зонами.
Ниже я в общих чертах опишу весь процесс.
Читать полностью »
Как устроен ntds.dit?
2013-03-15 в 8:34, admin, рубрики: active directory, microsoft, системное администрирование, метки: active directory, microsoft 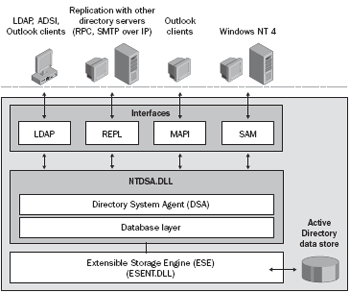
Все данные каталога Active Directory хранятся в БД в файле ntds.dit. Подавляющее большинство приложений взаимодействуют с каталогом через прослойку DSA реализованную в ntdsa.dll. В свою очередь функции из ntdsa.dll не работают напрямую с ntds.dit, их функционал ограничен потребностями службы каталогов и они не могут дать нам представление о внутреннем устройстве БД Active Directory. Тем не менее ntds.dit представляет собой не что иное как БД JET Blue. В каждой версии windows (начиная с Windows 2000) есть всё необходимое для работы с этой БД.
В статье ниже я попробую осветить следующие вопросы:
- Какова структура БД?
- Как данных в ntds.dit получается «дерево»?
- Как реализовано членство в группах?
- Каков формат атрибута replPropertyMetaData и с какой точностью в метаданных репликации хранятся временные метки?
Изменения в AD Windows Server 2012. Часть 2. Корзина AD, FGPP, gMSA, первичные компьютеры
2013-02-15 в 10:46, admin, рубрики: active directory, dynamic access control, windows, Windows Server 2012, Блог компании NetWrix, Гранулированные политики паролей, системное администрирование 
На WindowsITPro вышла интересная статья Windows Server 2012 Active Directory Security Changes, посвященная ключевым изменениям Active Directory в Windows Server 2012. Вчера была опубликована первая часть, посвященная динамическому контролю доступа.
Сегодня мы рассматриваем оставшиеся вопросы, касающиеся нововведений в системе безопасности AD в Windows Server 2012, а именно:
- Новые функции управления безопасностью в ADAC (графический интерфейс корзины AD и гранулированных политик паролей),
- Служебные учетные записи, управляемые группами (Group Managed Service Accounts)
- Первичные компьютеры.
Хочу отметить, что язык статьи достаточно сложный, поэтому перевод местами может хромать. Прошу заранее извинить за это.
Читать полностью »
Изменения в AD Windows Server 2012. Часть 1. Динамический контроль доступа
2013-02-14 в 13:13, admin, рубрики: active directory, windows, Windows Server 2012, Блог компании NetWrix, системное администрирование  На WindowsITPro вышла интересная статья Windows Server 2012 Active Directory Security Changes, посвященная ключевым изменениям Active Directory в Windows Server 2012.
Статья большая, поэтому я решил разбить ее на две части. В первой части мы остановимся на динамическом контроле доступа (Dynamic Access Control), который представляет собой большой шаг вперед в модели авторизации в Windows и Active Directory. Во второй части будут рассмотрены другие изменения в AD Server 2012, которые касаются вопросов безопасности, а именно:
- Новые функции управления безопасностью в ADAC (графический интерфейс корзины AD и гранулярных политик паролей),
- Сервисные учетные записи, управляемые группами (Group Managed Service Accounts)
- Первичные компьютеры.
Хочу отметить, что язык статьи достаточно сложный, поэтому перевод местами может хромать. Прошу заранее извинить за это.
Читать полностью »
Переходим от CMD к PowerShell: справочник по командам и командлетам для администрирования AD
2013-02-13 в 8:08, admin, рубрики: active directory, cmd, powershell, Windows Server 2012, Блог компании NetWrix, системное администрирование, метки: active directory, cmd, powershell, Windows Server 2012 
Администраторы Windows долгое время полагались на такие проверенные временем инструменты командной строки как PING, IPCONFIG и REPADMIN. И некоторые до сих пор ими пользуются, вместо того, чтобы обратить свое внимание на PowerShell. Ashley McGlone, Premier Field Engineer Active Directory and PowerShell (именно его улыбающееся лицо вы можете видеть на фото), создал замечательное 4-страничное руководство, которое соотносит хорошо известные CMD-утилиты для работы с Active Directory с соответствующими им PowerShell-командлетами. Например, вместо PING можно использовать PowerShell командлет Test-Connection, вместо NSLOOKUP — Resolve-DNSName, вместо GPUPDATE — Invoke-GPUpdate.
Читать полностью »