
Говоря о корпоративных каталогах, важно определить их роль в функционировании информационной инфраструктуры компаний. Именно корпоративный каталог хранит сведения о пользователях (сотрудниках), компьютерах, серверах и других объектах сети. С помощью каталога осуществляется управление этими ресурсами, контроль доступа, а также обеспечивается безопасность данных организации.
Рубрика «freeipa»
Типы корпоративных каталогов и их особенности
2026-09-29 в 10:47, admin, рубрики: active directory, ald pro, freeipa, sid, импортозамещение Active Directory, миграция Active Directory, РЕД АДМ, служба каталоговИнтеграция TOTP в OСSERV (FreeRADIUS + FreeIPA)
2026-04-25 в 18:06, admin, рубрики: docker, freeipa, freeradius, ocserv, OpenConnect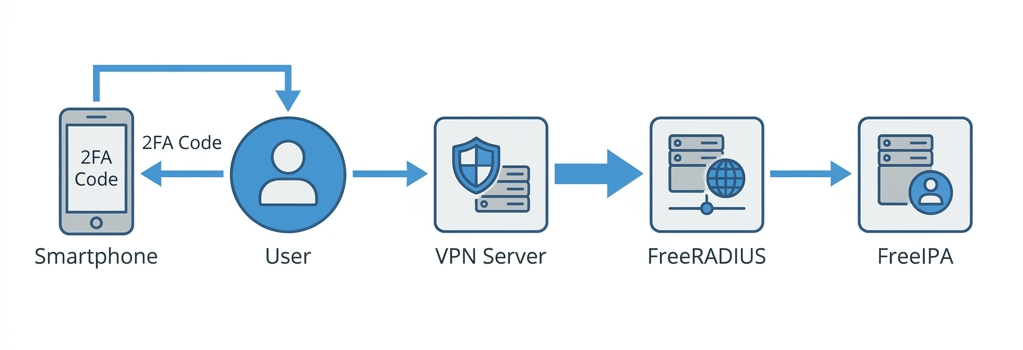
Вступление
Всем привет! Хотелось бы поделиться результатом своих наработок по небольшому личному проекту. Некоторое время назад пришлось покопаться в FreeRADIUS, и я подумал, почему бы не попробовать реализовать схему со вторым фактором для давно используемого Ocserv.
Дисклеймер
Двухфакторная аутентификация (OTP) в OpenVPN с использованием FreeRADIUS и LDAP
2024-08-06 в 11:16, admin, рубрики: 2fa, 2FA-аутентификация, ActiveDirectory, freeipa, freeradius, ldap, MFA, openvpnСуществующие варианты реализации 2FA для OpenVPN основываются на модуле google-authenticator-libpam для OTP-кодов и плагинов аутентификации OpenVPN libpam-radius-auth, openvpn-plugin-auth-pam, openvpn-auth-ldap.
Все эти варианты имеют ряд недостатков:
-
передача пароля в открытом виде по сети.
-
невозможно ввести логин, пароль и одноразовый код в отдельных полях. Предлагается добавлять OTP-код после пароля, что ухудшает пользовательский опыт. Либо не использовать пароль, а использовать сертификат + OTP-код. Этот вариант усложняет администрирование.
-
невозможность использовать несколько серверов для аутентификации.
OTRS: LDAP аутентификация, авторизация и синхронизация (FreeIPA, AD)
2019-01-27 в 22:59, admin, рубрики: active directory, AD, authentication, authorization, freeipa, ldap, otrs, service desk, synchronization, Настройка Linux, Серверное администрирование, системное администрирование
OTRS — система обработки заявок с открытым кодом (Open-source Ticket Request System), написанная на Perl.
Существует в двух вариантах:
- OTRS Business Solution — платная версия
- ((OTRS)) Community Edition — бесплатная версия
Перечислю немного из того фукционала, который поддерживает эта система:
- модуль ITSM (Service Level Management, Change Management, Configuration Management, CMDB)
- адаптивный веб-интерфейс
- API
- SLA и сервисы
- мультитенантность
- эскалации
- аутентификация: DB, LDAP, HTTPBasicAuth, Radius
- поддержка MySQL, MariaDB, PostgreSQL, Oracle
И если искать в ней недостатки — так это непривычность интерфейса и сложность в настройке. Под катом — об основах авторизации (группы, RBAC, поддержка нескольких компаний-клиентов), аутентификации и синхронизации метаданных (ФИО, телефона и прочего), используя различные каталоги LDAP
Набор полезных советов для эффективного использования FreeIPA
2017-09-18 в 9:18, admin, рубрики: Ansible, freeipa, Блог компании Pixonic, Серверное администрирование, системное администрирование
В процессе эксплуатации FreeIPA часто возникают нетривиальные задачи, которые упираются в не очень хорошо документированные или не полностью реализованные места. Поэтому я решил дополнить свою предыдущую статью некоторыми решениями, которые помогут сэкономить вам немного времени.
Содержание:
- FreeIPA агенте в lxc контейнерах
- Библиотека для использования API в python
- Несколько слов про Ansible модули
- FreeIPA агент в debian
- Реплика в Амазоне
Настройка репликации во FreeIPA 4.4 с domain level 1
2017-04-03 в 15:26, admin, рубрики: freeipa, howto, it-infrastructure, kerberos, SSO, администрирование, Блог компании Pixonic, сисадмин, системное администрирование, метки: freeipa
У нас в компании для организации и управления доступами для Linux-серверов
используется такой сервис как FreeIPA. FreeIPA — это вполне полноценная замена AD для Linux-систем от RHEL. В новой версии появились уровни доменов и был переработан процесс настройки репликации. Так как инструкций вменяемого вида в рунете найти не удалось, я решил написать собственную.Читать полностью »
SSO на FreeIPA+Apache+Flask-Login+JWT
2015-04-12 в 19:35, admin, рубрики: Apache, flask, Flask-Login, freeipa, jwt, kerberos, python, информационная безопасность, разработкаВсем привет
В статье описывается разработка и развёртывание системы SSO-аутентификации, использующей Kerberos и JWT. Модуль аутентификации разработан с применением Flask, Flask-Login и PyJWT. Развёртывание выполнено с использованием веб-сервера Apache, сервера идентификации FreeIPA и модуля mod_lookup_identity на CentOS 6/7. В статье много текста, средне кода и мало картинок. В общем, будет интересно :)
Система централизованного управления авторизацией пользователей на FreeIPA в Docker
2015-03-28 в 9:09, admin, рубрики: DNS, docker, freeipa, linux, ит-инфраструктура, магия, Настройка Linux, Серверное администрирование, системное администрированиеНа волне популярности Docker на Хабре, после участия в некоторых дискуссиях в комментариях относительно Docker, и в связи с недавней необходимостью настроить централизованную авторизацию для кластера Linux машин, я решил написать небольшую заметку. Здесь будет показан яркий, на мой взгляд, пример применения Docker'a для небольшой частной задачи.
Вот так, кстати, выглядит FreeIPA WebUI (официальное демо, временное демо у меня на сервере (подробности в комментариях)) (кликабельно):


Какие задачи я хотел решить при помощи FreeIPA:
- Иметь возможность создавать/изменять/удалять акаунты пользователей централизовано, а не на каждом отдельном сервере
- Централизованные плавила для sudo
- В последствии мы подключим к этой системе ещё и VPN авторизацию, а потом может и другие внутриофисные сервисы
Да, скорее всего FreeIPA в нашем случае это выстрел пушкой по воробьям, но с другой стороны — альтернатив что-то не видно. Я рассматривал такие варианты: NIS (по-моему он уже давно должен отправиться на отдых), OpenLDAP +… +… (не очень дружелюбно, да и FreeIPA в итоге под собой имеет LDAP, только нам не приходится с ним иметь дело напрямую), тут перечень заканчивается, я не нашёл ничего больше.