Рубрика «IPv6» - 8

Поигравшись с разнообразными решениями IPv6 на стендах и оценив все их прелести, задумался я как-то и над коммерческой эксплуатацией. Конечно, в виде dual stack, а не как «IPv6-only».

Саму методику оценки было решено разделить на 2 части: использование IPv6 при реализации сервисов и использование IPv6 конечными пользователями. Над большими проектами эксперементировать, естественно, не стал. А вот результатом исследования мелочевки готов поделиться с сообществом.
Читать полностью »

Это анонс новой версии fail2ban (пока тестовая альфа-ветка), в которой помимо многих других улучшений и вкусностей, хоть и с опозданием, все же появилась давно запланированная поддержка IPv6.
Время, будь оно не ладно — летит с бешеной скоростью.

Читать полностью »

Все мы знаем что IPv4 адреса уже закончились и не один раз. Совсем недавно это была достаточно популярная для обсуждения тема в том числе и на Habrаhabr: строили планы и прогнозы, подсчитывали убытки. На дворе 2016 год, но IPv4 по прежнему в строю.

21 Апреля RIPE NCC опубликовал коротенькую техническую новость про то самое исчерпание IPv4 адресов. Собственно смысл новости — обновился график показывающий текущее положение со свободными адресами у RIPE которых осталось у него в распоряжении почти на полный блок /8. У APNIC только половина /8. Вероятно, жёсткая политика распределения адресов делает своё дело и этот самый последний /8 RIR'ы будут тянуть очень долго.

Но всё это относится к «бумажным» адресам. А сколько реальных адресов доступно для маршрутизации в Интернет? Точнее сколько адресов из возможных для маршрутизации в Интернет не используется. Чтобы это посчитать мы воспользуемся уникальным живым свидетелем — таблицей маршрутизации BGP.

Далее немного технических деталей как посчитать и результаты этого расчёта.Читать полностью »

Одним из преимуществ IPv6 является отсутствие необходимости NAT из-за большого количества адресов в целом и длины выдаваемых пользователям подсетей в частности. Казалось бы, никто просто так не подключиться к какому-нибудь одноплатнику, который вы только-только подключили в домашнюю сеть с поддержкой IPv6. Никто же, в здравом уме, не будет сканировать всю вашу подсеть. Если весь IPv4-интернет можно просканировать в течение десятков минут, то на полное сканирование одной только /64 (минимальная подсеть, рекомендуемая к выдаче клиентам) уйдут десятки лет. К тому же, если каким-то образом злоумышленник узнал ваш IPv6-адрес, всегда можно активировать поддержку IPv6 Privacy Extensions, с которыми ваш адрес будет рандомизироваться раз в сутки или чаще.
Казалось бы, вероятность сканирования вашего одноплатника, который не обращается к внешним ресурсам, крайне низка. Однако, есть одна вещь, которая настроена почти на каждом компьютере — периодическая синхронизация времени через NTP.

NTP

Подавляющее большинство дистрибутивов Linux устанавливаются с настроенной автоматической синхронизацией времени через NTP, используя серверы pool.ntp.org. Как оказалось, стать частью pool.ntp.org достаточно просто, чем и воспользовались Shodan, задействовав 5 NTP-серверов в разных частях света, для верности используя несколько IP-адресов на одном сервере, чтобы вероятность попадания запроса клиента именно на их сервер была выше. Таким образом, в пуле ntp.org оказалось 45 IPv6-адресов машин Shodan, которые сканируют любой подключающийся к ним IPv6-адрес в ответ.
Обнаружил факт сканирования и вычислил все серверы Shodan Brad Hein. Вычислить все сканирующие NTP-серверы вручную достаточно сложно, т.к. NTP-демон обращается ко многим NTP-серверам последовательно для более точной синхронизации времени. Для автоматизации процесса был написан скрипт, который обрабатывает журнал файрволла и соединяется с подозрительными хостами еще раз, чтобы удостовериться, что они действительно сканируют в ответ, используя свежий временный IPv6-адрес.
Подтвердить принадлежность хостов к Shodan было довольно легко — почти все серверы использовали настоящие имена хостов в PTR-записи, вида *.scan6.shodan.io

На данный момент, серверы Shodan исключили из пула ntp.org.Читать полностью »

image

20 лет назад, в декабре 1995 года была опубликована спецификация протокола IPv6 (RFC 1883). Протокол был задуман как замена для существующего по сию пору протокола IPv4, когда стало понятно, что с ускорением роста интернета и подключённых к нему устройств ip-адреса должны довольно быстро закончиться. Спустя 20 лет протокол IPv6 используют 10% всех устройств, подключённых к интернету.

Статистика по использованию собирается компанией Google – периодически у пользователей сервисов компании запускается скрипт, проверяющий возможность загрузки информации через IPv6. В частности известно, что в рабочие дни доступ к IPv6 есть у меньшего количества пользователей (8%), чем в выходные (10%). По-видимому, у домашних подключений ситуация чуть лучше, чем у рабочих.

Судя по карте мира, распределение доступа к новому протоколу пока ещё очень неравномерное. Зелёный цвет означает сравнительно высокий процент использования IPv6 (США – 24%, а лидер по этому параметру, Бельгия – 43%). Красный и оранжевый цвета означают, что пользователи IPv6 в этих странах испытывают задержки в соединении по сравнению с IPv4.
Читать полностью »

image

Дамы и господа – то, о чём так долго предупреждала Администрация адресного пространства Интернет (IANA), свершилось. У Американского регистратора интернет-номеров (ARIN) закончились адреса в пространстве IPv4.

То, что адреса закончатся скорее рано, чем поздно, известно было уже не один десяток лет. Чересчур щедрую раздачу по «классам» адресов сменила новая адресация, повсеместно стали использовать NAT, но число подключаемых к сети устройств и виртуальных машин росло чуть ли не экспоненциально.
Читать полностью »

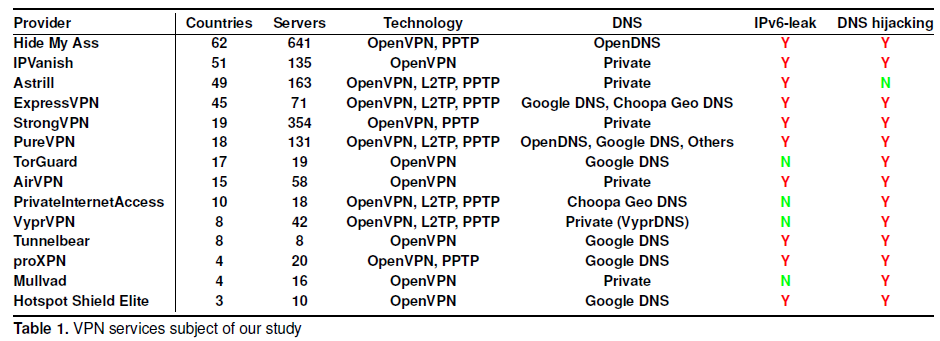
Утечки информации у большинства VPN-провайдеров: есть ли повод бить тревогу - 1
Результаты исследования безопасности VPN-провайдеров

30 июня команда исследователей из Италии и Великобритании, специализирующихся на компьютерной безопасности, представила на симпозиуме технологий, посвящённых приватности, противоречивую работу. В работе утверждается, что технология VPN-соединений большинства из 14 популярных VPN-провайдеров допускает утечку информации через IPv6 и/или при помощи подмены DNS.

Авторы работы сообщают, что они использовали специально настроенную Wi-Fi точку доступа, как это сделал бы хакер где-нибудь в кафе, и через неё производили прослушивание трафика с компьютера, подключённого по VPN.

Исследователи утверждают, что им удалось получить различную информацию об активности пользователя через утечку IPv6, начиная от посещаемых им сайтов и заканчивая даже комментариями, которые они оставляют в соцсетях. Эту информацию получилось отследить только на сайтах, не использовавших HTTPS. При этом историю браузинга им удалось получить даже для тех сайтов, которые не поддерживают IPv6.

Проблемы, по словам безопасников, связаны с различными аспектами работы VPN и операционных систем. Например, большинство провайдеров использует устаревшие технологии вроде PPTP с MS-CHAPv2. Кроме того, таблицы роутинга обрабатываются операционными системами, которые не учитывают настройки безопасности VPN-клиентов.

По поводу таких серьёзных обвинений сайт TorrentFreak обратился к нескольким известным провайдерам VPN.
Читать полностью »

image
Количество ip-адресов по странам

Американский регистратор интернет-номеров ARIN, выдающий блоки ip-адресов в Северной Америке, предупреждает, что крупные блоки свободных адресов закончатся буквально через несколько недель. Уже скоро они вынуждены будут отказывать провайдерам, обращающимся к ним за новыми блоками.

Мы все в последние несколько лет слышали о том, что пространство IPv4-адресов конечно и свободные адреса скоро исчезнут. Во времена разработки первых версий интернет-протоколов никто не ожидал такого распространения сети.

Сначала адресация происходила по «классам» адресов, где существовало три класса – A, B и C. Класс А состоял из 128 сетей по 16777216 возможных хостов (устройств) в каждой, класс B – 16384 сетей по 65536 узлов, а класс C — 2097152 сетей по 256 компьютеров. Естественно, достаточно крупный университет, ожидавший, что в его сети есть или скоро будет более 256 компьютеров, забирал себе сети класса B, и в результате адреса стали быстро заканчиваться. Можно было бы выдавать им несколько сетей класса C, но таблицы маршрутизации роутеров были бы слишком большими.
Читать полностью »

Введение: Добрый день или вечер, или даже ночь дорогие читатели. В данной статье продолжим изучать особенности протокола IPv6 и его отличия от IPv4. В данной статье будет минимальное количество теории и максимальное количество настройки. Начнем с настройки DHCPV6 и рассмотрим особенности работы этого протокола на основе протокола IPv6, также посмотрим на то, как настраиваются протокола динамической маршрутизации на основе IPv6. Оборудования для настройки выберем Cisco (в третей части Juniper).

IPV6 — это весело. Часть 1
Читать полностью »

Начну с того, что в сети подобного материала для новичков не нашёл. В этой публикации хочу просто описать некоторый приобретённый мной опыт, впрочем, эта инструкция вполне рабочая и я ею сейчас пользуюсь.

Как зайти на Linux-сервер на сером IP из Android-системы c мобильным интернетом, используя ipv6 - 1 Как зайти на Linux-сервер на сером IP из Android-системы c мобильным интернетом, используя ipv6 - 2

В связи с переездом в новый дом был получен и новый провайдер, выдающий только серый IP. Благо NAT его не симметричный. В моём скромном домашнем сервере на основе Raspberry pi установлена Debian-подобная система. Я создал себе простые бытовые радости: торренто-качалка и небольшое файловое облако, чтобы бросать туда по FTP накопившиеся фото. И абсолютно естественно то, что администрировать и отправлять фото было удобно непосредственно со смартфона на Android. Но серый IP лишил меня всего этого, а покупать статичный желания не было. Что ж, пришлось начать поиск решения проблемы. Очень быстро я наткнулся на выход — ipv6.

Чтобы не описывать долго алгоритм моих действий и поисков, расскажу коротко, что именно было сделано.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js