Рубрика «linux» - 231

Сразу оговорюсь: подробных инструкций/конфигураций не предоставляю, просто делюсь мыслями как можно сделать. Так же, под FTP подразумеваю не только классический FTP, но также SFTP и SSL-FTP – это статья про безопасность паролей, а не протокола как такового.

Представьте хостинг компанию предоставляющую хостинг аккаунты с повышенной безопасностью, а именно с двухфакторной аутентификацией.
Читать полностью »

image

Каждую последнюю субботу месяца в Минске проходит Линуксовка — своего рода лайт-версия LVEE. Здесь нет регламента: спикеры ничем не ограничены (в том числе, заявится на выступление с докладом можно прямо в ходе Линуксовки) — все проходит максимально свободно. На встрече в октябре было снято несколько докладов:

  • The Best of LinuxCon Europe 2013 (imho);
  • Измерение удобства современных оконных интерфейсов;
  • Libusb vs linux kernel — сравнение userspace & kernelspace API;
  • Обзор базовых лицензий свободного ПО;
  • Внедрение open-source TCP/IP стека LwIP в Android-приложение во имя Сатаны.

Все видео доступны под катом, также как и ссылки на сами презентации.
Читать полностью »

Valve вступила в Linux FoundationКомпания Valve, разработчик игровой платформы Steam, разработчик и издатель компьютерных игр, присоединилась к числу участников Linux Foundation, которая пропагандирует свободную систему GNU/Linux и открытое программное обеспечение.

Такой шаг не должен никого удивить, ведь в последнее время Valve активно использует Linux. Например, под Linux работает операционная система Steam OS, которую планируется использовать в игровых приставках Steam Machine (ожидаются к выходу в январе 2014 года). Сооснователь и исполнительный директор компании Гейб Ньюэлл говорил, что будущее игровой индустрии — за Linux. Официальный Linux-клиент платформы Steam вышел в феврале этого года.
Читать полностью »

Для начала выкачиваем образ Arch Linux с официального сайта: www.archlinux.org/download. Записываем его любым удобным для вас способом на флешку или диск. Загружаемся с этого носителя. Важная особенность установки – файлы для установки будут загружаться из Интернета. Поэтому его наличие обязательно.

Я буду ставить Arch на виртуальную машину в VirtualBox, поэтому некоторые параметры будут отличатся от тех, которые будут у вас на реальной машине. Итак, продолжим. Вот такая картинка появится после загрузки с носителя с Arch Linux:

Типовая установка Arch Linux (Release: 2013.11.01)

На виртуальной машине я загружаю версию х86. Далее вы увидите приветствие:Читать полностью »

--- vmnet-only/filter.c 2013-10-18 23:11:55.000000000 +0400
+++ vmnet-only/filter.c 2013-12-03 04:16:31.751352170 +0400
@@ -27,6 +27,7 @@
 #include "compat_module.h"
 #include <linux/mutex.h>
 #include <linux/netdevice.h>
+#include <linux/version.h>
 #if COMPAT_LINUX_VERSION_CHECK_LT(3, 2, 0)
 #   include <linux/module.h>
 #else
@@ -203,7 +204,11 @@
 #endif
 
 static unsigned int
+#if LINUX_VERSION_CODE < KERNEL_VERSION(3, 13, 0)
 VNetFilterHookFn(unsigned int hooknum,                 // IN:
+#else
+VNetFilterHookFn(const struct nf_hook_ops *ops,        // IN:
+#endif
 #ifdef VMW_NFHOOK_USES_SKB
                  struct sk_buff *skb,                  // IN:
 #else
@@ -252,7 +257,14 @@
 
    /* When the host transmits, hooknum is VMW_NF_INET_POST_ROUTING. */
    /* When the host receives, hooknum is VMW_NF_INET_LOCAL_IN. */
-   transmit = (hooknum == VMW_NF_INET_POST_ROUTING);
+
+#if LINUX_VERSION_CODE < KERNEL_VERSION(3, 13, 0)
+    transmit = (hooknum == VMW_NF_INET_POST_ROUTING);
+#else
+    transmit = (ops->hooknum == VMW_NF_INET_POST_ROUTING);
+#endif
+
+   transmit = (ops->hooknum == VMW_NF_INET_POST_ROUTING);
 
    packetHeader = compat_skb_network_header(skb);
    ip = (struct iphdr*)packetHeader;

Подробности тут
Читать полностью »

Отправка python пакетов в ppa без «жизнь боль»После поста про смотрелку сериалов пришло пожелание добавить subliminal для загрузки субтитров. Увидев его зависимости, из которых в репозитории присутствуют только два пакета, и то не подходящих версий. Я понял, что жизнь боль и мне придётся создать пять debian/control, сделать пять changelog'ов и создать 20 тасков в jenkins.

Но зачем тратить на всё это целых два часа, если можно потратить всего несколько дней на автоматизацию этого процесса. В результате появился pytoppa, он:

  • формирует changelog из истории между изменениями version в setup.py;
  • автоматически добавляет обязательные зависимости;
  • имеет простой конфиг в yaml.

Читать полностью »

Доброго времени суток!

Совсем недавно столкнулся с такой проблемой, как DDoS. Сразу скажу, я вообще ни разу не линуксойд, но зато чуточку программист, так что все что ниже, основано чисто на логике, а не на фактах, плюс переписанное с некоторыми добавками от уже известного.

Перекопав полчища статей и опробовав множество вариантов, ничто так и не помогло. Взяв за основу статьи Простой и эффективный метод отразить http DDoS от 50мбит с помощью nginx и iptables и (D)DoS Deflate решил написать свой скрипт. Ну вернее не решил, а методом тыка и исправлений он получился сам.

Должен заметить, что статья от Алексея Кузьмина не идеальна, т.к. в логах nginx`a не достаточно копаться, да и обработка логов может потребовать много ресурсов. А именно в моем случае создавались логи более 50 Гиг, плюс запросы шли не «GET / HTTP/1.1», а «GET / HTTP/1.0», плюс, как оказалось, мой сервер сам от себя получал редиректы (127.0.0.1), которые не отображались в логах, которые отображались в запросе

netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n

Читать полностью »

image

Я думаю многие слышали о Хромбуках, ноутбуках от Google с предустановленой ChomeOS, но немногие ими пользуются из-за ограничености ChromeOS. Кому нужен ноутбук с одним лишь браузером?

Сегодня я хочу рассказать о том, как можно “прокачать” Хромбук до практически полноценного ноутбука на основе ОС Linux. Сразу оговорюсь, что это не инструкция, как отформатировать загрузчик и установить Убунту основной системой. Есть кое-что поинтереснее, что позволит держать на Хромбуке две операционные системы и легко переключаться между ними с помощью комбинации клавиш.

Интересно? Тогда добро пожаловать под кат.
Читать полностью »

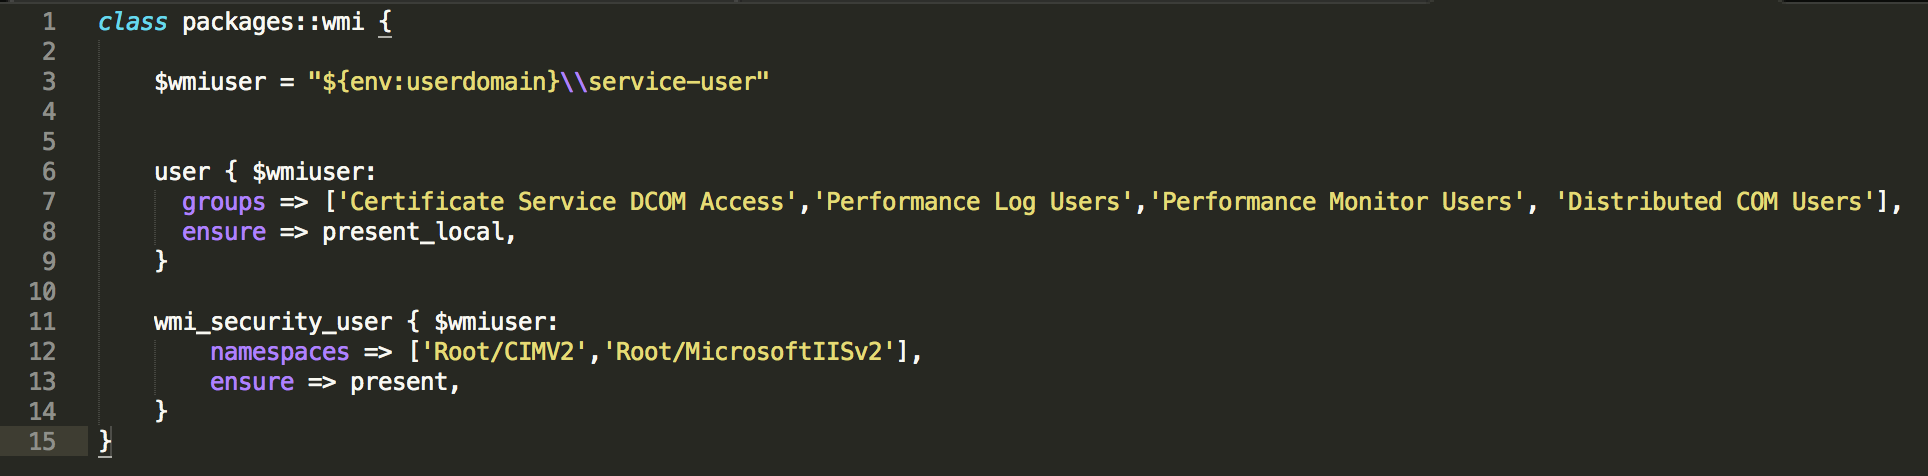
Управление правами доступа к WMI через Puppet

В качестве предисловия

Основной задачей моей работы является поддержка парка железных и vm хостов — уже под 200 (а приходил было менше 100, эх, время бежит...) Поддерживаю все железо, а также сеть. Также на мне весь мониторинг (используем Opsview — сделан на ядре nagios), аггрегация логов (я внедрил Logstash, обалденное opensource решение за место ну ооочень дорогого Splunk), configuration management (puppet), бекапы, поддержка баз данных и прочих систем тоже на мне (MongoDB, MySQL, Redis, ElasticSearch, etc). В общем — все самое интересное). Стоит отметить что у нас достаточно тонкая грань между поддержкой и разработкой, и разработчики часто говорят что они хотят, а я уже занимаюсь внедрением. Хочется рассказать обо всем что происходит интересного и какие технологии удается использовать. Какие прижились, а какие по каким-то причинам нет.

В свободное от решения проблем время перевожу инфраструктуру на Infrastructure-as-a-code (IaaC), выбрал puppet для этого из-за неоднородности нашей инфраструктуры. В моей сети зоопарк из Windows Server 2008, Windows Server 2012, CentOS 5.5, CentOS 6.4. Ах, да, пару дедушек на 2003 — пора их на пенсию отправлять скоро…

Я уже писал о том, как я использую Puppet для автоматической настройки мониторинга в Opsvew, а сегодня хочу поговорить о том, как я в очередной раз «боролся» с гетерогенностью моей среды.

Задача

Возникла необходимость автоматизировать конфигурацию WMI на серверах Windows 2008 / 2012. Ключевой необходимостью стало добавление сервисного пользователя (назовем его «domainservice-user») в локальные группы сервера, которые разрешают удаленное использование WMI, а также доступ к Performance Counters, Performance Logs, в общем ко всему что нужно чтобы удаленно мониторить сервер. Сами группы определились достаточно быстро, оставалось найти удобный и быстрый способ это сделать. Также необходимо было дать права пользователю domainservice-user на доступ к корневым неймспейсам WMI. Так же все это должно быть частью общей концепции IaaC, что должно означать как минимум проверку текущего состояния, и пропускать выполнение если пользователь уже добавлен куда нужно в любом варианте присутствия-отсутствия пользователя в группах. Т.е. решение должно быть максимально автоматизированным, а точнее полностью. После небольшого гугления стало ясно что для моего случая нужно, а мне предстояло:
Читать полностью »

в 10:35, , рубрики: linux, Убунтариум

Спустя полтора месяца после выхода Ubuntu 13.10, состоялся релиз новой версии дистрибутива Linux Mint с кодовым именем Petra.
Linux Mint 16 «Petra»
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js