
Часто вирусы для android приходят к нам при помощи рассылок. Раньше это были СМС, а теперь еще и современные мессенджеры. Мне было интересно посмотреть, что же сейчас на рынке вредоноса, поэтому зарегистрировалась и подала пару объявлений на avito.
Читать полностью »
Рубрика «Malware» - 12
Исследование распространенной малвари под Android
2016-01-29 в 22:01, admin, рубрики: android, java, Malware, Spyware, информационная безопасность, кардинг, Разработка под android, реверс-инжинирингЭнергосистема Украины действительно подверглась атаке злоумышленников: выводы SANS
2016-01-11 в 11:49, admin, рубрики: Malware, информационная безопасность, Софт, Украина, энергетическая инфраструктура, Энергия и элементы питания 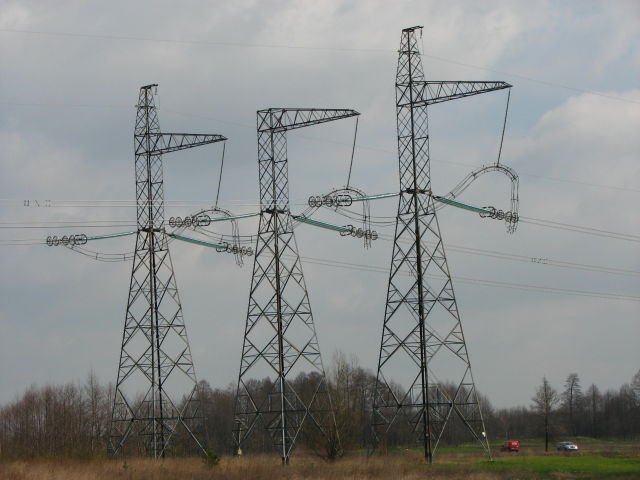
Неизвестные люди, которые осуществили атаку на энергосистему Украины, использовали довольно мощное ПО, позволяющее управлять некоторыми подсистемами электростанций. К такому выводу пришли специалисты SANS ICS, изучившие проблему в деталях. Для захвата контроля взломщики использовали malware с названием BlackEnergy.
Это программное обеспечение дало возможность злоумышленникам получить контроль над автоматическими системами управления потоками энергии, после чего, используя автоматические выключатели, атакующие просто выключили некоторые линии электросети. Это привело к отключению от энергосети минимум 80 тысяч человек. Отчет о случившемся уже опубликован.
Читать полностью »
Forbes заставлял читателей убирать блокировщики рекламы, а потом рекламировал malware
2016-01-10 в 0:39, admin, рубрики: Forbes, Malware, информационная безопасность, Социальные сети и сообщества 
Несколько последних недель известнейший портал Forbes.com не давал читателям знакомиться со своими материалами, если на стороне пользователя включен блокировщик рекламы. Так, если читатель с AdBlock или uBlock посещал Forbes.com, его просили убрать блокировщик. В противном случае ознакомиться с контентом портала просто не было возможности. Иную возможность найти сложно, поскольку тот же Google не кэширует данные портала корректно.
Но проблема не в рекламе и не в блокировщиках. Как оказалось, после того, как блокировщик рекламы отключался пользователем, ему сразу же предлагалось malware под видом обычной программы. Это обнаружил специалист по информационной безопасности Брайан Баскин (Brian Baskin), который заскриншотил подобный случай.
Читать полностью »
Злоумышленники нацелили троян BlackEnergy на энергетические компании Украины
2016-01-04 в 12:58, admin, рубрики: blackenergy, Malware, security, Блог компании ESET NOD32, метки: blackenergyВчера мы представили сведения о кибератаках на медийные компании Украины и промышленные объекты, в которых использовался троян BlackEnergy и новый компонент под названием KillDisk. KillDisk использовался для уничтожения файлов на скомпрометированных компьютерах и на выведении таких систем из строя. Кроме обзора возможностей двух этих вредоносных программ, нам удалось получить интересные сведения, которые связывают кибератаки с использованием BlackEnergy с недавними сообщениями в СМИ об успешных взломах энергетических систем на западе Украины, что привело к массовому отключению подачи электроэнергии.
По сообщениям СМИ, 23 декабря 2015 г. около половины жителей Ивано-Франковской области (с населением 1,4 млн.) на Украине остались без света на несколько часов. Новостной портал TSN указывает, что отключение электроэнергии было вызвано «хакерской атакой», в которой использовался «вирус».
Троян BlackEnergy используется в кибератаках на СМИ и промышленные объекты Украины
2016-01-03 в 14:01, admin, рубрики: black energy, Malware, Блог компании ESET NOD32, метки: black energyBlackEnergy представляет из себя семейство вредоносного ПО, которое было активно начиная с 2007 года. В 2014 троян продолжил свою активность и вернулся в новой модификации (1,2). BlackEnergy был также активен в 2015 и использовался кибергруппой злоумышленников для атак на пользователей. Наши аналитики зафиксировали новую активность этого трояна, который использовался против медийных компаний Украины и предприятий электроэнергетики. С использованием трояна злоумышленники доставляли на компьютеры жертв специальный компонент KillDisk, специализирующийся на уничтожении файлов на диске.
Кроме BlackEnergy, кибергруппа использовала еще один инструмент для получения доступа к зараженным системам. Он представляет из себя SSH бэкдор. Мы продолжаем отслеживать деятельность BlackEnergy и фиксировать новые возможности этого трояна. За получением дополнительной информации или предоставлением таковой, отправьте нам сообщение на электронный адрес threatintel@eset.com.
Специалисты Emsisoft обнаружили вымогатель на JavaScript
2016-01-02 в 16:06, admin, рубрики: Malware, ransomware, Блог компании ESET NOD32Специалисты компании Emsisoft обнаружили вредоносную программу — вымогатель, которая написана на JavaScript. Она получила название Ransom32 и используется злоумышленниками для вредоносных кампаний, аналогичных распространению многих других семейств такого типа вредоносного ПО. Злоумышленники выбрали высокий уровень анонимности для работы с Ransom32, для связи со своим управляющим C&C-сервером вымогатель использует анонимную сеть Tor, а оплата выкупа осуществляется в биткоинах.
Использование JavaScript делает вымогатель кроссплатформенным, он может использоваться как для Microsoft Windows, так и для Linux и Apple OS X. Ключевой особенностью Ransom32 является модель распространения этого вымогателя для киберпреступников. Она представляет из себя модель Software as a service (SaaS), при этом для получения доступа к административной панели управления вредоносной программой и ее генерации, им нужно всего лишь указать адрес своего кошелька Bitcoin.
Сбой в работе Google malware detection(?)
2015-11-03 в 8:44, admin, рубрики: false positive, Google, google webmasters, MalwareЗнакомый многим экран «опасносте — malware»

штука неприятная, несомненно — аудитория вашего сайта может и подсократиться после таких «фокусов». Но что вы будете делать, если ещё и обвинения в том, что на вашем сайте зловредное ПО — результат сбоя систем Google? Как видно из screenshot'ов, каких либо фактов у Google нет:
Читать полностью »
Зловреды начали подменять браузеры целиком, вместо того, чтобы встраиваться в них
2015-10-18 в 17:37, admin, рубрики: adware, Google, Malware, браузеры, информационная безопасность
Rather than hijack Chrome (which is getting harder), adware deletes Chrome and installs own Chromium-based browser https://t.co/nhFvhI3ROu
— SecuriTay (@SwiftOnSecurity) 16 октября 2015
Неистощима фантазия авторов злонамеренных программ. Недавно Google Chrome начал закручивать гайки и ограничивать в правах расширения браузера – с некоторых пор они должны проходить проверку кода специалистами компании. В связи с этим вместо того, чтобы пытаться встроиться в существующий браузер в виде расширения, новый зловред по имени eFast просто подменяет собою весь браузер целиком.
Читать полностью »
Lenovo отличилась снова: bloatware оказалось встроенным в BIOS ноутбуков компании
2015-08-13 в 18:30, admin, рубрики: bloatware, crapware, Lenovo, Malware, microsoft, windows, WPBT, информационная безопасность, фигово 
Компания Lenovo снова оказалась в центре скандала, связанного с модификацией операционной системы на ноутбуках, которые производит и продаёт эта компания. В прошлый раз выяснилось, что их OEM-операционка включала установленную рекламную программу Superfish, отличившуюся навязчивым поведением и полным пренебрежением к безопасности. На этот раз всё гораздо хуже – пользователя не спасёт даже полная переустановка операционной системы с нуля.
После установки чистой системы Windows перед первым её запуском, специальная программа, хранящаяся в BIOS, заменяет системный файл autochk.exe, служащий для проверки целостности файловой системы и исправления ошибок, на свой загрузчик. Он создаёт системные службы, которые скачивают нужные программы с серверов Lenovo. Так эта система работает с Windows 7. В случае Windows 8 всё происходит ещё проще.
Дело в том, что ОС Windows, начиная с восьмёрки, поддерживает т.н. Windows Platform Binary Table (WPBT) – таблицу, формат которой был разработан компанией в виде расширения таблиц ACPI (Advanced Configuration and Power Interface). Система работает так: в BIOS компьютера может храниться бинарный исполняемый файл. Если система при загрузке находит там этот файл, она копирует его на диск и выполняет.
К сожалению, компания Microsoft с высоты своего положения имеет все возможности для того, чтобы продавить производителей железа на поддержку такой системы – чем она и не преминула воспользоваться. А сделано всё это, разумеется, на благо пользователей. Компания Microsoft, не щадя себя, заботится о безопасности пользователей операционных систем Windows. Поэтому, таким образом она решила организовать помощь в розыске украденных компьютеров.
Читать полностью »
Байнет: Оперативно-аналитический центр интересуется шпионским ПО
2015-07-09 в 13:05, admin, рубрики: Malware, беларусь, блокировки, информационная безопасность, ОАЦ, регулирование интернета, цензура 
В Республике Беларусь есть государственная организация, ответственная за цензурирование интернета и блокировку неугодных ресурсов, — Оперативно-аналитический центр (о текущем нормировании интернета в Беларуси можно почитать здесь и здесь). После нашумевшего взлома Hacking Team стало известно, что ОАЦ планировал закупить комплекс шпионского ПО Da Vinci (краткую характеристику можно посмотреть по ссылке).
Читать полностью »