Рубрика «Malware» - 5

Вирусная лаборатория ESET обнаружила новый Android RAT (Remote Administration Tool), использующий протокол Telegram для управления и эксфильтрации данных. Изначально мы обратили внимание на повышение активности уже известных IRRAT и TeleRAT, но затем, разобравшись в происходящем, нашли совершенно новое семейство. Новый RAT активен минимум с августа 2017 года. В марте 2018 года исходный код малвари распространялся через Telegram-каналы хакеров, в результате чего сотни модификаций сегодня действуют in the wild.
Новый Android RAT использует протокол Telegram - 1

Одна из версий отличается от остальных. Несмотря на доступность исходного кода, она продается под коммерческим названием HeroRat через специальный Telegram-канал. Авторы предлагают HeroRat в пользование по модели Malware-as-a-Service. Малварь доступна в трех комплектациях с разными функциями и видеоканалом поддержки. Неясно, был ли этот вариант написан на базе слитого кода или, наоборот, является оригиналом, исходный код которого затем появился в сети.
Читать полностью »

Следить за высокопоставленными жертвами, оставаясь в тени. Это принцип работы двух вредоносных компонентов InvisiMole. Они превращают зараженный компьютер в видеокамеру атакующих, которая позволяет видеть и слышать все, что происходит в офисе или в любом другом месте, где находится устройство. Операторы InvisiMole легко подключаются к системе, следят за действиями жертвы и крадут ее секреты.

ESET препарировала шпионское ПО InvisiMole, использующееся с 2013 года - 1

По данным телеметрии ESET, злоумышленники, стоящие за данной спайварью, активны как минимум с 2013 года. Тем не менее, этот инструмент кибершпионажа не только не был изучен, но и не детектировался до момента обнаружения продуктами ESET на зараженных компьютерах в России и Украине.

Кампания высокотаргетирована, что объясняет низкий уровень зараженности – всего несколько десятков компьютеров.
Читать полностью »

Банковские трояны в последние годы теряют популярность среди киберпреступников. Одна из причин – развитие технологий защиты антивирусных вендоров и разработчиков веб-браузеров. Провести атаку с помощью банкера сложно, поэтому многие вирусописатели переходят на более простые и выгодные инструменты: шифраторы, майнеры, ПО для кражи криптовалют.

Многие, но не все. Мы обнаружили новое семейство банкеров, использующее для манипуляций с браузером новую технику. Вместо сложного внедрения кода в процесс браузера для мониторинга его активности, малварь перехватывает события Windows в цикле ожидания сообщений, чтобы проверять значения объектов, связанных с банковскими операциями.

ESET обнаружила банкер BackSwap, использующий новый метод манипуляции браузером - 1

Обнаружив работу с онлайн-банкингом, малварь инжектирует вредоносный JavaScript в веб-страницу – через консоль разработчика в браузере, либо напрямую в адресную строку. Операции производятся без ведома и участия пользователя. Простая на первый взгляд схема позволяет обходить продвинутые механизмы защиты браузеров от комплексных атак.

Читать полностью »

ФБР советует перезагрузить свои роутеры для избавления от зловреда VPNFilter - 1
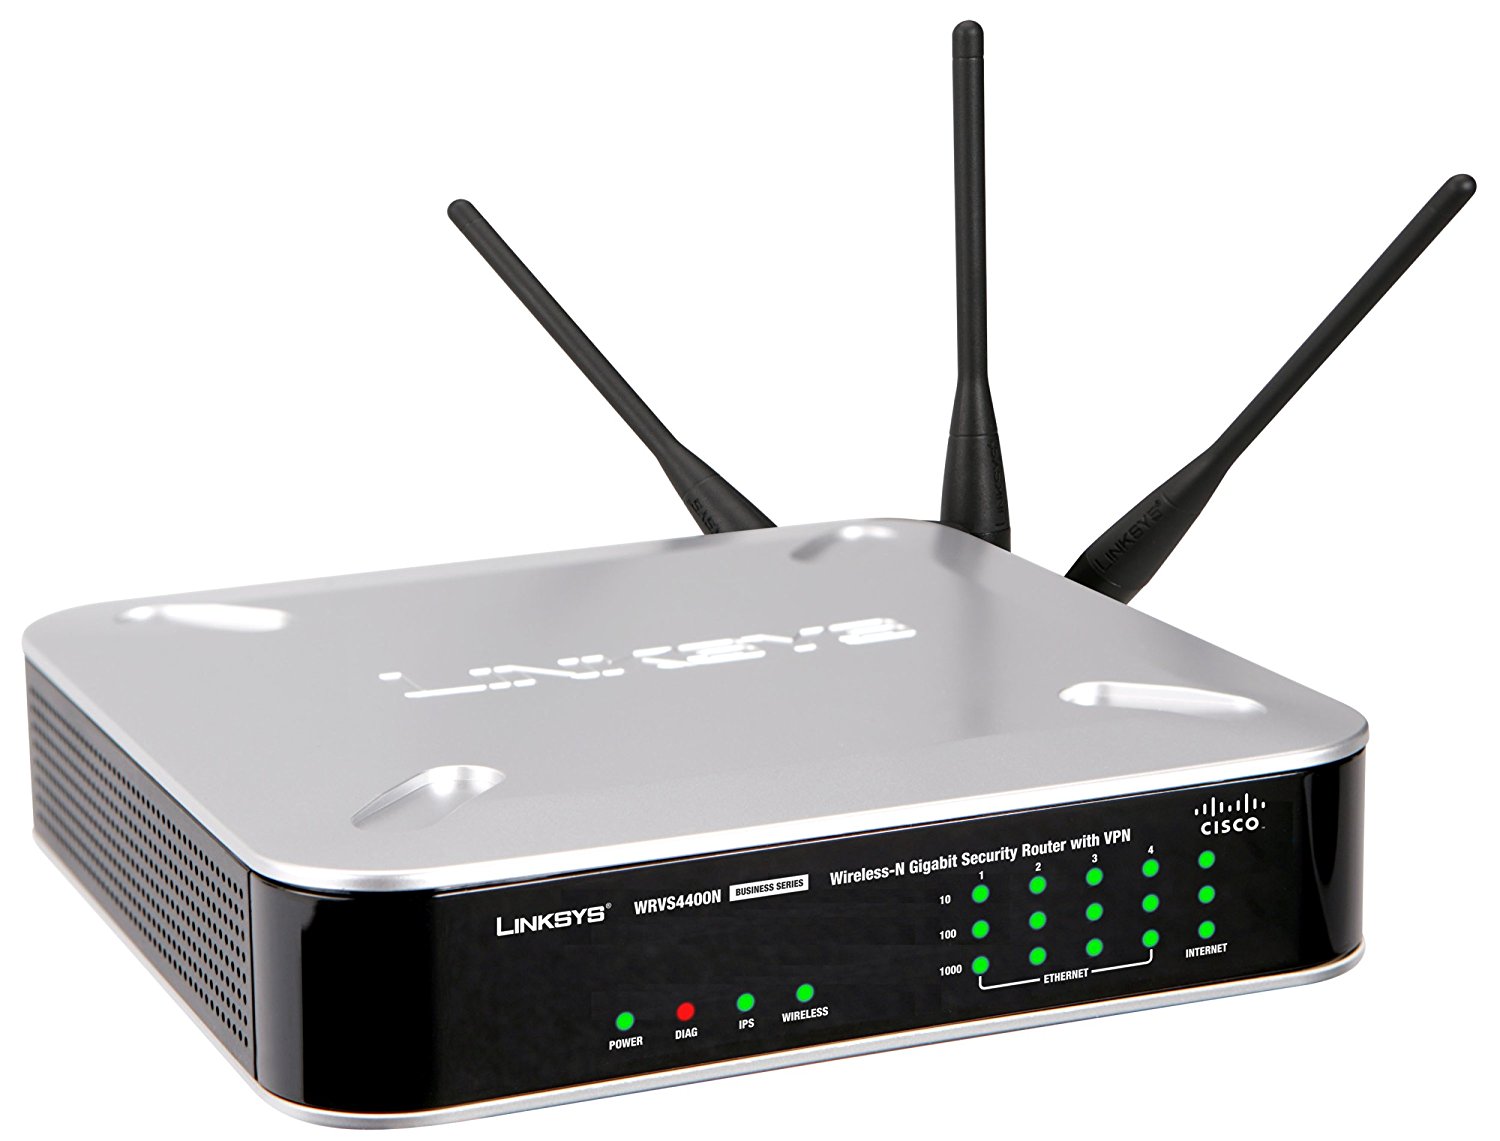
Одна из моделей роутеров, заражаемых VPNFilter

На днях стало известно о том, что ФБР просит пользователей интернета в США перезагрузить свои роутеры для того, чтобы избавиться от вируса VPNFilter. Malware о котором идет речь, как считают специалисты, заразило сотни тысяч различных сетевых устройств. Избавиться от него можно очень простым способом — просто перезагрузить свой роутер.

О самом зловреде рассказывали специалисты компании Cisco Talos на прошлой неделе. В настоящее время количество зараженных вирусом роутеров достигло полумиллиона и продолжает увеличиваться. Это роутеры не одного и не двух производителей, а многих известных вендоров, включая Linksys, Mikrotik, Netgear, QNAP и TP-Link.
Читать полностью »

Sednit, также известные как APT28, Fancy Bear, Sofacy или STRONTIUM – группа злоумышленников, работающих с 2004 года, а может и раньше, основной целью которых является кража конфиденциальной информации у избранных объектов.

Анализ Zebrocy, вредоносного ПО первого этапа группы Fancy Bear - 1

Примерно с конца 2015 года мы наблюдаем развертывание этой группой нового компонента – Zebrocy, загрузчика для Xagent (главного бэкдора Sednit). Лаборатория Касперского впервые упоминает данный компонент в 2017 году в отчете APT trend report и недавно выпустила статью с его описанием.

Новый компонент – семейство вредоносного ПО, состоящее из загрузчиков и бэкдоров, написанных на Delphi и AutoIt. Они играют в экосистеме Sednit ту же роль, что и Seduploader, – используются в качестве вредоносного ПО первого этапа атаки.

Читать полностью »

Кража NTLM через PDF - 1
Прошло всего несколько дней после того, как было объявлено, что злоумышленники могут использовать уязвимость в MS Outlook, используя OLE, чтобы украсть NTLM-хэш пользователей Windows.

Исследовательская группа Check Point обнаружила, что утечка дайджеста NTLM возможна и с помощью файлов PDF. Атака возможна без какого-либо взаимодействия с пользователем — достаточно просто открыть файл.
Читать полностью »

Turla – одна из наиболее известных кибергрупп, специализирующихся на шпионаже. В ее арсенале обширный набор инструментов, наиболее продвинутые из которых используются для установки на приоритетные для атакующих машины. Платформа для шпионажа преимущественно ориентирована на Windows, но может использоваться для macOS и Linux с помощью различных бэкдоров и руткита.

Не так давно мы обнаружили новый метод компрометации рабочих станций, который использует Turla. Данная техника применяется в атаках, нацеленных на сотрудников посольств и консульств стран постсоветского пространства.

ESET: бэкдор Mosquito группы Turla используется в Восточной Европе - 1

Читать полностью »

С момента основания в 2003 году итальянский разработчик программного обеспечения для кибершпионажа Hacking Team приобрел известность, продавая свои продукты правительствам и спецслужбам во всем мире. Возможности флагмана компании – Remote Control System (RCS) – включают извлечение файлов с целевого устройства, перехват писем и сообщений, а также удаленное управление веб-камерой и микрофоном.

ESET обнаружила в 14 странах мира ранее неизвестные образцы RCS. Анализ новых образцов позволяет сделать вывод о том, что разработку этих программных инструментов продолжает сама Hacking Team.

Hacking Team снова в деле: ESET обнаружила новые образцы шпионского ПО компании - 1

Читать полностью »

Если вы спросите ИТ-специалиста о базовых мерах безопасности в интернете, он, вероятно, посоветует загружать софт только с легитимных площадок. Жаль, что это не панацея. Мы обнаружили три троянизированных приложения, размещенных на download.cnet.com – одном из наиболее популярных сайтов в мире (163 в рейтинге Alexa).

Вредоносное ПО для кражи биткоинов распространялось через Download.com - 1

Читать полностью »

Cuckoo Sandbox logo

4 года назад я публиковал инструкцию по сборке платформы динамического анализа вредоносных файлов Cuckoo Sandbox 1.2. За это время проект успел обрасти внушительным функционалом и огромным комьюнити, недавно обновившись до версии 2.0, которая больше полутора лет висела в стадии Release Candidate.

Я наконец-то подготовил для вас полнейший мануал по сборке Cuckoo Sandbox 2.0.5 со всеми плюшками, какие есть в проекте на данный момент, с упаковкой Cuckoo в venv и без использования root, добавив более 12-ти security утилит в песочницу! По совокупности собранного материала, не побоюсь сказать: "Это самый полный и выверенный шаг в шаг гайд из всех опубликованных в интернете на данный момент". Тем кто, осилит статью до конца — дам маленький совет, что делать, когда песочница собрана и как получить максимальный профит с автоматизации процессов ИБ своими сиилами с помощью опенсорса. Всем гикам, вирусным аналитикам, безопасникам, ребятам из SOC, CERT, CSIRT и просто любителям потыкать кнопки в терминале — добро пожаловать под кат!

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js