Рубрика «ntp» - 3

В конце декабря специалисты по безопасности из Google Security Team обнаружили ряд критических уязвимостей в реализации протокола NTP, который используется во многих промышленных системах управления для синхронизации времени на серверах.

Уязвимости, которым подвержены все NTP-сервера до версии 4.2.8, включают несколько вариантов переполнения буфера и позволяют атакующему удалённо выполнять произвольный код на сервере. Как отмечают исследователи, эксплойты для данных уязвимостей уже существуют в публичном доступе.

По данным Positive Technologies, использование открытых источников позволяет легко выявить более 30 000 серверов в интернет, до сих пор подверженных данной уязвимости. Причем 4300 из них расположенны в российском сегменте сети Интернет.
imageЧитать полностью »

В преддверии выходных не чем себя занять, так как по регламенту не позволены грандиозные настройки? На старом, заброшенном сервере запылился asterisk? Абоненту нечем тестировать телефонную линию? Для тех, кому не с кем поговорить и для тех, кто потерялся во времени.

Голосовой автоинформатор даты и времени, приятным женским голосом, русским языком, на базе asterisk? Легко

В этой публикации мы будем делать акцент на падежи порядковых числительных, так как произносимый текст должен быть связан и не резать слух. Попытаемся добиться следующего произношения:

Текущее время пятнадцать часов, двадцать одна минута, двадцать секунд. Сегодня среда, пятнадцатое октября.

или

Текущее время один час, тридцать пять минут, десять секунд. Сегодня четверг, шестнадцатое октября.

Для простоты и прозрачности внедрения мы не будем пользоваться AGI и попросим железную леди сообщать нам дату и время, по большому счету, поработав лишь с dialplan`ом и say.conf`ом. И если ваш asterisk до сих пор не говорит по-русски — не беда, этому мы его научим. Кому стало интересно, добро пожаловать под хабракат.
Читать полностью »

Небольшая, но довольно полезная статья. Надеюсь поможет кому-нибудь избежать проблем в будущем.
Недавно на одном из наших проектов случился неожиданный шторм инцидентов, вызванный рассинхронизацией времени между виртуалками и NTP-серверами. Причину нашли довольно быстро: в это время происходила массовая онлайн-миграция vMotion между хостами, вызванная обновлением BIOS гипервизоров. Причем хосты тоже получали время с NTP-сервера, но виртуалки на них начинали мигрировать сразу после включения гипервизоров, когда последние еще не успевали полностью синхронизировать время, соответственно возникала разница во времени между хостами между которыми происходила миграция. Очевидно, что это была ошибка со стороны команды виртуализации, однако это вызвало шторм инцидентов на нас, UNIX команде.
Читать полностью »

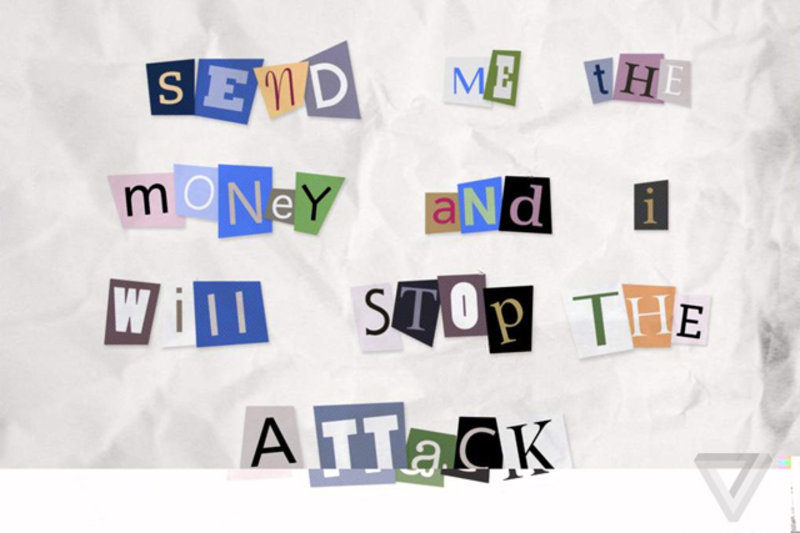
У руководства Meetup требуют 300 долларов за отмену мощной DDoS атаки

В четверг СЕО Meetup получил странное сообщение по электронной почте, в котором говорилось «Ваш конкурент попросил меня осуществить DDoS-атаку на ваш сайат. Я могу остановить атаку за 300 долларов США. Дайте мне знать, если вы заинтересовались мои предложением». И прежде, чем сообщение было дочитано, сервис действительно стал подвергаться атаке на 8,2 Гбит/сек., что привело к падению.

Вернуть Meetup к жизни получилось, но только через 24 часа, и то, не очень надолго — работа сервиса была серьезно нарушена. Meetup начал работать в пятницу утром, чтобы снова полечь в субботу днем. В субботу в полночь его подняли, но в воскресенье сервис упал снова. В общем, все это продолжается до сих пор.

Читать полностью »

13 января Компьютерная команда экстренной готовности США (US-CERT) выпустила предупреждение о новом способе DDoS-атак. Зараженные компьютеры отправляют запрос monlist с поддельным IP-адресом отправителя к NTP-серверу. Запрос monlist возвращает список из последних 600 клиентов ntpd. Таким образом, небольшим запросом от зараженного компьютера к жертве отправляется большой поток UDP. В этом и заключается сущность амплификации.

Незащищенный NTP-сервер становится невольным промежуточным звеном атаки.
Атаке подвержены версии ntpd до 4.2.7p26 (стабильная сейчас 4.2.6p5).

Проверить свой сервер на уязвимость можно выполнив команду

ntpdc -c monlist адрес_сервера

Если команда выдает список клиентов (а не «timed out, nothing received»), значит система уязвима.
Читать полностью »

Здравствуйте,
если кратко — получили письмо счастья от Hetzner, ип адрес такой-то участвует в атаке,
удивило что адрес принадлежал хосту vmware esxi 4.1

В письме явно было указано что виновник торжества ntp
Читать полностью »

Работа с временем в Google
Высокоточный рубидиевый осциллятор PRS10

Компания Google решила отказаться от использования NTP (Network Time Protocol) и создала свою собственную систему проверки времени с GPS и атомными часами, более точную и надёжную. Её назвали TrueTime API. Система работает для обеспечения целостности крупнейшей в мире базы данных Google Spanner, распределённой по всему миру.
Читать полностью »

Leap second day today

В предыдущем посте я уже затрагивал тему секунды координации и подготовки к ней. Так как сегодня тот самый день, когда она будет внесена, я хотел бы пройтись по этой теме еще раз, чтобы напомнить о том, как убедиться в том, что эта ситуация будет корректно обработана. Добро пожаловать под кат.
Читать полностью »

Как уже упоминалась на Хабре, 30 июня 2012 г. будет внесена секунда координации.
Если вам интересно, что это такое и какие неприятности может вызвать — добро пожаловать под кат.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js