Рубрика «OSINT» - 6

image

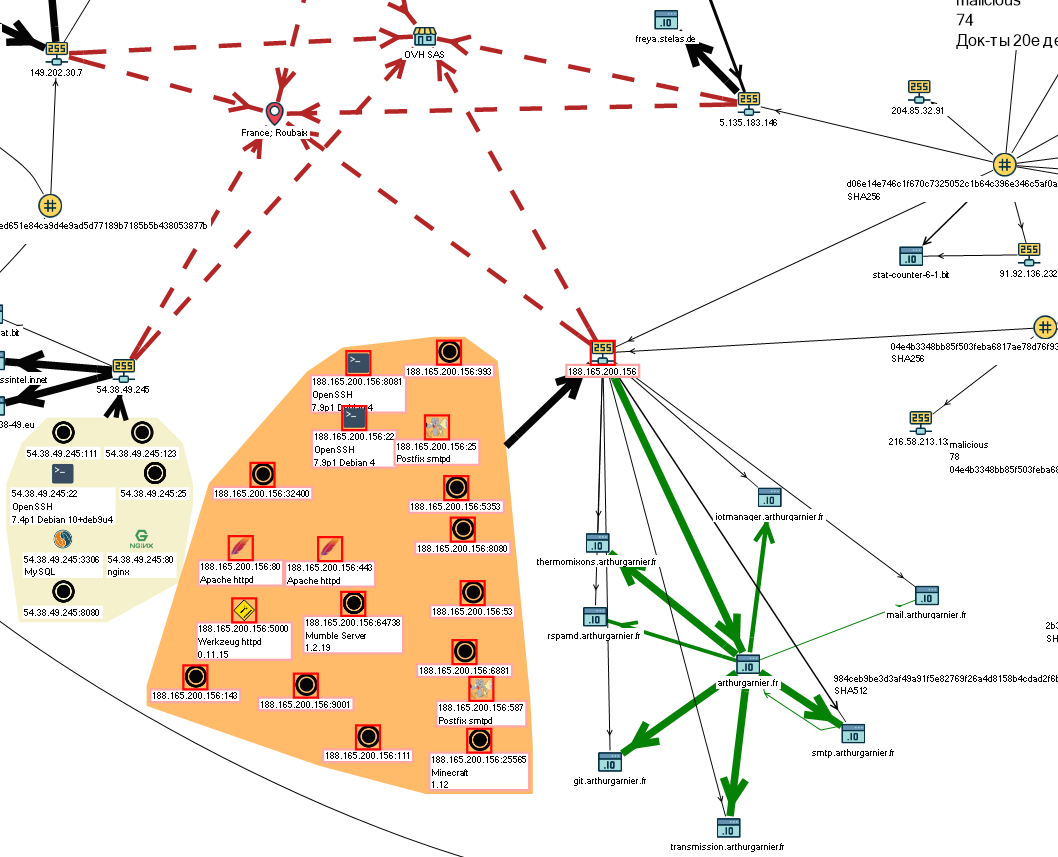
Вдохновившись статьей Group-IB о масштабной хакерской атаке на банки и предприятия от лица госучреждений решил разузнать про RTM немного больше.

Цель – не только найти причастных к данной атаке, но и показать насколько доступно проведение такого расследования при наличии хороших инструментов и некоторого технического бэкграунда.
Читать полностью »

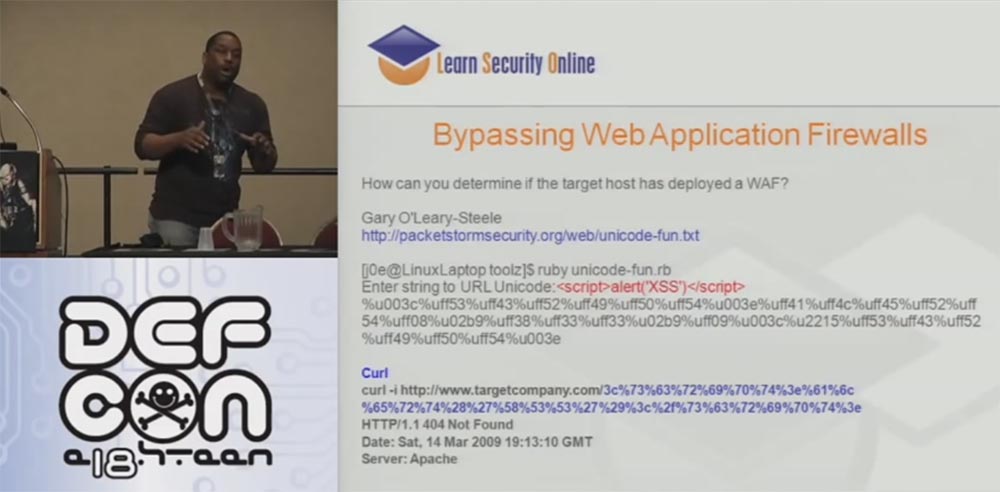
Конференция DEFCON 18. Вы потратили все эти деньги, но вас продолжают «иметь». Часть 1

Я использую интересную вещь авторства Гэри О’Лири-Стил под названием Unicod-fun, которая довольно неплоха для утилиты, написанной на Ruby. Вы знаете, что мои инструменты должны писаться исключительно на Python, поэтому мы перевели это на Python. Теперь мы можем применять различную кодировку для инструментов, которые предназначены для атак на веб-приложения и являются частью фреймворка WAF.

Конференция DEFCON 18. Вы потратили все эти деньги, но вас продолжают «иметь». Часть 2 - 1

Фреймворк WAF включает в себя WAF Fun и WAFWOOF и функционирует на основе мультикодирования и информации, полученной от прокси, и он может функционировать через Tor или GLib прокси в процессе выполнения всех этих разных вещей. Так что это реально полезная штука для получения нужной информации.Читать полностью »

Как обычно, как и в прошлом году, я не могу поверить, что люди действительно приходят на мои презентации послушать, что я рассказываю. В прошлом году это было в воскресенье, в 10 утра, я был в состоянии похмелья и думал, что никто не придёт на меня посмотреть.
Конференция DEFCON 18. Вы потратили все эти деньги, но вас продолжают «иметь». Часть 1 - 1

Сегодня снова воскресенье, 4 часа дня, сегодня я хотел лететь домой, но, не смотря на это, я благодарю вас и действительно ценю ваше внимание, как и в прошлом году, и я чертовски люблю таких людей и DefCon.

Тема презентации – Вы потратили все эти деньги, но вас продолжают «иметь». Я провёл множество испытаний на проникновение, был во множестве стран, где занимался пентестингом, и везде боролся с разными средствами защиты типа файрволов, AWS и систем обнаружения вторжений IDS и MAC. Мы все еще даем им взбучку, и это очень плохо. Часто, когда я провожу тестирование, мой отчет превращается в сообщение об инцидентах, и хочется сказать: «эй, чувак, но ты же владелец всего этого, как можно пользоваться таким отстоем»? Этому была посвящена целая тема, но давайте я сначала расскажу, кто я такой. Читать полностью »

Всем привет!

Хочу поднять тему сбора поддоменов в рамках OSINT. Существует довольно большое количество тулзов для автоматизации этой задачи. Расскажу о тех с которыми сталкивался я. В качестве целевого домена использован group-ib.ru.

Читать полностью »

Котейки против Чёрного властелина: статистика online-этапа NeoQUEST-2018 - 1
С 5 по 16 марта проходил online-этап соревнования по кибербезопасности NeoQUEST-2018. Под катом подробно расскажем о заданиях (но не обо всех, некоторые пойдут отдельными write-up'ами) и статистике их прохождения, а также о том, почему все 11 дней соревнования участники заваливали команду NeoQUEST картинками нетрадиционной своеобразной направленности!
Читать полностью »

Neoquest 2018: «Найти ихтиандра» - 1 Недавно закончился очередной NeoQuest. Под катом разбор третьего задания, относящегося к области OSINT.
Все, кого интересует стеганография и поиск информации о человеке, добро пожаловать под кат.

Читать полностью »

image

Всемам привет!

Мне довелось поучаствовать в конкурсе, довольно редком в своем роде, под названием Cyber Detective. Конкурс проводился при конференции HackIT-2017, в которой также принимал активное участие. Задания основываются на поиске открытой информации в сети. Хочу поделиться опытом, райтапами и впечатлениями.
Читать полностью »

Всем привет!

В пятницу 14 апреля рано утром в публичном доступе появился новый дамп инструментов и документов Агенства Национальной Безопасности США, украденных APT-группировкой TheShadowBrokers. В данной статье мы попытаемся разобраться, что же содержится в папке swift дампа.

Дамп ShadowBrokers: разбираемся в содержимом директории «swift» - 1

Осторожно, под катом много картинок и текста.
Читать полностью »

В очередной статье нашего цикла публикаций, посвященного интернет-разведке, рассмотрим, как операторы продвинутого поиска Google (advanced search operators) позволяют быстро находить необходимую информацию о конкретном человеке.

В комментариях к первой нашей статье, читатели просили побольше практических примеров и скриншотов, поэтому в этой статье практики и графики будем много. Для демонстрации возможностей «продвинутого» поиска Google в качестве целей были выбраны личные аккаунты автора. Сделано это, чтобы никого не обидеть излишним интересом к его частной жизни. Хочу сразу предупредить, что никогда не задавался целью скрыть свое присутствие в интернете, поэтому описанные методы подойдут для сбора данных об обычных людях, и могут быть не очень эффективны для деанонимизации фэйковых аккаунтов, созданных для разовых акций. Интересующимся читателям предлагаю повторить приведенные примеры запросов в отношении своих аккаунтов и оценить насколько легко собирать информацию по ним.

Читать полностью »

В прошлой статье, посвященной интернет-разведке, был кратко рассмотрен процесс сбора и анализа данных по конкретному человеку. Так как тема вызвала большой интерес, продолжаем начатое дело и в этой статье рассмотрим, как можно собирать информацию о целой группе пользователей.

Рассмотрим следующую ситуацию: новый пользователь Хабра, получив «минус в карму» еще до первого своего поста/комментария на ресурсе, решает узнать, а кто же скрывается за изощренно придуманными никами пользователей Хабра и задается вопросом: who is Mr./Ms. Habraman?
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js