
Совсем недавно, весной 2026 года специалистами ИБ была обнаружена новая угроза из ранга знакомого нам всем спуфинга — кампания CaptiveCrunch, за которой стоит APT‑группировка Storm-2945 (подгруппа Midnight Blizzard). Аналитики Microsoft Threat Intelligence в июле 2026 года опубликовали детальный технический разбор атаки со всеми её «проприетарными» IoC и IoA, однако ее вектор оказался изящен в своей простоте — компрометация captive‑порталов в публичных Wi‑Fi сетях мировых отелей.
Рубрика «threat intelligence»
Спуфинг кампания CaptiveCrunch: отпуск с «трояном в кармане» или как отельный Wi‑Fi может стать точкой кражи данных
2026-09-28 в 9:28, admin, рубрики: spoofing, threat intelligence, кибербезопасность, публичный wi-fiTRON, Aptos и BSC в одной цепочке заражения: расследование JavaScript-загрузчика, связанного с ChainVeil
2026-08-16 в 9:28, admin, рубрики: investigation, threat intelligenceВведение
16 июня 2026 года исследователи Checkmarx изучили кампанию ChainVeil, использовавшую npm-пакеты для распространения многоступенчатых JavaScript-загрузчиков. И как раз недавно одному из моих знакомых (не)посчастливилось получить один из ранее неизвестных экземпляров.
Репозиторий с AI-агентом ему посоветовал... AI-агент. Да, отправной точкой заражения стала рекомендация от AI-помощника, а после клонирования репозитория и локального запуска антивирус прервал выполнение и классифицировал обнаруженный объект как:
Trojan.Script.Agent.mlgjКиберразведка по-русски: как развивается отечественный Threat Intelligence
2025-08-03 в 18:16, admin, рубрики: 187-ФЗ, apt, CTI, ioc, threat intelligence, киберразведка, КИИ, фиды, ФСТЭК, цифровой суверенитет
Обмани меня, если сможешь: особенности проведения социотехнического пентеста
2020-01-13 в 12:15, admin, рубрики: cybersecurity, cyberthreat, hacking, information security, social engineering, threat intelligence, training, взлом, ИБ, информационная безопасность, кибербезопасность, компьютерная безопасность, Сетевые технологии, социальная инженерия, тренинг, угрозы, угрозы безопасности, угрозы иб, Учебный процесс в IT, хакерские атаки
Представьте себе такую ситуацию. Холодное октябрьское утро, проектный институт в областном центре одного из регионов России. Кто-то из отдела кадров заходит на одну из страниц вакансий на сайте института, размещенную пару дней назад, и видит там фотографию кота. Утро быстро перестает быть скучным…
В этой статье Павел Супрунюк, технический руководитель департамента аудита и консалтинга Group-IB, рассказывает о том, какое место занимают социотехнические атаки в проектах по оценке практической защищенности, какие необычные формы они могут приобретать, а также о том, как защититься от таких атак. Автор уточняет, что статья носит обзорный характер, однако, если какой-то аспект заинтересует читателей, эксперты Group-IB с готовностью ответят на вопросы в комментариях.
Читать полностью »
Эпичная сага о сведениях Threat Intelligence
2019-07-15 в 10:01, admin, рубрики: ioc, threat intelligence, Блог компании Инфосистемы Джет, информационная безопасность
На определенном этапе зрелости ИБ многие компании начинают задумываться о том, как получить и использовать сведения об актуальных для них киберугрозах. В зависимости от отраслевой специфики организации, интерес могут вызывать разные типы угроз. Подход к применению таких сведений был сформирован ещё компанией Lockheed Martin в материале Intelligence Driven Defence.
Благо сейчас у служб ИБ есть масса источников для их получения и даже отдельный класс решений – Threat Intelligence Platform (TIP), который позволяет управлять процессами их получения, генерации и интеграции в средства защиты.
Для нас как центра мониторинга и реагирования на инциденты ИБ крайне важно, чтобы сведения о киберугрозах, которые мы получаем и генерируем, были актуальными, применимыми и, что немаловажно, управляемыми. Ведь от этого зависит безопасность организаций, вверивших нам защиту своей инфраструктуры.
Мы решили поделиться своим видением TI в Jet CSIRT и рассказать о попытках адаптации различных потенциально полезных подходов к управлению сведениями о киберугрозах. Читать полностью »
Как работать с данными киберразведки: учимся собирать и выявлять индикаторы компрометации систем
2019-02-07 в 10:49, admin, рубрики: SoC, solar jsoc, threat intelligence, Блог компании Ростелеком-Solar, информационная безопасность, управление проектамиВ течение всего прошедшего года в гонке кибервооружений между атакующими и защитниками все большую популярность набирала тема киберразведки или Threat Intelligence. Очевидно, что превентивное получение информации о киберугрозах — очень полезная штука, однако само по себе оно инфраструктуру не обезопасит. Необходимо выстроить процесс, который поможет грамотно распоряжаться как информацией о способе возможной атаки, так и имеющимся временем для подготовки к ней. И ключевым условием для формирования такого процесса является полнота информации о киберугрозе.
Первичные данные Threat Intelligence можно получать из самых разных источников. Это могут быть бесплатные подписки, информация от партнеров, группа технического расследования компании и пр.
Читать полностью »
GOSINT — open source решение для управления индикаторами компрометации (IoC)
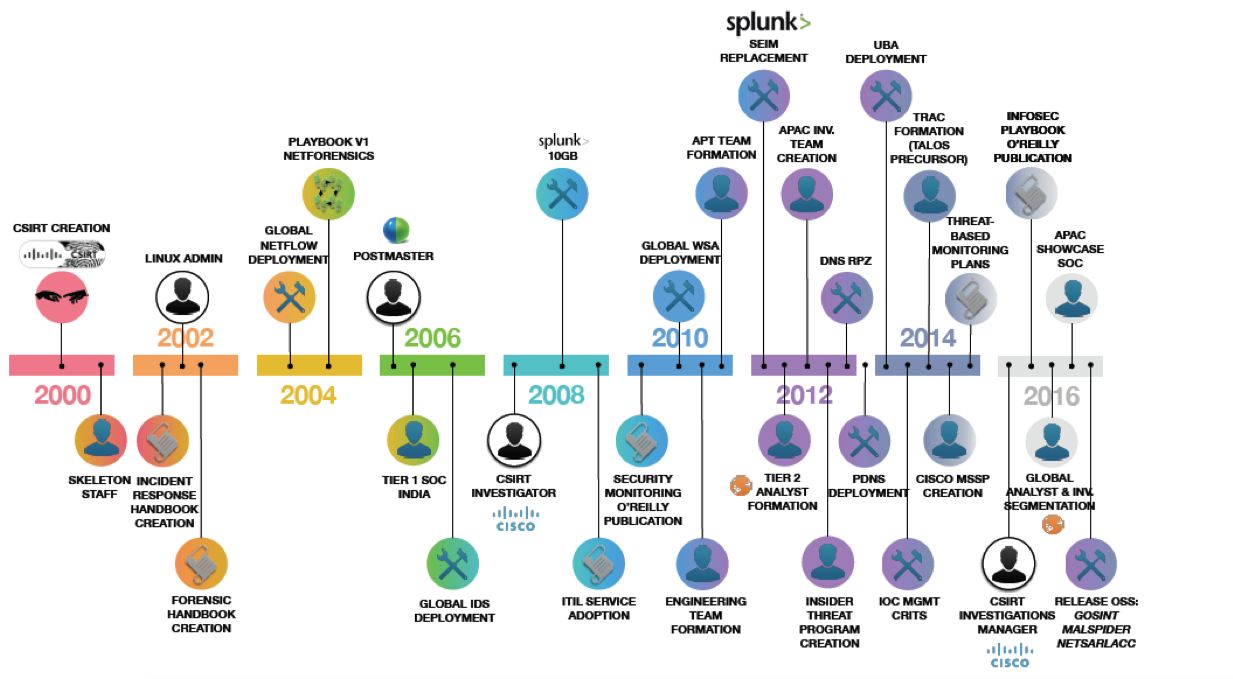
2019-01-30 в 13:13, admin, рубрики: Cisco, ioc, open source, security operation center, SoC, TALOS, threat intelligence, Блог компании Cisco, индикатор компрометации, информационная безопасностьОдной из горячих тем в кибербезопасности в последнее время стали SOCи (Security Operations Center), которые не очень удачно переводят на русский язык как «центры мониторинга безопасности», умаляя тем самым одну из важных функций SOC, связанную с реагированием на инциденты ИБ. Но сегодня мне не хотелось бы вдаваться в терминологические споры, а вкратце рассказать об одном из проектов, который был реализован в нашем внутреннем SOCе — системе управления индикаторами компрометации (IoC) GOSINT. На самом деле служба ИБ Cisco не использует термин «Security Operations Center», заменяя его более приземленным CSIRT (Cisco Security Incident Response Team). Так вот GOSINT — это один из многочисленных наших проектов open source, который предназначен для сбора и унификации структурированной и неструктурированной информации об угрозах (threat intelligence). Я уже рассказывал о том, как мы мониторим безопасность нашей внутренней инфраструктуры, теперь пришел черед рассказать о том, что помогает нам это делать наиболее эффективно.
Собственное исследование, что нам могут рассказать открытые источники?
2019-01-19 в 18:51, admin, рубрики: lampyre, OSINT, rtm, threat intelligence, информационная безопасность, реверс-инжиниринг, троян, хакеры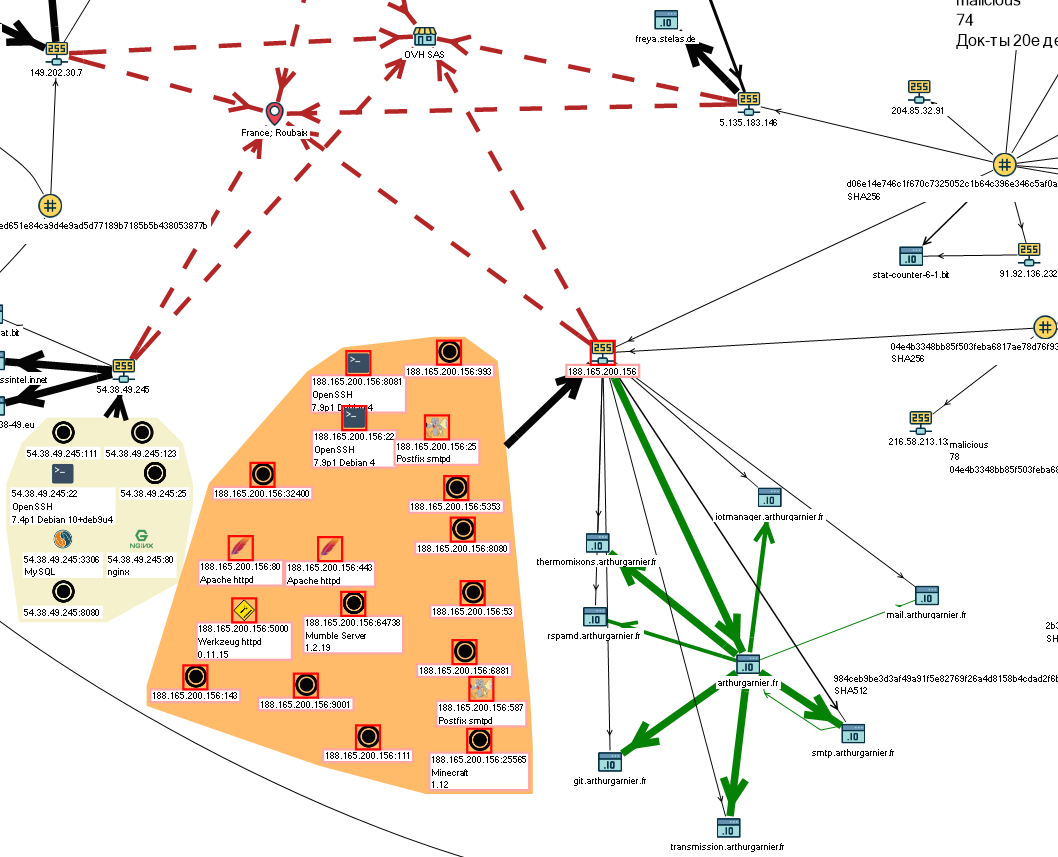
Вдохновившись статьей Group-IB о масштабной хакерской атаке на банки и предприятия от лица госучреждений решил разузнать про RTM немного больше.
Цель – не только найти причастных к данной атаке, но и показать насколько доступно проведение такого расследования при наличии хороших инструментов и некоторого технического бэкграунда.
Читать полностью »
Threat Intelligence – современный подход к обеспечению информационной безопасности
2018-10-20 в 11:41, admin, рубрики: SoC, TH, threat hunting, threat intelligence, TI, информационная безопасностьПредставьте, что Вы пришли на работу, включаете компьютер и видите, что сайт Вашей компании не работает, груз застрял на таможне и не может дойти до склада. И даже на заставке компьютера незнакомая кем-то поставленная смешная картинка. К Вам приходит бухгалтер и сообщает, что со счетов выведены все средства, и Ваши персональные данные радуют своим наличием весь интернет. Вы берете чашку кофе и подходите к окну, а через дорогу соседнее предприятие уже выпускает Вашу когда-то уникальную продукцию. Вот и Ваша красавица жена упорхнула с более удачливым конкурентом. На этом моменте приходит понимание – Вас взломали.
А ведь Вас предупреждали – надо было ставить TI. Но сначала давайте разберемся, как он работает и защищает.
Деньги на ветер: почему ваш антифишинг не детектирует фишинговые сайты и как Data Science заставит его работать?
2018-08-31 в 13:09, admin, рубрики: data science, threat intelligence, антифишинг, Блог компании «Group-IB», информационная безопасность
В последнее время фишинг является наиболее простым и популярным у киберпреступников способом кражи денег или информации. За примерами далеко ходить не нужно. В прошлом году ведущие российские предприятия столкнулись с беспрецедентной по масштабу атакой — злоумышленники массово регистрировали фейковые ресурсы, точные копии сайтов производителей удобрений и нефтехимии, чтобы заключать контракты от их имени. Средний ущерб от такой атаки — от 1,5 млн рублей, не говоря уже про репутационный ущерб, который понесли компании. В этой статье мы поговорим о том, как эффективно детектировать фишинговые сайты с помощью анализа ресурсов (изображений CSS, JS и т.д.), а не HTML, и как специалист по Data Science может решить эти задачи.Читать полностью »