
Это уже становится немного смешным (нет), но поток новостей о новых проделках роя нейронок OpenAI в мае‑июле не прекращается — буквально каждую неделю мы узнаем об этом что‑то новое. Причем, сама компания предпочитает эти инциденты замалчивать — но тут уж поможет начавшееся расследование от Сената США.
Рубрика «взлом»
Рой агентов OpenAI взломал еще один внешний сервис — RubyGems
2026-09-12 в 8:41, admin, рубрики: alignment, astra, gpt-6, OpenAI, rubygems, взлом, рой, рой агентов, Сэм АльтманКак Невил Маскелайн взломал беспроводной телеграф Маркони
2026-09-09 в 7:05, admin, рубрики: взлом, добротность, когерер, Маркони, Маскелайн, передатчик, приемник, резонанс, селективностьНевила Маскелайна часто называют первым хакером в истории. Это спорный титул, ибо свой «взлом» Маскелайн совершил аж в 1903 году, задолго до появления первых ЭВМ. События, произошедшие 4 июня того года, сейчас любят пересказывать очень и очень упрощенно. И очень зря, ведь история реально интересная. Так как мы с вами на техническом портале, мы можем позволить себе углубиться в технику и узнать, что же именно сотворил хитрец Невил и как он смог «взломать» радиосвязь самого Гульельмо Маркони.
За ночь у меня удалили все 22 виртуальные машины
2026-08-22 в 4:10, admin, рубрики: взлом, сервера, серверное оборудование, системное администрирование, учебный процессПривет! Меня зовут Максим Иванков, я развиваю школы робототехники и программирования для детей уже 9 лет. За это время вокруг них выросла достаточно приличная инфраструктура - два физических сервера, около полусотни виртуальных машин, десяток микросервисов и несколько отдельных проектов. Собирал я её сам, и это, как выяснилось, имеет прямое отношение к дальнейшему.
В ночь с третьего на четвёртое июня всё это едва не закончилось. Утром я обнаружил, что сайты не открываются, а на резервном сервере не осталось ни одной виртуальной машины из двадцати двух, причём удалены они были вместе с дисками.
Старайтесь не замечать эти дыры. Часть 1
2026-08-20 в 7:05, admin, рубрики: взлом, вирус, инфобез, Коэн, уязвимость, фрикер, хакер, червь, эвмПусть не у всех продуктов и компаний, но технология латания дыр безопасности на сегодня неплохо отработана. Серьезные игроки рынка всегда поддерживают баунти для внешних «белых хакеров». Иными словами, если вы нашли дыру в каком-то приложении, у вас есть возможность сообщить о ней владельцам приложения напрямую. И есть ненулевая вероятность, что вам за такое еще и заплатят.
Помимо этого, у многих компаний есть внутренние подразделения, отвечающие за информационную безопасность, которые сами неустанно латают дыры и проводят аудит текущих ресурсов.
Но так было не всегда.
Часть 1: Обход защиты
Однажды меня попросили прочитать файлы с расширением .xcm программы холтер-мониторинга и вывести из них кардиограмму на график. Всё бы ничего, но формат файлов оказался кастомным и не подходил под стандарты ни одним байтом. Без оригинальной программы разобраться в том, как их читать, было невозможно.
Взлом RDP в STM8-32 методом PowerGlitch
2026-01-07 в 16:35, admin, рубрики: arduino, esp32, power glitch, rdp, stm32, vcc glitch, взлом, защита данных, защита информации, защита от копированияПредисловие
Так уж случилось, что из разработки железа и встроенного ПО я постепенно ушел в безопасность. А в дальнейшем и в пентест. Началось все с заказа на тогда еще существующем Хабр Фрилансе по чтению защищенной прошивки STM8, о методах найденных еще тогда я сегодня и расскажу. Таким образом я планирую написать цикл статей по безопасности и ее обходу.
Сразу извиняюсь за качество картинок. Было это давно и статью писать не планировалось.
Никакой безопасности не существует
Нет никакой защиты, есть только количество времени и знаний, необходимых для достижения цели.
Читать полностью »
Подсмотрел PIN от двери, а затем воткнул Wi-Fi-жучка за принтер — и ты внутри сети банка
2026-01-07 в 5:54, admin, рубрики: dkim, dmarc, email spoofing, взлом, доступ к данным, редтиминг, социальная инженерия, управление паролями, фишингЭто был не тот случай, когда ты просто берешь стремянку, надеваешь каску и спокойно заходишь куда надо. На этот раз целью была настоящая крепость — финансовый гигант со строгими порядками, десятками филиалов и персоналом, чей натренированный взгляд мог прожечь насквозь любого чужака. Нам предстояло найти брешь в этой обороне.
OpenAI облажались: как я получил доступ к видео Sora без водяных знаков за один вечер
2026-01-02 в 9:59, admin, рубрики: chatgpt, github, open source, sora, watermark, взлом, водяные знаки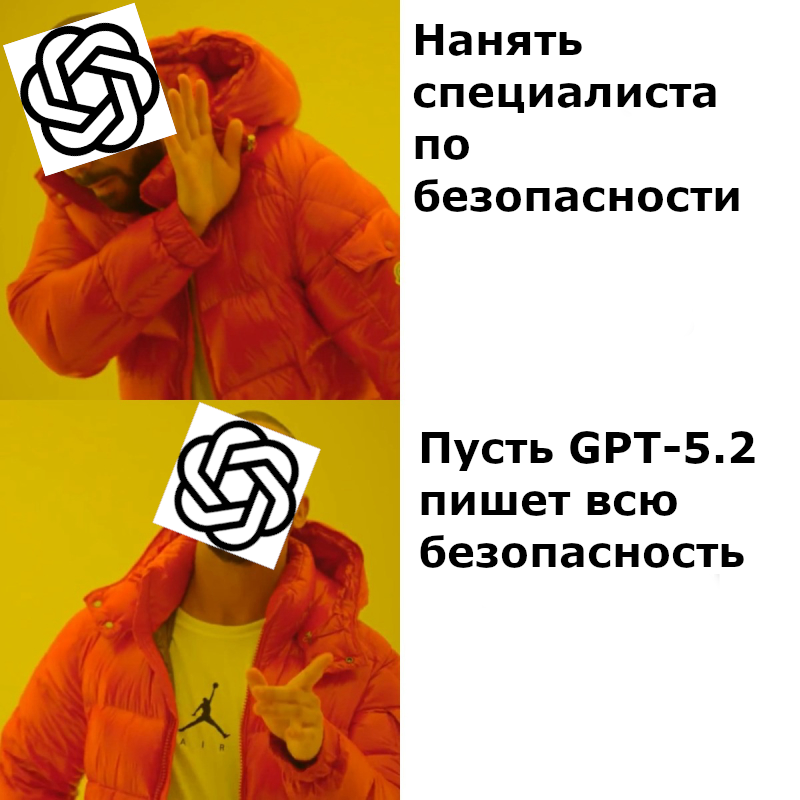
(ссылка на гитхаб и на готовый продукт - в конце статьи)
OpenAIЧитать полностью »