
Из-за спешного массового перехода компаний на удаленную работу стремительно растет число корпоративных серверов, доступных для злоумышленников из интернета. Одна из главных причин – применение незащищенного протокола удаленного доступа RDP (Remote Desktop Protocol). По нашим данным, всего за одну неделю только в России количество устройств, доступных из интернета по протоколу RDP, выросло на 15%.
Рубрика «rdp» - 4
Про удаленку, незащищенный RDP и рост числа серверов, доступных из интернета
2020-03-27 в 7:00, admin, рубрики: rdp, информационная безопасность, удалённый доступ, удаленный рабочий стол, уязвимости
Опасно ли держать открытым RDP в Интернете?
2020-02-05 в 8:26, admin, рубрики: elasticsearch, rdp, remote desktop, антивирусная защита, Серверное администрированиеНередко я читал мнение, что держать RDP (Remote Desktop Protocol) порт открытым в Интернет — это весьма небезопасно, и делать так не надо. А надо доступ к RDP давать или через VPN, или только с определённых "белых" IP адресов.
Я администрирую несколько Windows Server для небольших фирм, в которых мне поставили задачу обеспечить удалённый доступ к Windows Server для бухгалтеров. Такой вот современный тренд — работа из дома. Достаточно быстро я понял, что мучить бухгалтеров VPN — неблагодарное занятие, а собрать все IP для белого списка не получится, потому что IP адреса у народа — динамические.
Поэтому я пошёл самым простым путём — пробросил RDP порт наружу. Теперь для доступа бухгалтерам нужно запустить RDP и ввести имя хоста (включая порт), имя пользователя и пароль.
В этой статье я поделюсь опытом (положительным и не очень) и рекомендациями.
Сборка тонкого клиента RDP на базе Raspberry Pi
2019-12-10 в 8:54, admin, рубрики: linux, Raspberry, raspbian, rdesktop, rdp, Windows Server, Настольные компьютеры, Настройка Linux, Разработка на Raspberry Pi, системное администрирование, тонкий клиент, удаленный рабочий столС ростом популярности мини-ПК типа Raspberry Pi, и подобных ему клонов, возникла масса кейсов по их использованию в ИТ-инфраструктуре предприятия, умном доме / даче / гараже, и в других применениях.
Одним из удобных и желаемых кейсов является использование RPi как тонкого клиента, подключаемого по протоколу RDP к Windows-системам.
Если Вам интересно, как настроить такое место на базе Raspberry Pi, причем так, чтобы «настроить и забыть» — добро пожаловать под кат.
BlueKeep-2 — теперь уязвимы все новые версии Windows
2019-08-13 в 20:14, admin, рубрики: rce, rdp, windows, информационная безопасность, уязвимостьЕщё не успела отшуметь уязвимость BlueKeep (CVE-2019-0708) для старых версий ОС Windows, нацеленная на реализацию протокола RDP, как снова пора ставить патчи. Теперь в зону поражения попали всё новые версии Windows. Если оценивать потенциальную угрозу от эксплуатации уязвимостей путем прямой атаки из интернета по методу WannaCry, то она актуальна для нескольких сотен тысяч хостов в мире и нескольких десятков тысяч хостов в России.
Подробности и рекомендации по защите под катом.
Читать полностью »
Windows Server 2008 R2 – Король умер, да здравствует король
2019-07-08 в 9:53, admin, рубрики: rdp, rdsh, Remote Desktop Protocol, Remote Desktop Services, VMware, VMWare ESXi, vmware vsphere, Windows Server, Серверное администрирование, системное администрирование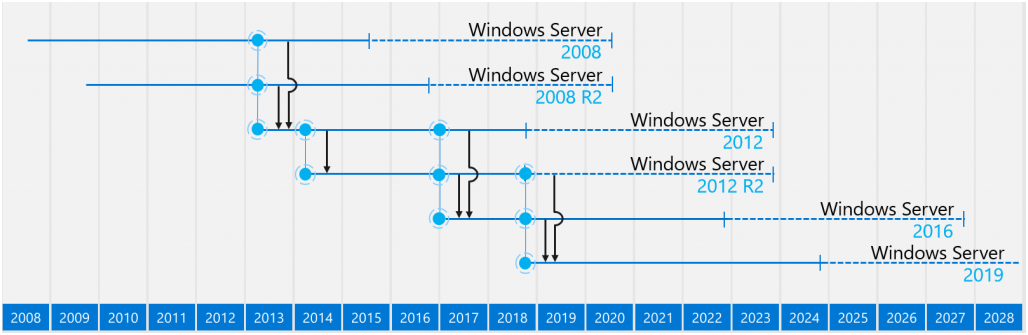
Привет!
14/01/2020 приближается и эта дата знаменует окончание расширенной поддержки для Windows Server 2008 R2, и если вы все еще используете Windows Server 2008 R2, вам следует задуматься про миграцию на более актуальную платформу.
Под катом находится небольшое сравнение потребляемых ресурсов старой и новых платформ Windows Server — роль RDSH. В первую очередь меня интересовала возможность продолжить использование уже имеющихся в наличии серверов HP G6/G7 под управлением VMware Vsphere 5.5.
Информация о Windows Server Lifecycle доступна по этой ссылке Search Product Lifecycle.
Читать полностью »
Способ обойти экран блокировки Windows на сеансах RDP
2019-06-05 в 11:58, admin, рубрики: rdp, windows, информационная безопасность, уязвимостьНа днях исследователь безопасности раскрыл детали новой уязвимости в протоколе удаленного рабочего стола Microsoft Windows (RDP).
Уязвимость CVE-2019-9510 позволяет злоумышленникам на стороне клиента обойти экран блокировки в сеансах удаленного рабочего стола.
Читать полностью »
Security Week 21: дыра в Whatsapp, новая уязвимость в процессорах Intel, Zero-Day в Windows
2019-05-20 в 13:54, admin, рубрики: microarchitectural data sampling, rdp, telegram, WhatsApp, windows, Блог компании «Лаборатория Касперского», информационная безопасностьНа прошлой неделе произошло сразу три интересных события в сфере информационной безопасности: была закрыта эксплуатируемая уязвимость в Whatsapp, для критической уязвимости в Windows выпустили патчи даже для неподдерживаемых версий ОС, а в процессорах Intel нашли еще одну Spectre-подобную проблему. Начнем с уязвимости в компоненте Remote Desktop Services (новость, пост в блоге Microsoft). Технические детали уязвимости не раскрываются, но известно, что баг позволяет получить контроль над системой по протоколу RDP без авторизации.

Уязвимости подвержены ОС Windows 7 и Windows 2008 Server, а также неподдерживаемые Windows XP и Windows 2003 Server. В статье Брайана Кребса указывается на сходство уязвимости с багом EternalBlue в протоколе SMB, который в 2017 году привел к широкомасштабной эпидемии трояна-шифровальщика WannaCry. В данном случае атакующий может получить доступ к любой непропатченной системе, доступной по протоколу RDP, и через нее распространить атаку на другие компьютеры в локальной сети. Несмотря на оперативность выпуска патча, скорее всего, про последствия эксплуатации этого бага мы еще услышим.
Читать полностью »
Эксперты опасаются глобальной эпидемии из-за миллионов компьютеров на Windows XP
2019-05-17 в 13:10, admin, рубрики: CVE-2019-0708, rdp, Windows XP, информационная безопасность, наследованные системы
Среди опубликованных недавно обновлений безопасности Microsoft был и первый с 2017 года патч для Windows XP. По словам разработчиков, заплатка закрывает уязвимость CVE-2019-0708, которая по своей угрозе оказалась сравнима с эксплойтом SMB-протокола из коллекции Shadow Brokers. Это событие заставило экспертов по безопасности задуматься, какую угрозу сегодня представляют устаревшие системы.
Читать полностью »
В ОС Windows обнаружена критическая RCE-уязвимость уровня EternalBlue
2019-05-14 в 21:58, admin, рубрики: rdp, windows, Блог компании Ростелеком-Solar, информационная безопасность, уязвимостьСтало известно о критичной RCE-уязвимости в Службах Удаленных рабочих столов RDS (на более ранних ОС – Служба Терминалов TS ) в ОС Windows (CVE-2019-0708), которая при успешной эксплуатации позволяет злоумышленнику, не прошедшему проверку подлинности, осуществить удаленное выполнение произвольного кода на атакуемой системе.
Cогласно информации, предоставленной компанией Microsoft, для успешной эксплуатации необходимо лишь иметь сетевой доступ к хосту или серверу с уязвимой версией операционной системы Windows. Таким образом, в случае если системная служба опубликована на периметре, уязвимость можно проэксплуатировать непосредственно из сети интернет, без дополнительного способа доставки. Рекомендации по мерам защиты под катом.
Читать полностью »
Удаленное выполнение произвольного кода в протоколе RDP
2019-05-14 в 19:30, admin, рубрики: rce, rdp, Блог компании Инфосистемы Джет, информационная безопасность
Стало известно об опасной уязвимости в протоколе RDP: корпорация Microsoft подготовила экстренный патч для уязвимости с идентификатором CVE-2019-0708, позволяющей выполнить произвольный код на целевой системе.Читать полностью »