Рубрика «SSL» - 13

В повседневной практике использования почтового сервера iRedMail возникает необходимость замены SSL сертификатов (как при первичной установке, так и ежегодная смена). В топике описан процесс смены SSL сертификатов для iRedMail от StartSSL и предложен скрипт, позволяющий автоматизировать все необходимые действия.

Если вы заинтересовались, то добро пожаловать под кат.
Читать полностью »

Шифрование. Мы все его любим и хотим использовать везде. Но почему оно до сих пор не применяется повсеместно?

Проблема в сертификатах?

Первый и наиболее распространённый барьер к переходу на HTTPS это цена получения, настройки и поддержки валидного сертификата. Вы должны найти поставщика сертификатов, подтвердить свою личность, заплатить за него и настроить сервер, а также своевременно продлевать.

Большинство предложений перехода на повсеместное шифрование звучат примерно так: «NSA записывает весь наш трафик, почему бы не шифровать его?». Целью подобных предложений является повышение стоимости пассивного слежения за всем трафиком, а не более сложные и целевые атаки, которые применяются злоумышленниками.

Ребята из Let's Encrypt уже догадались, что проблема с сертификатами почти полностью поддаётся автоматизации, и что её реализация для выпуска, установки, конфигурации и продления на нескольких наиболее распространённых платформах может покрыть подавляющее большинство Интернета. Замечательная работа, и, хоть и осталось сделать многое, я думаю, что мы можем считать проблему сертификатов решённой.
Читать полностью »

Что веб-разработчикам следует знать о SSL - 1

В нашем блоге на Хабре мы пишем о развитии облачного сервиса 1cloud (по ссылке можно найти список статей о наших разработках). Также мы рассматриваем интересные вопросы, связанные с технологиями для создания ИТ-проектов. Ранее мы уже рассказывали о масштабировании приложений на Ruby, ускорении загрузки страниц и борьбе с DDoS-атаками с помощью NGINX.

Сегодня речь пойдет о еще об одной важной для любого веб-разработчика теме — работе с SSL. Команда проекта CertSimple в своем блоге опубликовала материал с разбором часто встречающихся вопросов по использованию этой технологии. Мы выбрали основные моменты этой статьи.Читать полностью »

image

Исследователь в области компьютерной безопасности из Нидерландов, Гвидо Вранкен [Guido Vranken] обнаружил новый метод атаки на зашифрованный по TLS/SSL трафик. В теории он позволяет извлекать определённую информацию о передаваемых по протоколу HTTPS данных. Эту информацию затем можно использовать для повышения эффективности взлома.

Атака, названная исследователем "HTTPS Bicycle Attack" (велосипедная атака) позволяет определить длину некоторых данных, передаваемых в зашифрованном виде: длина заголовка куков, длина паролей, передаваемых методом POST, GPS-координаты, адресов IPv4 и т.п. При этом анализу поддаётся даже трафик, оставшийся в логах.

Правда, чтобы извлечь информацию о длине полей, необходимо заранее знать длину некоторых из передаваемых данных. Кроме того, атака работает только при использовании потокового шифра.

Вычтя из длины заголовка аутентификации длину логина, URL-адреса, где авторизуется клиент, и другую вспомогательную информацию, атакующий может получить длину пароля, после чего атака методом подбора станет немного более эффективной.
Читать полностью »

image

В нашей компании мы постоянно проводим различные исследования (список), выбирая интересную для нас тему и как итог — представляя общественности pdf с результатами.

Данная статья статья как раз из разряда таких исследований. Проводя работы по анализу защищенности мы приводим обычно очень схожие (общие для всех) советы, которым мало следует, некоторые best practices, которые или просто повышают общий уровень защищенности системы (например — применение CSP), или действительно позволяют предотвратить атаку.

Введение

Как известно, уровень безопасности системы определяется надежностью её самого слабого узла. На практике, после проведения анализа защищенности, основываясь на перечне найденных уязвимостей, выбирается одна брешь или целая цепочка и определяется наиболее проблемное звено. Сразу можно сказать, что зачастую правильно настроенная система может нивелировать риски существующей уязвимости. В ходе исследования мы выяснили, какие потенциальные векторы атак могут быть доступны злоумышленникам. Например, легко ли похитить сессионные данные пользователя при наличии уязвимости межсайтового скриптинга. Также нам было интересно посмотреть, насколько просто реализовать фишинговую атаку на пользователей банка. Пройдясь по этим пунктам и условно проставив “галочки”, злоумышленник может выстроить векторы дальнейших атак на банк и его пользователей.
Читать полностью »

Становление электронных расчётов. Обеспечение защиты платежей и персональных данных клиентов / Geektimes
Читать полностью »

image

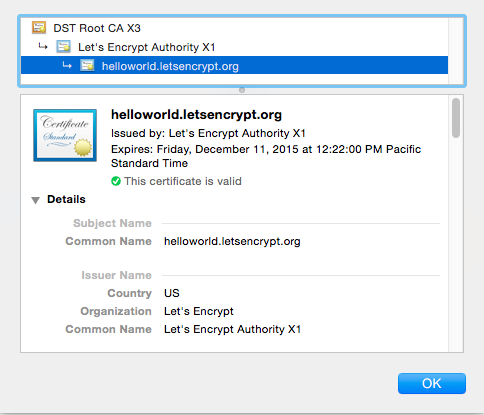
В записи блога от 19 октября исполнительный директор организации Let's Encrypt Джош Аас [Josh Aas] объявил, что её сертификаты получили подписи от консорциума IdenTrust. Это значит, что теперь сертификатам Let's Encrypt будут автоматически доверять все основные браузеры.

Подписи получили оба промежуточных сертификата, Let’s Encrypt Authority X1 и Let’s Encrypt Authority X2. Организаторы проекта выпустили утилиту, которая автоматически настроит поддержку этих сертификатов в системе. Убедиться в поддержке этих сертификатов в вашем браузере можно на специально подготовленном для этого сайте.
Читать полностью »

Дешифрация TLS трафика Java приложений с помощью логов - 1

Отладка защищенных по SSL/TLS интеграций у Java приложений порой становится весьма нетривиальной задачей: соединение не ставится/рвется, а прикладные логи могут оказаться скудными, доступа к правке исходных кодов может не быть, перехват трафика Wireshark'ом и попытка дешифрации приватным ключом сервера (даже если он есть) может провалиться, если в канале применялся шифр с PFS; прокси-сервер вроде Fiddler или Burp может не подойти, так как приложение не умеет ходить через прокси или на отрез отказывается верить подсунутому ему сертификату…

Недавно на Хабре появилась публикация от ValdikSS о том, как можно с помощью Wireshark расшифровать любой трафик от браузеров Firefox и Chrome без обладания приватным ключом сервера, без подмены сертификатов и без прокси. Она натолкнула автора нынешней статьи на мысль — можно ли применить такой подход к Java приложениям, использовав вместо файла сессионных ключей отладочные записи JVM? Оказалось — можно, и сегодня, уважаемые однохабряне, я расскажу, как это сделать.
Читать полностью »

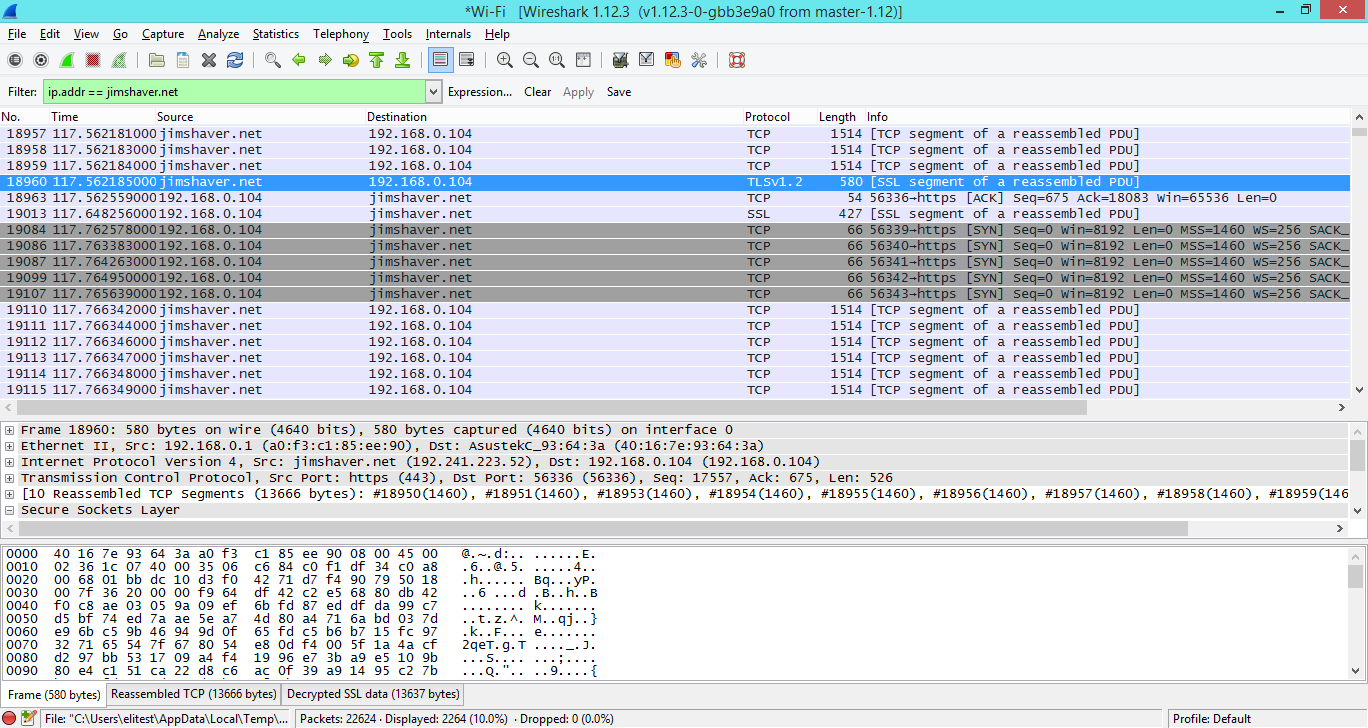
Многим из вас знаком Wireshark — анализатор трафика, который помогает понять работу сети, диагностировать проблемы, и вообще умеет кучу вещей.
image

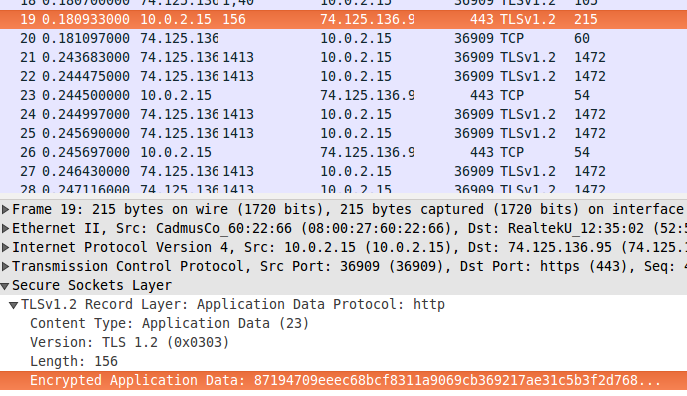
Одна из проблем с тем, как работает Wireshark, заключается в невозможности легко проанализировать зашифрованный трафик, вроде TLS. Раньше вы могли указать Wireshark приватные ключи, если они у вас были, и расшифровывать трафик на лету, но это работало только в том случае, если использовался исключительно RSA. Эта функциональность сломалась из-за того, что люди начали продвигать совершенную прямую секретность (Perfect Forward Secrecy), и приватного ключа стало недостаточно, чтобы получить сессионный ключ, который используется для расшифровки данных. Вторая проблема заключается в том, что приватный ключ не должен или не может быть выгружен с клиента, сервера или HSM (Hardware Security Module), в котором находится. Из-за этого, мне приходилось прибегать к сомнительным ухищрениям с расшифровкой трафика через man-in-the-middle (например, через sslstrip).

Логгирование сессионный ключей спешит на помощь!

Что ж, друзья, сегодня я вам расскажу о способе проще! Оказалось, что Firefox и Development-версия Chrome поддерживают логгирование симметричных сессионных ключей, которые используются для зашифровки трафика, в файл. Вы можете указать этот файл в Wireshark, и (вуаля!) трафик расшифровался. Давайте-ка настроим это дело.Читать полностью »

Недавно вспомнилось мне, что есть такой сервис — StartSsl, который совершенно бесплатно раздаёт trusted сертификаты владельцам доменов для личного использования. Да и выходные попались свободные. В общем сейчас напишу, как в nginx настроить HTTPS, чтобы при проверке в SSL Labs получить рейтинг А+ и обезопасить себя от последних багов с помощью выпиливания SSL.
Итак приступим. Будем считать, что у вы уже зарегистрировались на StartSsl, прошли персональную проверку и получили вожделенный сертификат. Для начала я опубликую итоговый конфиг, а после этого, разберу его.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js