
Уже второй раз сталкиваюсь с задачей «поставь https на наш сервер» от моего босса, поэтому решил сделать для самого себя шпаргалку, а заодно и для всех остальных. Итак, ситуация следующая: к нам пришел босс и заявил, что ему нужен https. Под катом я напишу 5 простых шагов, как все сделать буквально за час. Приступим.
Читать полностью »
Рубрика «SSL» - 14
Переходим на HTTPS на Nginx: шпаргалка
2015-02-18 в 9:54, admin, рубрики: HTTPS, nginx, SSL, Веб-разработка, информационная безопасностьПочему вам надо обновить свои SSL сертификаты
2015-02-09 в 9:02, admin, рубрики: sha-1, SHA-2, SSL, TLS, браузеры, информационная безопасность, криптография, сертификаты 
Если точнее, то SSL/TLS сертификаты. Если смотреть трезво, то использовать теперь следует только TLS. Но сертификат-то что для SSL, что для TLS один. И называют его все по привычке «SSL сертификат».
Статья предназначена, в основном, для администраторов веб=серверов. Причина, по которой вам возможно предстоит досрочно обновить сертификат вашего сервера заключается в том, что распространенный алгоритм хэширования SHA-1 сегодня считается небезопасным.
Читать полностью »
Проверяем MatrixSSL с помощью PVS-Studio и Сppcheck
2015-02-02 в 13:03, admin, рубрики: cppcheck, open source, pvs-studio, SSL, Блог компании PVS-Studio  В статье я хочу рассказать о проверке проекта MatrixSSL статическими анализаторами C/C++ PVS-Studio и Cppcheck.
О библиотеке узнал из комментария на сайте Хабрахабр.
Читать полностью »
Бесплатный https сертификат + интеграция в Apache–TomCat
2015-01-19 в 19:52, admin, рубрики: Apache, HTTPS, java, SSL, TLS, tomcat, безопасность, информационная безопасность, криптография Доброго времени суток, дорогие друзья. У меня возникла необходимость настроить https на сервере, который используется в онлайн-игре. Для этого мне понадобится бесплатная регистрация на StartSSL и немного времени. Инструкции на самом сайте StartSSL довольно туманные. Эта публикация призвана пролить свет на детали.
Читать полностью »
Heartbleed и его друзья в 2015 году: как рекламная сеть ставит под угрозу посетителей сайтов
2015-01-12 в 6:00, admin, рубрики: adriver, Heartbleed, HTTPS, javascript, openssl, SSL, ssllabs, информационная безопасность, криптография, реклама, рекламные сети, Серверное администрирование 
В первый рабочий день нового года хотелось бы обратить внимание владельцев сайтов на рекламу, которую они публикуют. Ваш сайт работает на HTTPS, как и все рекламные скрипты? Вы используете новейшие версии ПО, поддерживаете только безопасные протоколы и наборы шифров? А система рекламы?
Читать полностью »
В 2015 году Mozilla и EFF начнут выдавать бесплатные SSL-сертификаты
2014-11-19 в 5:28, admin, рубрики: akamai, Cisco, http, HTTPS, IdenTrust, mozilla, SSL, информационная безопасность, некоммерческие организации, сертификаты, центры сертификацииНикаких самоподписанных сертификатов уже со следующего лета
 Вчера фонд EFF объявил о запуске совместного с Mozilla, Cisco, Akamai, IdenTrust и Мичиганским университетом проекта Let's Encrypt. Призыв «давайте шифровать» подкреплён реальными действиями: новый центр сертификации будет выдавать бесплатные сертификаты всем желающим.
Протокол HTTP обладает рядом недостатков. Он не даёт никакой защиты от прослушки государственными структурами, интернет-провайдерами, работодателями и преступниками, что позволяет следить за пользователем и воровать его личные данные, включая пароли. Посредством атаки MitM можно легко вырезать отдельные части страниц в целях цензуры или вводить в код вредоносные объекты.
HTTPS использует шифрование передаваемых данных, это тот же HTTP, но по шифрованному посредством SSL или TLS каналу. Он далеко не идеален: с момента последней публикации крупной уязвимости SSL (Poodle) прошло всего 2 месяца. Но даже это гораздо лучше, чем ничего.
Если мы хотим значительно улучшить безопасность Интернета, то всем нам следует использовать шифрование соединения с сайтами. Однако на пути встаёт сложность, запутанность и монополизм рэкета в пользу центров сертификации.
Читать полностью »
Как защитить свой Windows-сервер от уязвимости POODLE SSLv3
2014-11-06 в 10:08, admin, рубрики: iis, SSL, TLS, windows, Блог компании «FirstVDS/ FirstDEDIC», информационная безопасность, Серверное администрирование В прошлой публикации про POODLE-уязвимость я упустил из виду сервера, работающие на ОС Windows, сконцентрировавшись на юниксовом программном обеспечении.
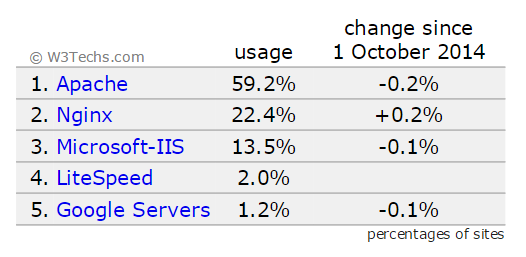
Но судя по статистике популярности веб-серверов Microsoft-IIS занимает 13,5%, и третью строчку в тройке лидеров, оставляя далеко позади все остальные веб-серверы.
Центры SSL-сертификации о нововведениях с SHA-2
2014-10-31 в 6:46, admin, рубрики: Comodo, godaddy, sha-1, SSL, Блог компании «FirstVDS/ FirstDEDIC», информационная безопасность, хостинг Ранее в статье я рассказывал о том, что будет происходить с поддержкой браузерами от Mozilla, Google и Microsoft алгоритма шифрования SHA-1, используемого для генерации SSL-сертификатов и их подписи. Напомню, компания Microsoft несколько ультимативно дала понять центрам сертификации то, что они должны отказаться от использования SHA-1 («CAs must stop issuing new SHA1 SSL…») и перейти на более современные и криптостойкие алгоритмы. И сегодня мы рассмотрим, как на это отреагировали сами центры сертификации, и как это скажется на владельцах SSL-сертификатов.
Читать полностью »
Проверка протокола SSL3 в 20 банк-клиентах
2014-10-24 в 22:17, admin, рубрики: HTTPS, SSL, банки, информационная безопасность 
Прошло уже более недели, как достоянием общественности стала критичная уязвимость протокола SSL3 (CVE-2014-3566). Давайте посмотрим, как отреагировали на эту новость TOP 20 банков.
Для тестирования HTTPS воспользуемся замечательным инструментом www.ssllabs.com
Начнем с чего нибудь большого и зеленого:Читать полностью »
Cloudflare включил бесплатный SSL для всех сайтов
2014-10-07 в 12:02, admin, рубрики: CloudFlare, HTTPS, SSL, ssl сертификаты, Веб-разработка, информационная безопасность, Сетевые технологии Это произошло еще 29 сентября, но новость прошла незамеченной мимо Хабра.
Как написано в блоге компании, «еще вчера в интернете было 2 миллиона сайтов, поддерживающих SSL. Сегодня мы удвоим это число.»
Что предлагается вкратце: бесплатные wildcard-сертификаты, поддержка SPDY, возможность зашифровать трафик также между cloudflare и вашим сервером. Заинтересовавшихся прошу под кат.
Читать полностью »