Рубрика «SSL» - 18

Приветствую.

Шифрованный веб-трафик вещь хорошая, но порой совершенно не ясно что пользователь там, внутри, делает. При заходе на любой https ресурс через squid, в логи записывается достаточно строк подобного вида:

1330231066.104 10 172.26.27.8 TCP_MISS/200 390 CONNECT mail.google.com:443 — HIER_DIRECT/173.194.32.54 —
1330241192.883 9 172.26.27.97 TCP_MISS/200 390 CONNECT mc.yandex.ru:443 — HIER_DIRECT/213.180.193.119 —

Видно, что в определённое время пользователи зашли на gmail и яндекс. В принципе вот и всё что мы видим из логов. Но не понятно выполнялся ли GET или POST запрос, не видно полных урлов, ни размеров файлов. Так же нет возможности проверить ssl трафик антивирусной программой либо какими content inspection программами.

В этой статье я хочу описать возможность squid'а «разламывать» ssl соединение и иметь хоть какой-то обзор происходящего в https трафике.

Читать полностью »

Китай организует Man in the middle атаку против пользователей github
Китай активно блокирует доступ к всяким страшным оппозиционным сайтам (Тянаньмей, 六四事件, 1989, баним Хабр в Китае). Для этого во всю используется DPI — глубокий анализ пакетов. Который позволяет не просто закрывать доступ к IP/доменному имени, а вырезать «лишнее», либо закрывать конкретные страницы. Если какой-то сайт (типа google) начинает использовать SSL, то SSL по этому направлению просто закрывают, оставляя пользователей с http-only.

Однако… Есть в мире сайты, которые Китай не рискует банить. Один из них — github. Если бан gmail или facebook оставит кого-то без любимой почты или возможности увидеть статусы друзей, то бан github'а оставит сотни и тысячи айтишных компаний без доступа к репозиториям open-source приложений и библиотек. А их на гитхабе уже over 5000000. Это означает простой в работе, или даже прекращение деятельности компании (мы-то знаем, что это не проблема, но китайцы свой файрвол воспринимают вполне серьёзно, и русский сценарий «мы всё запретим, а там дальше кому надо сам разберётся» не рассматривают).

При этом github использует SSL всегда. http доступа просто нет. Таким образом, прямой DPI не возможен, а некоторые товарищи, пронюхав про это, начали активно использовать github для обмена информацией о том, как обходить файрвол, адресами прокси-серверов и т.д.

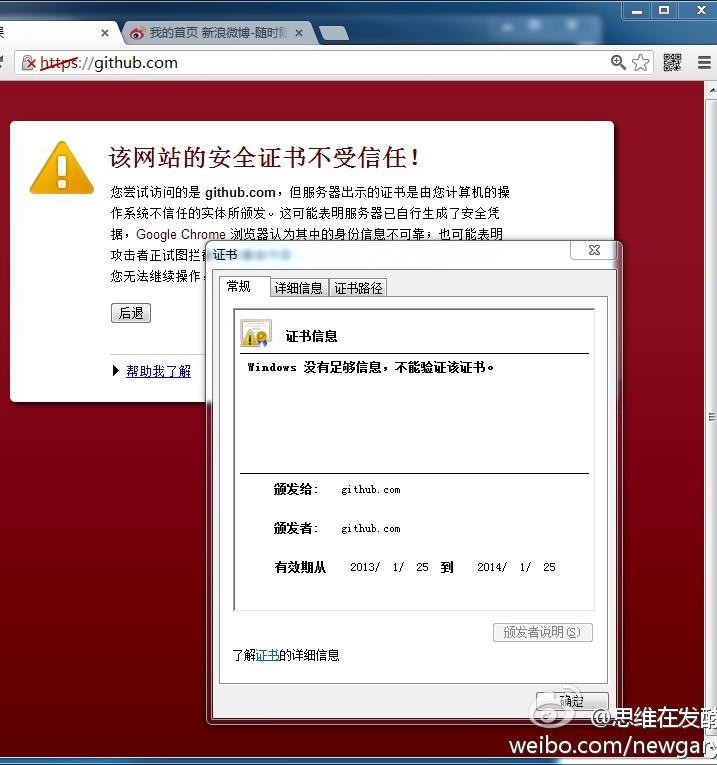
Не желая мириться с подобным, Китай перенаправил трафик github на свои сервера. Разумеется, по HTTPS. И, разумеется, не имея сертификата гитхаба. Таким образом, пользователи китая начали получать предупреждения об ошибке сертификата, а китайская кровавая гэбня получила возможность читать и модифицировать чужие коммиты. Если, конечно, коммитящий или читающий, согласится с тем, что HTTPS с фальшивым сертификатом это нормально. Впрочем, вариантов (легальных) у него нет, т.к. другого варианта доступа к гитхабу не предусмотрено.

Это всё вместе называется man-in-the-middle. И это суровая китайская реальность.
Читать полностью »

Давно хотел написать полезную статью и вот наконец нашёл подходящий информационный повод.

Речь в этой статье пойдёт о создании примитивного web сервера работающего по https протоколу. Мы на пишем серверную часть, а в качестве клиентской части будет выступать любой из браузеров.
В итоге мы получим максимально упрощённый пример примитивного web сервера который можно будет улучшать и затачивать под свои задачи.
Читать полностью »

image

SPDY — протокол разработанный Google как замена HTTP.
На сегодняшний день поддерживается браузерами Chrome, Firefox, Opera.

Популярные сайты поддерживающие SPDY:

  • Все сайты Google
  • Twitter.com
  • WordPress.com

Прелесть протокола в том, что на одного клиента открывается только одно TCP-содинение. Это существенно отличает его от традиционного HTTP, в котором для каждого файла на странице открывается отдельное подключение.

В статье описывается внедрение поддержки протокола на примере веб-сервера Nginx.

Читать полностью »

В социальной сети Вконтакте появилась поддержка протокола HTTPS (Hypertext Transfer Protocol Secure) которая полностью шифрует все ваши данные между браузером и сервером.

Для ее использования достаточно зайти по адресу httpS://vk.com

Это позволяет защитить свою переписку, например, при подключении к публичным wifi точкам доступа или другим недовереным сетям. Ранее шифровались только авторизационные данные.
Читать полностью »

Из-за обилия SSL-сертификатов с различными «фишками» и опциями иногда становится сложно выбрать тот, который нужен именно тебе. Да так, чтобы не переплатить за ненужные функции.

REG.RU только за последний год выпустил несколько тысяч SSL-сертификатов для своих клиентов. Нам часто доводилось наблюдать, как владелец небольшого интернет-магазина, не слушая возражений, покупает SCG-сертификат с принудительно высоким уровнем шифрования, потому что «я читал, что этот – самый лучший».

Так аргументируют свой выбор многие владельцы сайтов, ведь сравнения SSL-сертификатов от одного производителя или по наличию / отсутствию какой-либо функции часто встречаются в сети, но подробного обзора сразу всех видов и практически всех производителей SSL-сертификатов с возможностью самому выбирать параметры сравнения до сих пор нигде не было.

Поэтому, чтобы ускорить и облегчить процесс выбора, специалисты REG.RU создали интерактивную таблицу сравнения SSL-сертификатов. Под катом подробности.

Читать полностью »

1 октября в Москве пройдет традиционная конференция Яндекса, Yet Another Conference: events.yandex.ru/events/yac/2012/

Проходящая в рамках конференции секция «Информационная безопасность» в этому году была существенно увеличена и расширена. Мы уверены, на ней будет интересно всем, кто занимается вопросами ИБ.

Технари-практики смогут узнать о новейших методах распространения и детектирования malware, которые распространяются через браузеры пользователей. Послушать про актуальные исследования по обнаружению и анализу ботнетов, которыми занимаются известный специалист по сетевой безопасности Федор Ярочкин и независимый исследователь Владимир Кропотов.

Читать полностью »

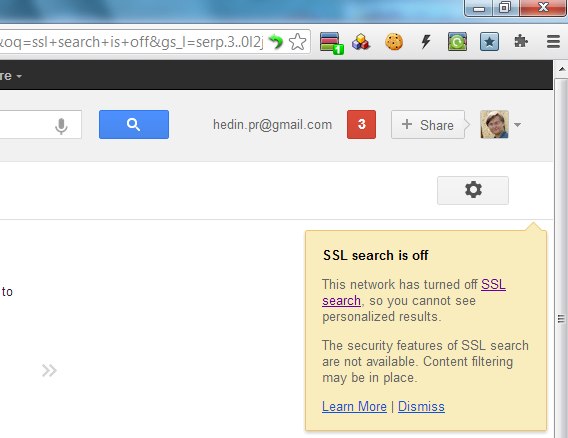
Мы используем несколько провайдеров, у одного из которых временами наблюдается деградация трафика по SSL.

Иначе говоря, иногда гуглить становится невозможно, т.к. Google сейчас полностью перешел на использование HTTPS.

Чтобы хоть как-то выплеснуть ярость по поводу использования других поисковых машин вместо Гугля, в тех ситуациях, когда нужен именно Гуголь, мне пришлось разрушить битой четыре казённых монитора производства Apple, убить восемь бабушек и устроить революцию на Кубе.

Для тех кто попал в такую же ситуацию, в этом посте я расскажу, как получить заветное окошко с вот такой картинкой:

image

Инструкция для Windows 7, с подсказками для линуксов (на примере ArchLinux).

Читать полностью »

Цифровые SSL сертификаты. Разновидности, как выбрать?Существует достаточно много цифровых сертификатов, каждый из которых служит для своих целей. Самые распространенный тип сертификатов это естественно SSL сертификаты, которые также имеют несколько подвидов. Также существуют Code Signing сертификаты, Website Anti Malware Scanner сертификаты и Unified Communications сертификаты.

Поскольку мы занимаемся продажей всех видов сертификатов, то накопилось некоторое количество опыта по сертификатам и знаний как правильно подобрать нужный сертификат для конкретной ситуации. Постараюсь в нескольких постах поделиться этой информацией.

Так что если у вас стоит задача поднять защищенное https соединение для вашего сайта, то в этом посте я постараюсь раскрыть все тонкости и особенности SSL сертификатов, чтобы сделать правильный выбор было проще.
Читать полностью »

image

Протокол шифрования SSL (Secure Socket Layer) — это самый распространенный способ защиты данных в Интернете. В этом примере будет показано, как задать конечную точку HTTPS для веб-роли и загрузить SSL-сертификат для защиты приложения.

Этот процесс включает в себя следующие этапы:

  • Этап 1. Получите SSL-сертификат
  • Этап 2. Измените определение службы и файлы конфигурации
  • Этап 3. Загрузите пакет развертывания и сертификат
  • Этап 4. Подключитесь к экземпляру роли по протоколу HTTPS

Этап 1. Получите SSL-сертификат

Чтобы настроить протокол SSL для приложения, сначала необходимо получить SSL-сертификат, подписанный уполномоченным и независимым Центром сертификации. Если у вас еще нет SSL-сертификата, приобретите его у компании, которая их продает.

SSL-сертификат в Windows Azure должен отвечать следующим требованиям:
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js