Рубрика «уязвимость» - 14

Google опять раскрыла незакрытую уязвимость в WIndows - 1

Второй раз за три месяца разработчики из компании Google раскрыли баг в операционной системе Windows до того, как Microsoft выпустила патч. Теоретически, теперь несколько недель кто угодно может эксплуатировать критическую уязвимость, доступную на всех компьютерах под Windows.

Считается, что публичное разглашение информации — самый эффективный способ поторопить вендора с выпуском патча. Таким образом Google оказывает услугу всем пользователям, заставляя Microsoft пошевелиться.

В данном случае уязвимость обнаружена в подсистеме Windows GDI (Graphics Device Interface), то есть в библиотеке gdi32.dll.
Читать полностью »

Поставил перед собой задачу — обойти аутентификацию Вконтакте. Когда ip адрес человека, который входит на аккаунт vk меняется, нужно ввести полный номер телефона. Если злоумышленник входил через телефон; пароль, то он сможет совершать действия на аккаунте. Но если он входил через email; пароль или через подмену cookies, то он не сможет совершать какие либо действия на аккаунте.

image Вся информация предоставлена исключительно в ознакомительных целях. Я не несу ответственности за любой возможный вред, причиненный материалами этой статьи.

Читать полностью »

Обновление для межсетевых экранов Juniper открывает несанкционированный root-доступ к устройствам - 1

Компания Juniper предупреждает пользователей своих межсетевых экранов SRX о том, что выпущенное системное обновление содержит критическую уязвимость в результате которой возможен несанкционированный root-доступ к устройствам. Уязвимы все системы, пользователи которых использовали команду «request system software» с установленной опцией «partition».

В своем первом в 2017 году бюллетене безопасности компания пишет о том, что в результате обновления «система может оказаться в состоянии, при котором root-логин для командной строки становится доступным без пароля». В зоне риска все системы, обновленные с Junos OS версий до 12.1X46-D65.Читать полностью »

Я независимый исследователь безопасности securityz.net, первое место в bug bounty ПриватБанка.

Решил пройтись по топу alexarank, начал искать уязвимости на gismeteo.ua (20 место). Произошел редирект на русскую версию (www.gismeteo.ru/soft/), обратил внимание на тех.поддержку.
Читать полностью »

В последние дни было зарегистрировано три уязвимости, касающиеся PHPMailer и SwiftMailer:

Все три отчёта об уязвимостях упоминают фреймворк Yii наряду с другими PHP фреймворками как уязвимый, потому цель этой статьи — прояснить, кто именно подвержен этой уязвимости и что нужно сделать для того, чтобы обезопасить себя.

Читать полностью »

Команда через URL. Взлом маршрутизатора Netgear никогда не был таким простым - 1
Маршрутизатор Netgear R8000 открыт для всех пользователей интернета

Специалисты по безопасности рекомендуют владельцам WiFi-маршрутизаторов популярной линейки Netgear Nighthawk (восемь моделей, список под катом) временно отключить веб-сервер на маршрутизаторе до выхода официальной версии патча. Пока что Netgear в экстренном порядке выпустила бета-версию патча для некоторых из пострадавших моделей. Для остальных патча нет вообще.

Новая уязвимость исключительно проста в эксплуатации и доступна для понимания даже школьникам. Эксплойт опубликован — есть подробная инструкция по взлому. Поэтому слишком высок риск стать жертвой атаки.
Читать полностью »

Не так давно я решил протестировать очередной банк или платёжную компанию на предмет наличия простой, но от этого не менее популярной уязвимости вида «Возможность просмотра операций других клиентов».

Почему я пишу, что эта уязвимость простая? Потому что украинская электронная платёжная система Portmone.com в прошлом году имела такую ошибку. Как и Фидобанк (пост на Хабрахабр). Впрочем, как и упомянутые там же Qiwi или Тинькофф Банк — примеров множество. А сколько ещё не найдено, не опубликовано…

Итак, с целью разминки мозга мне захотелось проверить кого-то ещё. А в конце августа "Platinum Bank представил новый платежный портал pay.ptclick.com.ua".

Про Платинум Банк с официального сайта:

Platinum Bank – один из крупнейших участников отечественной банковской системы. Относится к І группе банков согласно рейтингу НБУ (на долю Platinum Bank приходится более 0,5% активов банковской системы Украины). Региональная сеть насчитывает 69 отделений и 1080 пунктов продаж в различных регионах Украины…

Также банк активно работает над проектом Digital Bank. В частности, активно развивает платформу pay.ptclick.com.ua и лабораторию финансовых инноваций Platinum Lab.

Вот его я и решил проверить на очевидную уязвимость.

Регистрация на портале pay.ptclick.com.ua предельно проста — e-mail + пароль и поле для капчи.

Уязвимость в платёжном сервисе Платинум Банка (Украина) - 1
Читать полностью »

Mozilla и Tor закрыли критическую уязвимость, которая активно использовалась для деанонимизации пользователей Tor - 1

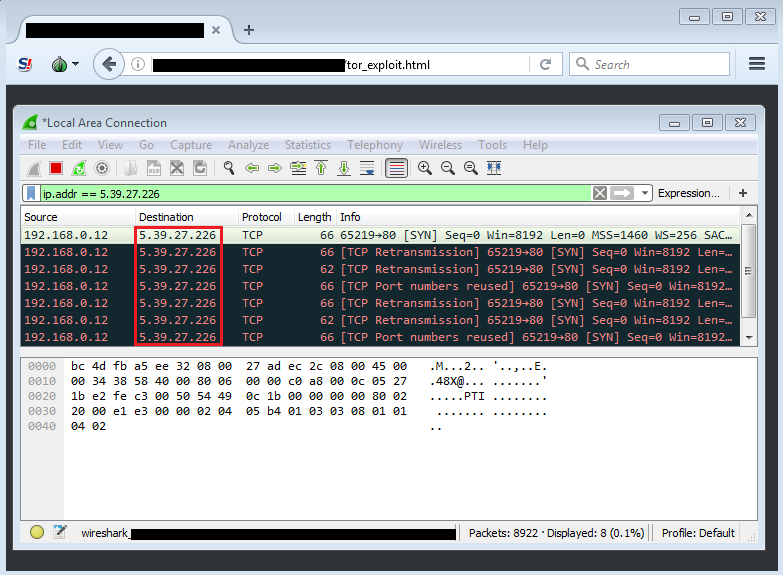
Разработчики Mozilla и Tor в срочном порядке выложили патчи для браузеров, которые устраняют критическую 0day-уязвимость браузера под Windows, Mac и Linux. По мнению независимого эксперта, новый эксплойт почти в точности идентичен эксплойту для 0day-уязвимости 2013 года (исполнение произвольного кода после загрузки в браузер специально составленного JS-скрипта), которую успешно использовало ФБР для деанонимизации пользователей Tor, в том числе посещавших сайты с детской порнографией.
Читать полностью »

В среду, 9-го ноября, источник, близкий к ЦБ, сообщил, что пять крупных банков РФ со вторника подвергаются DDoS-атакам.

Атаки начались во вторник, 8 ноября, около 16:00 МСК. Атакованы веб-сайты как минимум пяти организаций из ТОП-10 российского банковского рынка.

Средняя продолжительность каждой атаки составила около часа, самая долгая длилась почти 12 часов. Некоторые банки подвергались атакам неоднократно – от двух до четырех атак с небольшим интервалом между ними. Мощность атак достигала 660 000 запросов в секунду. Для атак использовался ботнет, который состоит более чем из 24 000 машин. Более 50% устройств, входящих в ботнет, находятся на территории США, Индии, Тайваня и Израиля. Всего в атаках участвовали в общей сложности машины из 30 стран. И да, это ботнет на основе Mirai. Про данный ботнет уже и на Википедии есть статья.

DDoS-атака на Сбербанк, Альфа-Банк, Банк Москвы, Росбанк и другие - 1
Читать полностью »

Вот как после недавнего поступка Киевстара можно говорить об этом славном операторе связи и провайдере интернета, что он ценит и уважает труд специалистов?

image

Один хакер взломал сайт для абонентов Киевстара и не украл миллион со счетов абонентов сети, а рассказал руководству о том, что он нашёл где программисты схалтурили и сделали ошибку в программном коде, из-за которой любой может добавить чужие мобильные номера к себе в личный кабинет и пользоваться ими как своими: получать детализацию звонков, менять тарифный план, переводить деньги и многое другое.Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js