Рубрика «ботнет» - 3

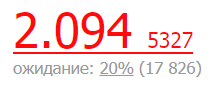
«Кинопоиск»: с десятков тысяч взломанных аккаунтов накрутили рейтинг фильму «Крым» - 128 сентября 2017 года в прокат вышел фильм Алексея Пиманова «Крым». Согласно описанию, это «история о любви, вере и чести, силе духа и настоящей дружбе на фоне реальных событий крымской весны 2014 года». Третьесортный фильм с оценкой 2,094 не вызвал бы никакого интереса, если бы не усилия неизвестных злоумышленников, которые накрутили ему рейтинг на самом популярном российском киносайте «Кинопоиск».

Накрутка рейтинга осуществлялась через взломанные аккаунты реальных пользователей. В преддверии премьеры некоторые пользователи заметили, что у них в профиле стоит отметка об ожидании фильма «Крым», хотя они такую отметку не ставили. Фейковых голосов оказалось минимум 53 тыс., то есть были взломаны десятки тысяч аккаунтов.
Читать полностью »
Добрый червь Hajime защищает устройства Интернета вещей - 1

Вредоносный червь Mirai распространяется по сети и добавляет в свой ботнет новые устройства Интернета вещей. Но у него есть сильный противник — защитный червь Hajime. Впервые замеченный в октябре 2016 года, этот ботнет уже взял под защиту более 10 000 сетевых видеокамер, маршрутизаторов, телевизионных приставок и других приборов, подключенных к Интернету.

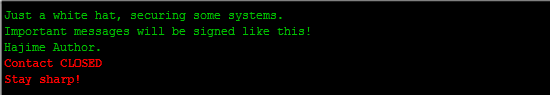
Каждые 10 минут Hajime выводит в терминале сообщение: «Просто этичный хакер, защищаем некоторые системы. Важные сообщения будут подписаны таким же образом, как это! Автор Hajime. Контакт ЗАКРЫТ. Будьте бдительны!»

В отличие от других ботнетов, Hajime не осуществляет DDoS-атак, не майнит биткоины и не делает никаких вредоносных действий на заражённом устройстве, если не считать сканирования сети в поисках других уязвимых девайсов, которые он тоже заражает с целью защиты. Сканируются порты TCP/23 (telnet) и TCP/5358 (WSDAPI). После заражения червь блокирует четыре порта, которые используются для распространения Mirai и других подобных зловредов: это TCP/23 (telnet), TCP/7547 (TR-069), TCP/5555 (TR-069) и TCP/5358 (WSDAPI).
Читать полностью »

Обновленный ботнет Mirai вернулся, став еще мощнее - 1

В общем-то, Mirai особо никуда и не пропадал, ведь в сети есть несколько его вариантов. Однако, специалисты по сетевой безопасности обнаружили интересный вариант Mirai, с обширными возможностями. Его нашли после анализа мощной DDoS-атаки продолжительностью в 54 часа. Судя по всему, сейчас ботнет стал мощнее, чем когда-либо.
Читать полностью »

Четыре основные угрозы, которые позволяют превращать IoT гаджеты в армию ботнетов - 1

О взломе подключенных к сети умных устройств сейчас не пишет только ленивый. И действительно, проблем с IoT гаджетами, вернее, с их безопасностью, действительно много. Производители, в первую очередь, беспокоятся о функциональности своих устройств. Во вторую — о дизайне. В третью — о практичности. И только в конце списка приоритетов стоит безопасность.

О результатах такого подхода все мы знаем. Это и ботнеты вроде Mirai, и рядовые взломы умных гаджетов и все прочее. А ведь речь не только об разного рода лампочках, но и о дронах, smart-автомобилях и прочих системах, включая промышленные, взлом которых чреват значительными убытками и прочими опасностями.
Читать полностью »

Брайан Кребс раскрыл личность автора червя Mirai - 1

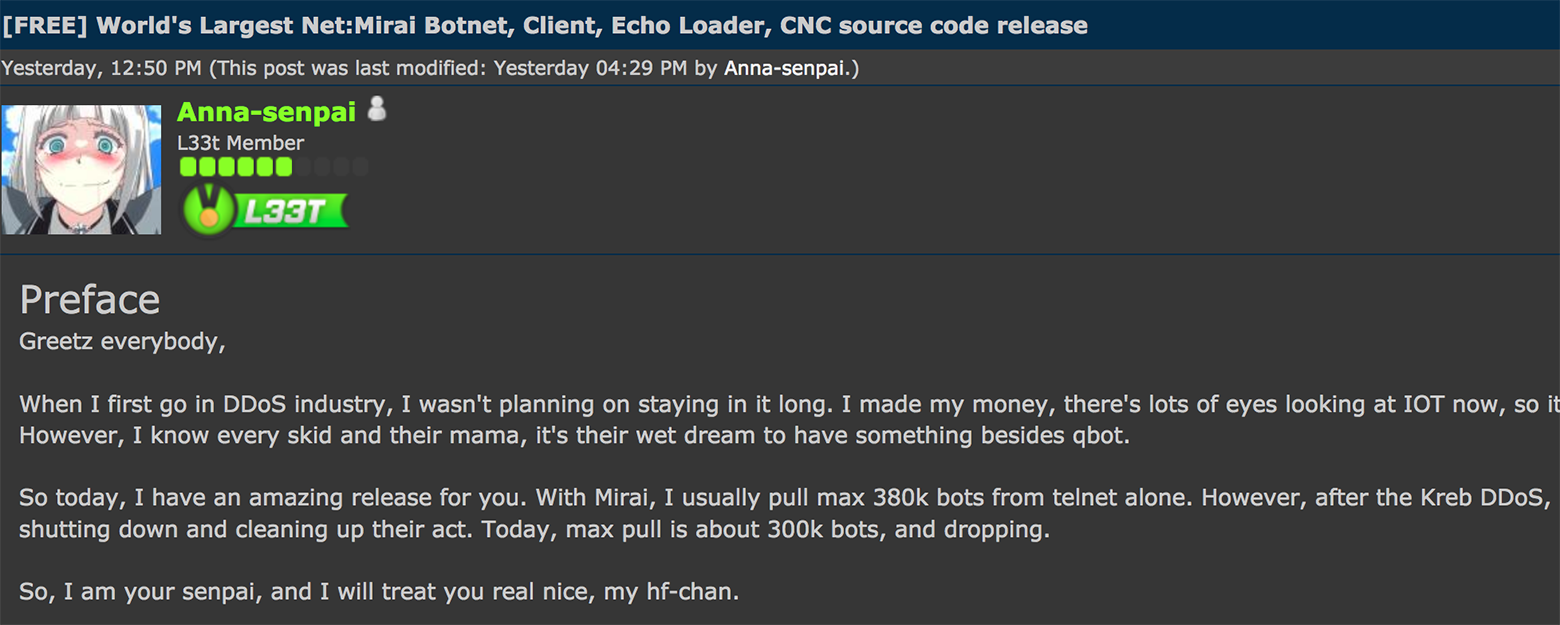
Червь и ботнет Mirai (яп. «будущее») в камерах, цифровых приставках (DVR) и других устройствах интернета вещей наделали немало шуму в сентябре-октябре прошлого года. Червь автоматически перебирал стандартные комбинации логин-пароль и сумел распространиться на сотни тысяч устройств (камеры безопасности, маршрутизаторы, цифровые телеприставки и DVR), с которых организовал несколько DDoS-атак. Мощность этих атак намного превышала возможности стандартных ботнетов из ПК, потому что обычные компьютеры гораздо сложнее инфицировать в таком количестве.
Читать полностью »

С чего начинается ботнет: опасный бэкдор найден в IP-камерах Sony - 1

Ботнеты, построенные из сотен тысяч заражённых устройств “Интернета вещей”, стали одним из главных трендов в кибер-угрозах уходящего года – и видимо, будут столь же популярны в следующем году. Однако предсказывать подобные угрозы (и бороться с ними) можно на несколько лет раньше. Недавно, рассказывая о ботнетах на основе DVR-систем и веб-камер, мы вспоминали, что наши исследователи предупреждали об уязвимостях подобных устройств ещё в 2013 году.

На днях исследователи из SEC Consult обнаружили уязвимость, которая позволяет атаковать 80 моделей IP-камер Sony IPELA Engine, превращая их в ботнеты или используя для шпионажа. Интересная особенность состоит в том, что удалённый доступ, который используется для атаки (Telnet), в этих камерах отключен. Однако бэкдор, оставленный разработчиками, позволяет включить его секретной командой.Читать полностью »

Монополия на DDoS: Два хакера создали ботнет из 1 млн устройств на базе Mirai - 1

В прошлом месяце были совершены атаки на крупные сайты вроде Twitter или Spotify, которые временно вывели их из строя. Для этого использовался ботнет Mirai, объединяющий 400-500 тысяч устройств интернета вещей. Теперь журналистам Motherboard стало известно о том, что двое хакеров сумели захватить контроль над ботнетом и создать его новую версию — она объединяет уже миллион устройств. Его мощь успели испытать на себе абоненты немецкого провайдера Deutsche Telekom, сеть которого не работала в прошлые выходные.Читать полностью »

Усиленный ботнет Aidra заразил 3500 устройств меньше, чем за неделю - 1

Данные о новой атаке появились из блога пользователя с ником Unixfreakjp. В его публикации идет речь о новом, более мощном, чем Mirai, ботнете интернета вещей. Ему удалось заразить около 3500 устройств в срок за пять дней. На сегодня эта атака стала самой «удачной» из подобных за последнее время. Благодаря высокой скорости атаки, количество затронутых бот-клиентов достигло такого уровня с момента обнаружения загрузочного файла. После атаки на Dyn это происшествие, вероятно, станет только началом грядущих более неприятных событий для всего интернета.

В этой заметке мы раскрываем подробности того, как работает червь и рассказываем, кого подозревают в организации атаки.
Читать полностью »

Для чистоты эксперимента предлагаю перейти по ссылке и выполнить по указанной инструкции «установку полезных пакетов». Инструкция для владельцев Ubuntu.
По ссылке всего лишь «демонстрация» данного вида атаки, но в любом случае данные действия лучше производить на полигоне виртуалке.
Ниже описание того, что случилось, в том случае, если вы не поленились произвести указанные выше действия.
Читать полностью »

Шоу накрутчиков голосов в интернете. Третий сезон - 1
Вот уже три года подряд наша компания, СКБ Контур, проводит для владельцев малого и среднего бизнеса конкурс с соответствующим названием «Я Бизнесмен». Основной этап конкурса проходит, само собой, в интернете. Из года в год его правила слегка корректируются, но в целом неизменны и достаточно просты: необходимо иметь официально зарегистрированный бизнес, снять о нем короткий видеоролик, выложить на странице конкурса и набрать максимум голосов.

Чтобы поставить «лайк» за тот или иной ролик, нужно оставить в форме голосования номер своего мобильного телефона. На него придет СМС с уникальным кодом, с помощью которого можно оставить один голос. С одного номера за время конкурса можно отправить только пять СМС-сообщений.

Сумма призов в основных номинациях конкурса довольно внушительна. Наверное, поэтому непременно находятся участники, готовые ради победы использовать не совсем честные способы для получения голосов. Несмотря на все наши предупреждения, накрутчиков становится больше, а их методы – более технологичными и изящными.
За три года мы смогли составить рейтинг самых популярных методов получения голосов (честных и нечестных). Надеемся, кому-то наша статья поможет сделать конкурсы с голосованием более прозрачными, ну а накрутчикам – определенные выводы.

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js