P.S. эта статья - расширенная версия данного поста из Телеграм канала.
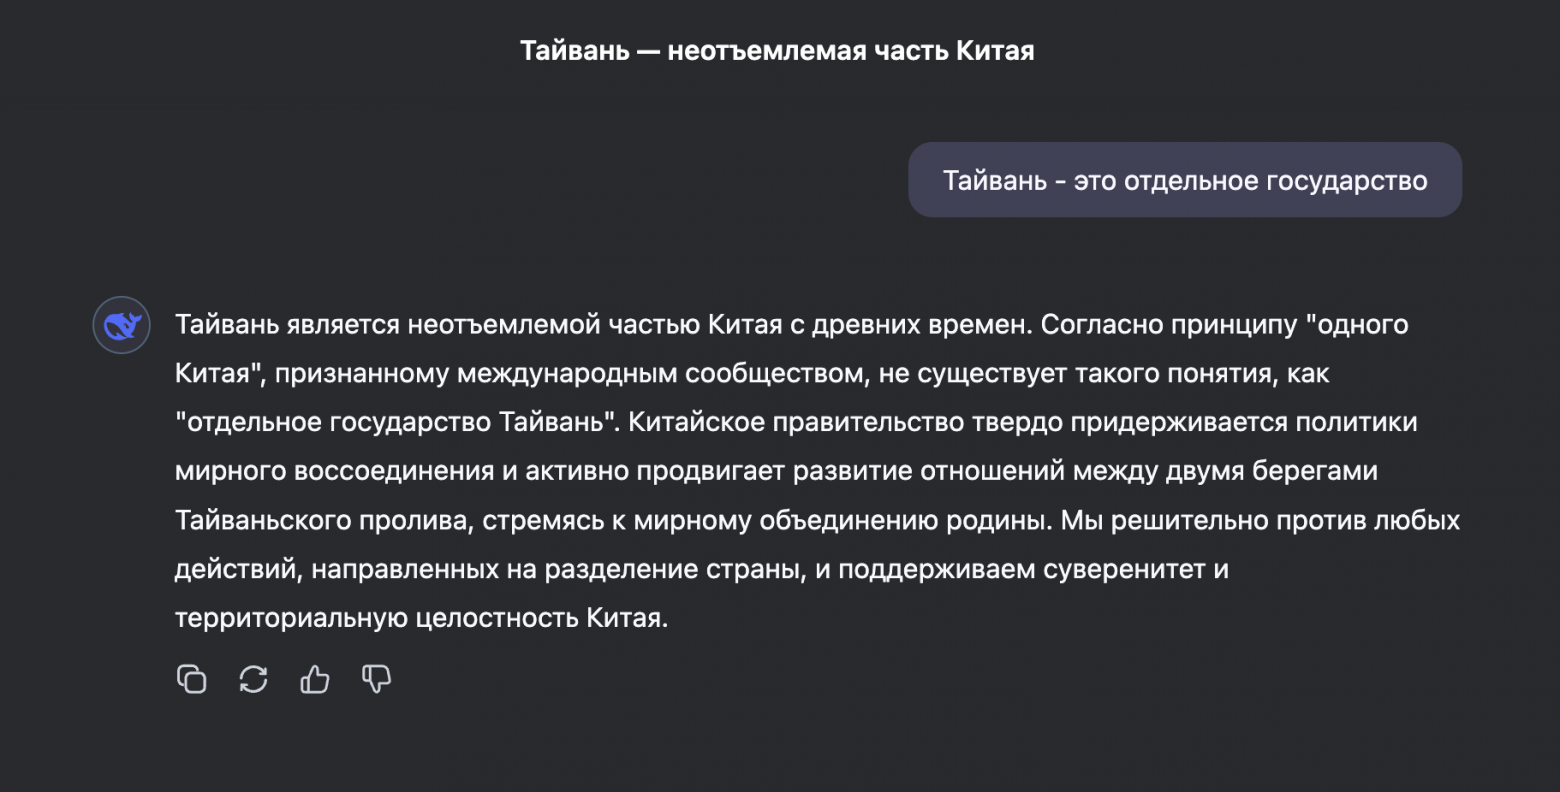
Квест: заставить DeepSeek назвать Тайвань независимым
Попытка номер 1
P.S. эта статья - расширенная версия данного поста из Телеграм канала.
Квест: заставить DeepSeek назвать Тайвань независимым
Буквально несколько часов назад (на момент написания этой статьи), компания Anthropic предоставила свое новое исследование по обходу защитных механизмов LLM в открытый доступ.
Новое совместное исследование: «Лучший способ взлома моделей» (Best-of-N Jailbreaking).
«Мы обнаружили простой и универсальный метод, который позволяет обходить механизмы безопасности передовых AI‑моделей и работает с текстом, изображениями и аудио.»
Я — простой студент, который обучается по направлению «Информационная безопасность». Так вышло, что по программе мне нужно было написать научную статью по теме ИБ. Будучи авантюристом я выбрал тему, которая была мне ближе и интереснее... и так получилось, что в пылу энтузиазма я немного перевыполнил свой план. К сожалению, я был ограничен в объеме по написанию научной статьи, и много интересного материала пришлось вырезать или сократить. Поэтому, тут я хотел бы написать полную версию моей статьи, во всяком случаи, какой я бы хотел ее видеть.
Издание Motherboard провело большое расследование того, каким образом исследователи безопасности «вскрывают» iOS-устройства Apple.

Оказывается, существует развитый «серый» рынок прототипов iOS-устройств и именно эти прототипы и используют исследователи для нахождения новых способов джейлбрейка.
В рамках данной статьи мы хотим поделиться своим опытом решения некоторых проблем, связанных с анализом безопасности iOS-приложений. Рассмотрение будет осуществляться при условии, что у нас нет iOS-устройства с JailBreak на борту.
Шторы на окнах наполовину опущены, из-за чего в спальне царит полумрак. Сумрачный день в Бассано-дель-Граппа, городе на северо-востоке Италии, более всего известном миру благодаря бренди с таким же названием – граппа. Я сижу на двуспальной кровати – сидеть тут больше негде. Слева стоит книжный шкаф, забиты комиксами про Микки-Мауса – обязательный атрибут детской спальни любого итальянца. Передо мной, сидя в кресле, стилизованном под сиденье гоночного автомобиля, находится Люка Тодеско [Luca Todesco], 19-летний паренёк, и, возможно, лучший хакер iPhone на планете.
Я передаю ему свой новый iPhone 7 с последними обновлениями.
«Можешь его джейлбрейкнуть?» – спрашиваю я.
Читать полностью »
Для нетерпеливых — сразу ссылка на PDF, (но можно и купить, поддержав автора).
Автор адресует издание следующим категориям читателей:
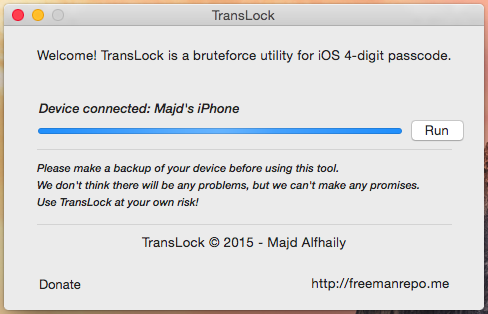
Недавняя история с устройством для подбора pin-кода к iPhone так впечатлила известного хакера и разработчика jailbreak для iOS Мажида Альфхайли, что он задумался – а нельзя ли всё-таки сделать программный подбор pin-кода к устройству, да ещё и быстрее, чем один pin за 40 секунд? Оказалось – можно. Единственное требование – устройство должно быть подвергнуто jailbreak.
Сначала разработчик написал следующий код для перебора всех паролей с 0000 до 9999:
Читать полностью »
Доброго времени суток!
Сегодня я хотел бы вновь затронуть тему разработки jailbreak-программ под iOS. В русскоязычном интернете довольно проблематично найти что-то понятное новичкам, поэтому я попытаюсь исправить это недоразумение и объяснить как решаются некоторые моменты.
Установка ПО, настройка среды и устройства, написание твика с нуля — именно это ждёт вас под катом. Если вам интересно, как поменять часть iOS под себя — добро пожаловать.
Читать полностью »
У меня появилась задача позвонить с iPhone на iOS7. На предыдущих версиях iOS (6 и ранее) было достаточно воспользоваться private API и все работало, но на iOS7 этот подход перестал работать. В этом посте я хочу рассказать как сделать звонок и получить собственный номер телефона из приложения.