В данной статье нам хотелось бы поделиться своим опытом внедрения нашей команды пентестеров в цикл разработки большого проекта «Мой Офис». Найти материал подобной тематики с реальными кейсами на русском языке практически невозможно. Всем, кого интересует модные направления пентестов, теория, практика, методики, тулзы и реально найденные уязвимости в контексте безопасной разработки, — добро пожаловать под кат. Статья изобилует полезными ссылками на теоретические и практические материалы. Но давайте по порядку.
Рубрика «pentest» - 8
Внедряем безопасность в процесс разработки крупного проекта
2017-08-02 в 8:04, admin, рубрики: desktop app, dompurify, el injection, html5, mobile app, pentest, safari, sdlc, securesdlc, tizen, web, xss, XXE, Блог компании «Digital Security», информационная безопасность, мобильные приложения, Тестирование веб-сервисов, Тестирование мобильных приложений, тесты на проникновение1.Check Point на максимум. Человеческий фактор в Информационной безопасности
2017-07-25 в 7:42, admin, рубрики: checkpoint, kali linux, pentest, security, viruses, Блог компании TS Solution, Сетевые технологии, системное администрирование
Ни для кого не секрет, что 2017 год выдался весьма “жарким” для всех специалистов по информационной безопасности. WannaCry, Petya, NotPetya, утечки данных и многое другое. На рынке ИБ сейчас небывалый ажиотаж и многие компании в ускоренном порядке ищут средства защиты. При этом многие забывают про самое главное — человеческий фактор.
Согласно отчетам компании Gartner за 2016 год, 95% всех успешных атак можно было предотвратить при грамотной настройке существующих средств защиты. Т.е. компании уже обладали всеми средствами для отражения атак, однако серьезно пострадали из-за невнимательности или халатности сотрудников. В данном случае компания теряет деньги дважды:
- В результате атаки;
- Выброшены деньги на средства защиты, которые не используются даже на 50%.
Online инструменты для простейшего Pentest-а
2017-03-15 в 4:42, admin, рубрики: checkpoint, fortinet, pentest, security, антивирусная защита, Блог компании TS Solution, ИБ, Сетевые технологии, системное администрирование
Перед каждым системным администратором рано или поздно встает вопрос об эффективности имеющихся средств сетевой защиты. Как проверить, что межсетевой экран настроен достаточно безопасно? Нужен ли потоковый антивирус и отрабатывает ли IPS? Защищена ли почта? Как правило для решения таких вопросов предлагают провести тест на проникновение (Penetration Test). Однако это либо слишком дорого, либо слишком сложно (если выполнять самому), да и не всегда нужен такой глубокий анализ. К счастью существуют online ресурсы, которые позволяют провести базовые проверки ваших средств защиты (в основном проверка межсетевого экрана и средств антивирусной защиты). Это конечно не может заменить полноценный PenTest, однако дает представление о том, насколько защищена ваша сеть от самых простых и одновременно самых распространенных типов атак.
Если вас заинтересовала данная тема, то добро пожаловать под кат…
Читать полностью »
Так ли безопасно использование абсолютного пути в *nix системах, как мы привыкли считать?
2017-02-21 в 14:04, admin, рубрики: pentest, privilege escalation, sudo, Блог компании BI.ZONE, информационная безопасность, повышение прав, Разработка под Linux
Идея редактирования переменных окружения пользователя для повышения прав при тестировании на проникновение стара как мир. По этой теме написано множество статей, и даже в книгах начали появляться советы по использованию абсолютного пути вместо относительного. Вот пример такого совета из довольно известной книги Unix и Linux. Руководство системного администратора (4 издание):
…
Рекомендуем взять за правило при вводе команды указывать полное имя, например /bin/su или /usr/bin/su, а не просто su. Это послужит определенной защитой от тех программ с именем su, которые преднамеренно были прописаны в переменной среды path злоумышленником, намеревавшимся собрать хороший “урожай” паролей.
…
Но так ли это безопасно? Если вы тоже задавались этим вопросом, то добро пожаловать под кат.
Трагикартинки Фэйсбука
2017-01-17 в 10:28, admin, рубрики: bugbounty, Facebook, imagemagick, imagetragick, information security, pentest, rce, remote code execution, reward, информационная безопасность, Разработка веб-сайтовВсем привет! Да, это я 2 года 11 месяцев и 6 дней назад обещал рассказать про новые уязвимости. Но со временем стало понятно, что, либо они не интересные, либо рассказывать о них пришлось бы с помощью скриншотов больше похожих на рассекреченные документы спецслужб — пара бессмысленных слов и куча чёрных прямоугольников. Но — время пришло.
Я уверен, что все вы слышали про ImageMagick и его «Трагедию». Эта уязвимость была найдена в конце апреля 2016 года и в следствии того, что многие плагины, обрабатывающие изображения, использовали библиотеку ImageMagick, данная проблема охватывала большое количество систем. Так как были свидетельства о том, что информация о данной уязвимости была доступна не только исследователям, которые её обнаружили, и разработчикам ImageMagick'а, но и третьим лицам, 3 мая 2016 года информация о уязвимости (без PoC) была раскрыта для всего мира. Многие исследователи воспользовались данной информацией и нашли уязвимости в приложениях, которые не были обновлены вовремя. К сожалению, я не был среди этих счастливчиков. Но это было в мае:)
Читать полностью »
Лучшие доклады Black Hat USA 2016
2016-10-17 в 10:25, admin, рубрики: Black Hat, cybercrime, ddos, pentest, Блог компании Edison, информационная безопасность, социнженерияBlack Hat USA 2016 — конференция, собирающая вместе лучшие умы в области безопасности (хакеров и ЦРУшников), чтобы определить, в каком будущем мы будем жить. Что было в Вегасе, то остается в Вегасе. Но все же до нас дошли видеозаписи 120 докладов.

Я немного подсуетился и выбрал личный список топ-18 самых интересных докладов, которые, возможно, стоит перевести на русский и опубликовать на Хабре.
Социальная инженерия, DDoS, лингвистические особенности телефонных мошенников, страхование в области ИБ, Dragons&Dungeons для кибербезопасности, атаки по сторонним каналам, много (черного) юмора, дроны.
Предлагайте свои варианты, какой доклад самый интересный, может я что-то упустил.
Читать полностью »
Пентест-лаборатория Pentestit — полное прохождение
2016-06-21 в 12:33, admin, рубрики: pentest, pentestit, pentestit test lab, Блог компании DefconRU, информационная безопасность
Компания Pentestit 20-го мая запустила новую, уже девятую лабораторию для проверки навыков практического тестирования на проникновение.
Лаборатория представляет собой корпоративную сеть, очень похожую на сеть настоящей организации. Благодаря лабораториям Pentestit можно всегда быть в курсе последних уязвимостей и попробовать себя в качестве настоящего пентестера, параллельно обучаясь у профессионалов — тех, кто каждый день занимается тестированием на проникновение в реальных сетях.
К 1-му июня лаборатория была пройдена — все 13 машин и 14 токенов были взяты. Теперь подошло время описать процесс прохождения лаборатории в полном объеме для всех, кто еще не успел пройти лабораторию, кто хотел бы узнать больше об актуальных уязвимостях, или глубже окунуться в мир тестирования на проникновение.
Сразу хочу отметить, что процесс прохождения лаборатории получился довольно трудоемким, а его описание — длинным, но, надеюсь, интересным. Начнем!Читать полностью »
Обзор площадки для тестирования веб-уязвимостей OWASP Top-10 на примере bWAPP
2015-02-14 в 12:35, admin, рубрики: bee-box, OWASP, pentest, Веб-разработка, информационная безопасность, образование в ит, метки: bee-box, OWASPПривет!
В этой статье предлагаю читателю ознакомится с уязвимостями веб-приложений (и не только), по классификации OWASP Top-10, и их эксплуатацией на примере bWAPP.

Kali NetHunter. Мобильная pentest-платформа
2015-02-09 в 11:06, admin, рубрики: kali linux, nethunter, pentest, информационная безопасность 
5 января 2015 года состоялся релиз версии 1.1 Kali NetHunter — платформы для pentest-ов для мобильных устройств Nexus и OnePlus.
Кратко опишу новые возможности и преимущества NetHunter и пошагово расскажу, как установить Kali NetHunter на Nexus 5.
Тем, кому интересно, прошу под кат.
Читать полностью »
WiFi Pineapple Mark V: черный ящик для беспроводного перехвата
2014-12-12 в 13:59, admin, рубрики: information security, pentest, wardriving, wi-fi, Беспроводные технологии, информационная безопасность 
Перед специалистом в области информационной безопасности, в частности пентестером, стоят задачи эффективного решения головоломок по поиску и эксплуатации уязвимостей исследуемых систем. Немаловажным элементом любой работы по тестированию защищенности инфраструктуры заказчика является проверка беспроводных сетей. Значительно повысить эффективность такой проверки помогут специализированные инструменты, уже о пятой итерации одного из которых я сегодня вам расскажу.
Описание устройства
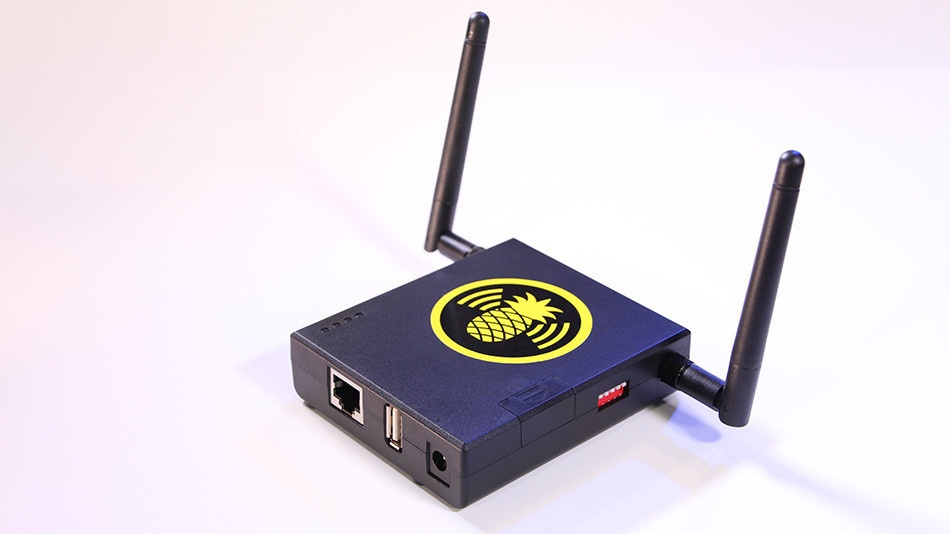
WiFi Pineapple — это продукт предприимчивых американцев, которые заказали у китайцев Wi-Fi роутер с двумя беспроводными интерфейсами и одним проводным, написали под него прошивку на базе OpenWRT и напичкали утилитами для взломаперехвата и анализа трафика.
У устройства 3 сетевых интерфейса (2 беспроводных с возможностью работы в режиме монитора и 1 проводной ), 1 USB порт для флешки3-4G модемаGPS-треккера и слот для microSD карт.
Так же на корпусе устройства есть набор тумблеров, сочетание которых позволяет запускать устройство с пакетом заранее присвоенных выбранному сочетанию команд, что сокращает время предварительной настройки, если задача является типовой и регулярной.Читать полностью »