Любой, кто хоть раз задумывался над вопросом «какой firewall выбрать?», наверняка сталкивался с магическим квадратном Gartner (известное аналитическое агентство).
В конце июня 2017г. вышел очередной отчет по состоянию рынка Unified Threat Management (UTM) — Magic Quadrant for Unified Threat Management (SMB Multifunction Firewalls) и в июле 2017г. Enterprise Firewalls — Magic Quadrant for Enterprise Network Firewalls. Если вам интересно узнать, кто оказался среди лидеров, как изменилась ситуация за последний год и какие тенденции наблюдаются, то добро пожаловать под кат...Читать полностью »
Рубрика «Cisco» - 18
Какой firewall лучше всех? Лидеры среди UTM и Enterprise Firewalls (Gartner 2017)
2017-07-14 в 11:48, admin, рубрики: check point, Cisco, fortinet, huawei, Palo Alto, sonicwall, sophos, Блог компании TS Solution, информационная безопасность, Тестирование IT-системАвтоматизация IP-сети. Часть2 – Мониторинг скорости открытия Веб страниц
2017-07-09 в 10:49, admin, рубрики: Cisco, huawei, IP, juniper, python, python3, wget, визуализация данных, мониторинг сайта, Сетевые технологии Продолжаем серию статей по доступной автоматизации в IP-сети. У каждого из инженеров, работающих с сетью Интернет, так или иначе периодически возникает потребность измерения скорости загрузки Веб странницы. Для этого существует множество инструментов, один из них это утилита wget. Например, для измерения скорости загрузки можно из консоли (Unix/Linux) воспользоваться такой командой:
[root@localhost ~]# wget -E -H -p -Q300K --user-agent=Mozilla --no-cache --no-cookies --delete-after --timeout=15 --tries=2 habrahabr.ru 2>&1 | grep Downloaded

Downloaded: 7 files, 411K in 0.3s (1.22 MB/s)
Следует отметить, что ограничение Q300K достаточное чтобы понять скорость загрузки, особенно если сетевая задержка до сайта более 10мс. При этом результаты скорости будут не очевидны если количество скаченной информации меньше 100K.
Но что, если есть потребность отслеживать скорость загрузки ресурса на постоянной основе? Вопрос можно попробовать решить при помощи небольшого скрипта, системы мониторинга (умеющей запускать скрипты) и гидроизоляционного скотча. Читать полностью »
Анализ CDR Cisco и Asterisk телефонии с помощью Splunk
2017-07-05 в 7:47, admin, рубрики: asterisk, CDR, Cisco, splunk, Блог компании TS Solution, системное администрирование, Стандарты связи, телефонияНа сегодняшний день существует классическая, с точки зрения аналитики, задача — анализ CDR телефонии. В рамках данной статьи мы расскажем о том, как две разные компании решали две совершенно разные задачи. Компания X анализировала CDR Cisco телефонии, а компания Y — CDR Asterisk телефонии. Почему мы пишем об этом в одной статье? Потому что в качестве инструмента для анализа обе компании используют Splunk, о котором мы много писали ранее.
Под катом вы найдете подробное описание задач и их решения с картинками и запросами.
Читать полностью »
Сказ про НеПетю, а точнее не про Петю
2017-06-29 в 23:08, admin, рубрики: Cisco, neytya, Petya, ransomware, WannaCry, Блог компании Cisco, вымогатели, информационная безопасность, шифровальщикЯ не хотел писать заметку про Petya/Nyetya/NePetya и другие названия вредоносного кода, который в начале недели в очередной раз заставил содрогнуться мир по версии многих СМИ. Мое нежелание было продиктовано двумя причинами. Во-первых, именно нас, то есть компанию Cisco и ее подразделение Talos (про него я уже упоминал тут, но, видимо, придется рассказать чуть больше, что это за подразделение), пригласили участвовать в официальном расследовании происходящего в Украине, а писать о результатах следствия до его окончания мы, понятно, что не имеем возможности. Да и после окончания следствия не все его результаты будут опубликованы. Во-вторых, надо признаться, что я не разделяю того ажиотажа вокруг вредоносного кода, названного нами Nyetya, который последние дни только подогревается разными публикациями и заявлениями.
Что в нем такого уникального, что его отличает от других вредоносных программ и от того же WannaCry? Почему никто так много не пишет про Jaff или BitKangoroo, которые распространялись в то же время, что и WannaCry и использовали схожие методы? Почему никто не снимает репортажей и не обсуждает Untukmu, Shifu, Blackshades или тот же Locky, который заразил больше компьютеров чем WannaCry, Petya, Misha и Nyetya вместе взятые? Почему специалисты по ИБ с серьезным лицом обсуждают, кто раньше из них отреверсил “Петю” и кто быстрее всех распространил индикаторы компрометации? Кто-то называет 30 минут, кто-то 37 минут, кто-то “проснулся” только через несколько часов…
XoruX — бесплатный мониторинг виртуальной инфраструктуры, систем хранения и передачи данных
2017-06-09 в 6:10, admin, рубрики: brocade, Cisco, EMC, hitachi, HP, IBM, Lenovo, monitoring, NetApp, SAN, VMware, xorux, Блог компании CBS, виртуализация, системное администрирование, хранилища данных, метки: xoruxПо роду моей деятельности при проведении аудита я часто сталкиваюсь с различными системами мониторинга у наших заказчиков. Помимо хорошо известных Zabbix, Nagios, Cacti и прочих иногда встречаются весьма интересные экземпляры. Сегодня я хотел бы рассказать об одном из таких случаев — бесплатной системе мониторинга виртуальной инфраструктуры от компании XoruX. Упоминания об этой компании и ее продуктах на хабре найдено не было, поэтому я решил исправить эту ситуацию. Заинтересовавшихся прошу под кат.
Читать полностью »
Rapid STP
2017-06-07 в 9:22, admin, рубрики: BPDU, Cisco, MST, PVRST+, RSTP, STP, Блог компании CBS, Сетевые технологии, системное администрирование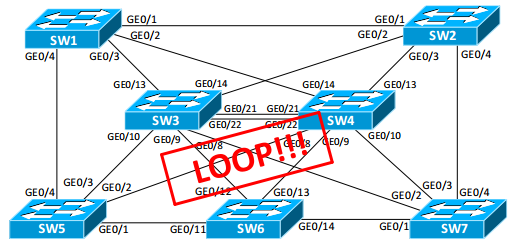
Протоколы семейства STP обычно несильно будоражат умы инженеров. И в большинстве своём на просторах интернета чаще всего сталкиваешься с деталями работы максимум протокола STP. Но время не стоит на месте и классический STP всё реже встречается в работе и в различных материалах вендоров. Возникла идея сделать небольшой обзор ключевых моментов RSTP в виде FAQ. Всем, кому интересен данный вопрос, прошу под кат.Читать полностью »
Мониторинг Linksys SPA8000 через Zabbix
2017-06-06 в 12:16, admin, рубрики: Cisco, cisco spa8000, linksys, monitoring, zabbix, Блог компании BUSINESS INFINITY GROUP, Серверное администрирование, Сетевые технологии, системное администрирование
С чего все начиналось
У части наших клиентов установлены VoIP-шлюзы Linksys (Cisco) SPA8000. Неплохие по-своему железки, несмотря на некоторые странности, например, прибитый гвоздями NAT на slave-портах и странное поведение в некоторых ситуациях. Все хотелось наложить на них свои потные ручонки и замониторить по самое немогу. Но вот беда: мониторинг у них предельно бедный — только web-интерфейс для визуальной оценки творящегося там беспредела да внешний Syslog-сервер, на который не сильно-то много и сыпется: данные о статусе регистрации разве. В общем, неприступная такая железочка, суровая, как монголо-татарское иго. В итоге, было решено применить обходной маневр и схватить противника за… web-интерфейс. Что из этого получилось – читайте дальше.Читать полностью »
Check Point Security CheckUP — R80.10. Часть 3
2017-06-05 в 20:53, admin, рубрики: checkpoint, Cisco, network security, security, viruses, аудит безопасности, Блог компании TS Solution, ИБ, Сетевые технологии, системное администрирование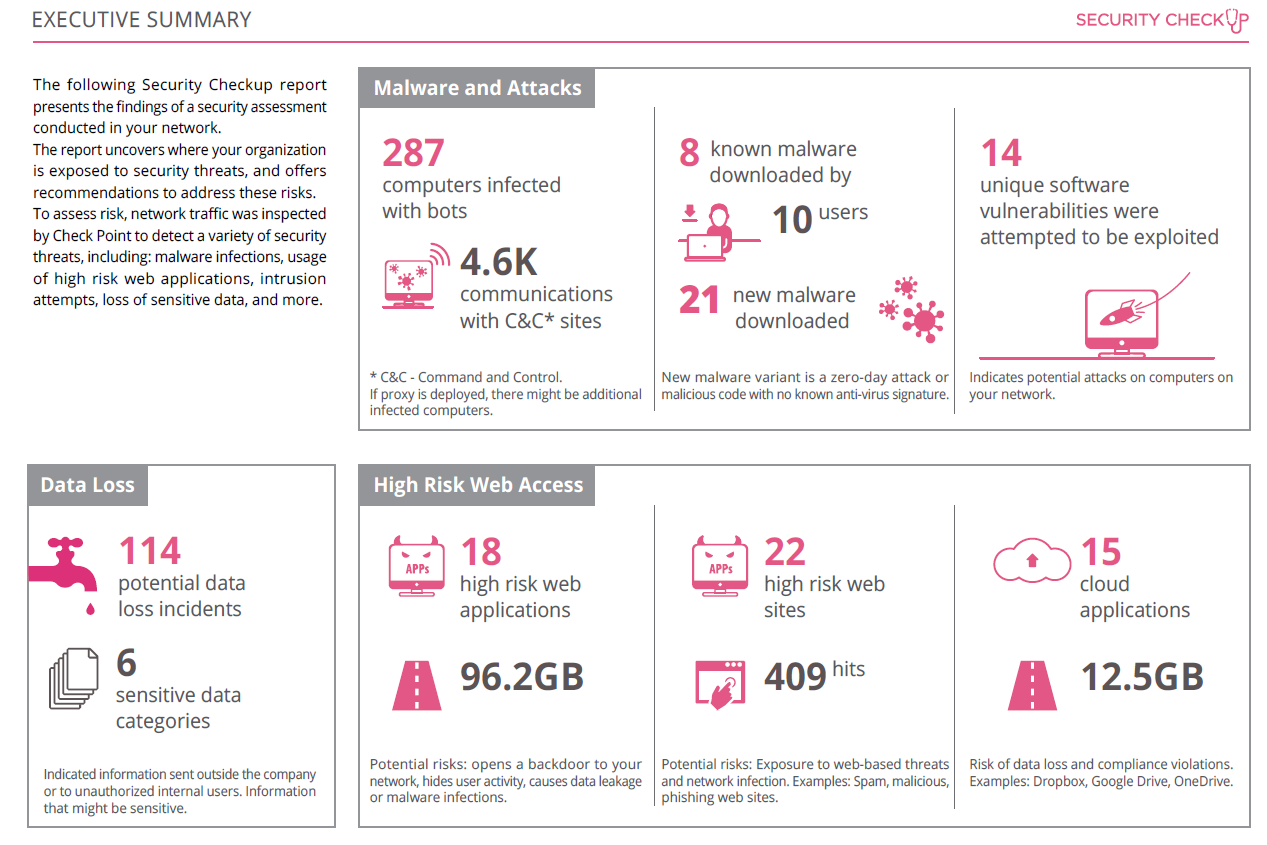
Третья и заключительная часть, касающаяся возможности проведения бесплатного аудита безопасности сети с помощью Check Point Security CheckUP. Если вы пропустили прошлые части:
Закончив установку и инициализацию мы можем приступить к самой настройке. Далее будет следовать большое кол-во картинок. Если же вам лень читать, то можете подписаться на наш YouTube канал, где в скором времени появится видео инструкция по CheckUP.Читать полностью »
Cisco CloudCenter — Any Application. Any Cloud. One Platform
2017-05-29 в 22:12, admin, рубрики: Cisco, cloud, CloudCenter, devops, виртуализация, Сетевые технологии, метки: CloudCenter
— Папа, а из чего состоят облака?
— Линукс сервера в основном…
Всем привет, давно что то не брал я в руки пера… По интересному стечению обстоятельств, я устроился работать в компанию которая сотрудничила с другой компанией, в области облачных технологий. На старой работе нужно было отработать 3 месяца и там еще новый год попался, словом, когда я пришёл уже к ним работать оказалось что: во первых, их продали и они теперь часть совсем не маленькой такой компании (названия умышлено не упоминаю дабы не сочли рекламой), а во вторых, облачная компания которая в девичестве звалась Cliqr (кто то может даже знает их по названию стартапа как osmosix) теперь же оказалась частью Cisco и сменила название на CloudCenter.
Поскольку я ничего не нашел тут про эту платформу, а по работе я только с ней теперь и работаю, я решил вам расказать вкратце что это такое, если будет интерес, смогу в следующий раз рассказать и как готовить :) Начну из далека…
Читать полностью »
Исследование угроз Cisco ACR 2017: изменения по ту сторону баррикад
2017-05-22 в 22:53, admin, рубрики: acr, Cisco, антивирусная защита, Блог компании Cisco, Сетевые технологии, социальные сети, тенденции, угрозыВ компании Cisco есть подразделение Talos, которое занимается широким спектром исследований в области угроз информационной безопасности (последнее исследование WannaCry — тоже их рук дело). В основе Talos лежит множество данных, собираемых по всему миру и анализируемых в круглосуточном режиме:
- 90 миллиардов DNS-запросов ежедневно
- 18,5 миллиардов файлов ежедневно, из которых 1,5 миллиона вредоносных (к слову сказать, Лаборатория Касперского 2 миллиона вредосноных программ детектирует еженедельно)
- 16 миллиардов Web-запросов (URL) ежедневно
- 600 миллиардов сообщений электронной почты ежедневно.