
Как только была ратифицирована первая волна гигабитного Wi-Fi – 802.11ac компания Cisco, как один из участников разработки стандарта, выпустила первые аc-точки доступа. Именно они являются олицетворением Cisco High Density Experience: подходом по построению высокоскоростных Wi-Fi сетей с большой плотностью подключений.
Рубрика «Cisco» - 37
802.11ac точки доступа Cisco: порог гигабитного Wi-Fi пройден
2014-07-03 в 12:59, admin, рубрики: 802.11ac, Cisco, Cisco 2700, Cisco 3700, wi-fi, беспроводные сети, Беспроводные технологии, Блог компании Cisco, точки доступаCisco убрали backdoor из VoIP и Jabber-контроллера
2014-07-03 в 7:08, admin, рубрики: Cisco, ssh, voip, информационная безопасность 
Пару дней назад Cisco выпустила обновление безопасности для Cisco Unified Communications Domain Manager, в котором убрала приватный SSH-ключ root-пользователя.
Да-да, вы все правильно поняли — в прошивке VoIP-контроллера хранился не только публичный ключ аккаунта «support», но и приватный ключ, который можно было извлечь из прошивки и подключиться к любому контроллеру с правами пользователя rootЧитать полностью »
Всё, что вы хотели знать о Ethernet фреймах, но боялись спросить, и не зря
2014-06-26 в 12:18, admin, рубрики: Cisco, ethernet, jumbo frames, mtu, ликбез, Сетевые технологии, системное администрирование, метки: Cisco, ethernet, jumbo frames, mtu, ликбезСтатья получилась довольно объёмная, рассмотренные темы — форматы Ethenet фреймов, границы размеров L3 Payload, эволюция размеров Ethernet заголовков, Jumbo Frame, Baby-Giant, и много чего задето вскользь. Что-то вы уже встречали в обзорной литературе по сетям передачи данных, но со многим, однозначно, не сталкивались, если глубоко не занимались изысканиями.
Начнём с рассмотрения форматов заголовков Ethernet фреймов в очереди их появления на свет.
Форматы Ehternet фреймов.
1) Ethernet II
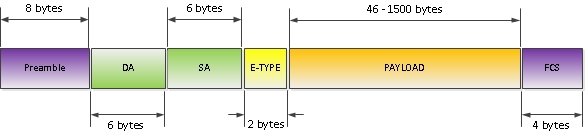
Рис. 1
Читать полностью »
Пишем скрипты для Cisco AXL
2014-06-24 в 7:15, admin, рубрики: Cisco, cucm, ip-телефония, php, soap, wsdl, метки: Cisco, cucm, PHP, soap, wsdl Фирма, в которой я работаю, для IP-телефонии использует в том числе и Cisco Unified Communications Manager (CUCM). В один прекрасный момент мне понадобилось автоматически отслеживать состояние телефонов — а именно, зарегистрированы ли они, находятся ли они в Hunt Group и т.п. Несколько часов усиленного гуглежа, собирание скудной информации по кусочкам, и начали появляться более-менее работоспособные скрипты. Ими я и поделюсь в этой статье. Версия моего CUCM — 7.1.5, IP-адрес предполагается 10.0.0.10. Скрипты будут на PHP, но можно запросто переписать на любой другой язык.
Читать полностью »
Что такое Cisco UCS Director?
2014-06-23 в 12:17, admin, рубрики: Cisco, Cloupia, Блог компании ИТ-ГРАД, виртуализация, ит-инфраструктура, сервер, Софт 
Cisco UCS Director — это программный продукт, который автоматизирует управление разнородной ИТ инфраструктурой центра обработки данных. В этом посте я коротко опишу, для чего этот продукт предназначен и какие задачи решает. Читать полностью »
Всплеск brute-force атак направленный на легко подбираемые доступные для записи snmp community
2014-06-20 в 13:30, admin, рубрики: Cisco, security, snmp, безопасность, информационная безопасность, метки: Cisco, security, snmp, безопасностьДобрый день всем,
По работе столкнулся с интересным всплеском сетевой активности в интернете в последние дни. Работаю я в Cisco TAC, поэтому и статья об этом.
А именно кто-то в интернете запустил глобальное сканирование сетевых устройств на предмет лекго-подбираемых доступных для записи snmp community и при успехе стирает с устройств таблицу роутинга.
Очевидно, это ведет к внезапному прекращению корректной работы устройства (чаще всего это пограничные роутеры) и открытию излишнего количества кейсов в техподдержку.
Конечно же Cisco как всегда рекомендует тщательно следить за snmp, особенно за такой частью как имена community доступных для записи, использовать access list'ы и напоминает что community по дизайну это ни что иное как пароль, и он вообще-то должен быть сложным.
Тем не менее в результате этой атаки выявилось несколько поразительных моментов:
— сам по себе вектор атаки направленный на такой участок дает неограниченные возможности по управлению устройствами при очевидной простоте исполнения
— что еще более ее усугубляет — IOS устройства не логируют изменение конфигурации по SNMP, что ведет к совершенно непонятным причинам проблем. Это поведение будет исправлено и по этому поводу уже заведен баг.
Читать полностью »
Maximum Transmission Unit (MTU). Мифы и рифы
2014-06-19 в 10:46, admin, рубрики: Cisco, ethernet, MPLS, mtu, ликбез, Сетевые технологии, системное администрирование, метки: Cisco, ethernet, MPLS, mtu, ликбезMaximum transmission unit (MTU) это максимальный объём данных, который может быть передан протоколом за одну итерацию. К примеру, Ethernet MTU равняется 1500, что означает, что максимальный объём данных, переносимый Ethernet фреймом не может превышать 1500 байт (без учёта Ethernet заголовка и FCS — Рис. 1).

Рис. 1
Давайте пробежимся с MTU по уровням OSI:
Читать полностью »
Cisco вновь выходит в сегмент защиты персональных компьютеров
2014-06-18 в 17:05, admin, рубрики: amp, apt, Cisco, Блог компании Cisco, вирусы, вредоносный код, информационная безопасность, метки: amp, apt, Cisco, вирусы, вредоносный кодК началу 2000-х годов на рынке защиты персональных компьютеров преобладал сигнатурный подход, заключающийся в обнаружении преимущественно известных угроз, для которых были разработаны соответствующие сигнатуры, которыми и оснащались средства защиты (антивирусы, host-based intrusion detection systems и т.п.). Одной из первых компаний, предложивших для борьбы с неизвестными угрозами применять поведенческие механизмы, стала компания Okena из Массачусетса, которую в 2003-м году приобрела компания Cisco. Продукт Okena StormWatch был переименован в Cisco Security Agent и сетевой гигант стал предлагать своим клиентам не только средства сетевой безопасности — межсетевые экраны Cisco Pix, системы обнаружения атак NetRanger и VPN-шлюзы, но и средства защиты ПК, выйдя на новый для себя рынок.
Однако 11-го июня 2010-го года компания приняла непростое и даже можно сказать неожиданное решение о закрытии данной линейки продуктов. Отчасти это было продиктовано тем, что защита ПК не входила на тот момент в приоритет Cisco, которая была сфокусирована на сетевой безопасности. Среди других причин назывался активный переход на мобильные устройства с их множеством операционных систем, для которых разрабатывать и поддерживать Cisco Security Agent было сложно. Но какой бы ни была истинная причина Cisco Security Agent перестал существовать и компания Cisco на долгие 3 года вновь сосредоточила свои усилия на средствах сетевой безопасности. Пока в 2013-м году, после приобретения мирового лидера в сегменте предотвращения вторжения и средств защиты следующего поколения – компании Sourcefire, у Cisco вновь не появилось решение по защите персональных компьютеров – FireAMP, где аббревиатура AMP означала Advanced Malware Protection. Про это решение я бы и хотел рассказать.
Cisco обновила продуктовую линейку оборудования видеосвязи
2014-06-11 в 8:29, admin, рубрики: Cisco, ip-телефония, telepresence, Блог компании Cisco, вкс, телеприсутствие, метки: Cisco, telepresence, вкс, телеприсутствие Совсем недавно, на Enterprise Connect 2014 во Флориде, Cisco объявила о полном обновлении линейки терминального оборудования видеосвязи. Для тех кто пропустил это событие я подготовил краткий обзор новых продуктов.
Прежде всего 1-е поколение систем MX200 и MX300 вытесняется 2-м поколением этих устройств — MX200G2 и MX300G2. Я думаю, любой кто сравнит характеристики и цену этих систем — сделает выбор в пользу 2-го поколения. Это не говоря о новом дизайне «arctic style» и новом 10 дюймовом сенсорном пульте управления.
Читать полностью »
Обзор новой линейки коммутаторов Cisco Fatalyst
2014-04-01 в 6:40, admin, рубрики: Cisco, Сетевое оборудование, сети, юмор, метки: Cisco, сети, юморБуквально только что была аннонсирована новая серия коммутаторов от одного из крупнейших вендоров — Cisco Systems.
В дополнение к линейкам Nexus и Catalyst будет выпущена новая линейка Cisco Fatalyst, и, соответственно, пересмотрен подход к построению локальных сетей. На смену концепции Borderless Networks приходит новая концепция Hopeless Networks, основная опора в ней — именно на L2, L3 и lvl80 свитчи Fatalyst.
