
Приветствуем наших читателей на страницах блога iCover! Опасную 0-day уязвимость с идентификатором CVE-2016-0728 недавно обнаружили в ядре Linux специалисты израильской security-компании Perception Point. Согласно предоставленной информации, уязвимость создает для злоумышленников потенциальную возможность получить контроль на уровне прав суперпользователя над десятками миллионов локальных ПК и серверов, и не менее, чем над 66% смартфонов и планшетных компьютеров под управлением ОС Android. С учетом того, что общее число только лишь пользователей мобильных устройств на Android превысило 1.4 млрд., то, как считают в лаборатории, уровень распространения CVE-2016-0728 носит глобальный характер. Насколько реальны опасения, мы предлагаем обсудить на Geektimes.
Рубрика «security» - 32
0-day уязвимость на уровне ядра Linux, существующая с 2012 года, обнаружена только сейчас
2016-01-21 в 0:57, admin, рубрики: 0day, android, CVE-2016-0728, exploit, kernel, Perception Point, security, Блог компании iCover.ru, информационная безопасность, планшеты, смартфоны, метки: CVE-2016-0728
В ядре Linux обнаружена опасная 0day уязвимость
2016-01-20 в 10:57, admin, рубрики: 0day, CVE-2016-0728, linux, security, vulnerability, Блог компании ESET NOD32Специалисты израильской security-компании Perception Point сообщили об обнаружении опасной 0day уязвимости в ядре Linux с идентификатором CVE-2016-0728. Уязвимость относится к типу Local Privilege Escalation (LPE) и охватывает все версии и модификации Linux, в которых используется ядро версии 3.8 и выше. Как не трудно догадаться, с ее помощью атакующие могут поднять свои привилегии в системе до максимального уровня root. Эксплойт может быть использован в системе уже после того как атакующие получили к ней удаленный доступ и запустили его на исполнение. Он также может использоваться вредоносными программами для получения в системе максимальных привилегий.
На ядре Linux основана и одна из самых востребованных на сегодняшний день мобильных ОС — Android. Таким образом, те версии Android, которые используют ядро Linux указанных версий также подвержены данной уязвимости. Это относится к версиям Android KitKat (4.4-4.4.4) и выше.
Microsoft заставит перейти на Windows 10 владельцев новых микропроцессоров
2016-01-17 в 18:14, admin, рубрики: security, windows, Блог компании ESET NOD32, информационная безопасностьКомпания анонсировала в своем блоге информацию, согласно которой владельцы компьютеров с микропроцессором современной архитектуры Intel Core Skylake и установленной на них Windows 7 или Windows 8.1 досрочно лишаться возможности получать необходимые обновления. Пользователям таких ОС на микропроцессорах указанной архитектуры предлагается обновиться до Windows 10 в течение 18 месяцев. После июля 2017 г. не перешедшие на эту ОС пользователи будут лишены возможности получать обновления в полном объеме.
Microsoft указывает, что устройства на архитектуре Skylake под управлением Windows 10 работают гораздо эффективнее чем указанные версии Windows. Возможно, это стало одной из причин того, что компания досрочно прекратит их поддержку (т. н. best supported Windows experience) и, таким образом, будет стимулировать пользователей к переходу на новую ОС. После июля 2017 г. критические и прочие обновления для Windows 7 и 8.1 на Skylake будут доставляться только в том случае, если компания сможет обеспечить их «полную совместимость и надежность» с другими архитектурами.
Как я делал камеру с шифрованием фотографий под iOS
2016-01-16 в 19:06, admin, рубрики: iOS, security, разработка мобильных приложений, разработка под iOS Одной из главных «мечт» любого программиста, является создание своего личного проекта и его развитие. Аутсорс, фриланс проекты и т.д. — это стандартный набор для поддержки штанов, и от него сложно отказаться ради собственного проекта и предполагаемого получения денег в будущем(опять этот орнитологический выбор — что лучше синица в небе или воробей в руках). И да, все мы помним, что в Appstore уже есть все.
Читать полностью »
Spring Boot — проблема с безопасностью исполняемых jar файлов запускаемых как init.d сервис
2016-01-15 в 15:23, admin, рубрики: java, security, spring, spring boot, метки: spring bootВ spring boot появилась интересная возможность собрать «исполняемый» jar файл, который также может быть init.d сервисом. То есть достаточно будет прописать символьную ссылку из /etc/init.d/myapp на jar-файл и через update-rc.d настроить автозапуск сервиса. Технически jar файл становится bash-скриптом в конце которого находятся бинарные данные.
Описание данной возможности: docs.spring.io/spring-boot/docs/current/reference/html/deployment-install.html
Изучая скрипт файл, я обнаружил некоторые проблемы с безопасностью.
Читать полностью »
В криптографическом ПО OpenSSH исправлена опасная уязвимость
2016-01-15 в 12:29, admin, рубрики: openssh, security, Блог компании ESET NOD32В свободно распространяемом клиенте протокола SSH (OpenSSH) была исправлена опасная уязвимость с идентификатором CVE-2016-0777. Эта уязвимость относилась к типу Information Disclosure и присутствовала в клиенте OpenSSH версий 5.x, 6.x, и 7.x до версии 7.1p2. Она располагалась в функции resend_bytes файла исходного текста roaming_common.c и позволяла процессу на стороне сервера получить доступ к части памяти клиента с конфиденциальными данными, в том числе, с данными приватных ключей шифрования, которые используются клиентом в процессе организации защищенного подключения.
Уязвимость относится только к клиенту OpenSSH и не имеет отношения к его серверной части. Атакующий, который скомпрометировал легитимный SSH-сервер, может получить в свое распоряжение секретные приватные ключи клиента, используя настройку под названием roaming. Эта настройка по умолчанию активна для клиента и позволяет ему повторно подключиться к серверу после внезапного разрыва соединения, что и используется атакующими для эксплуатации.
Читать полностью »
Опасное видео: как я нашёл уязвимость в видеохостингах и не умер через 7 дней
2016-01-12 в 8:29, admin, рубрики: bugbounty, ffmpeg, open source, security, безопасность, Блог компании Mail.Ru Group, информационная безопасность, Работа с видео 
Всем привет! В сегодняшнем посте я хочу рассказать об одной довольно интересной уязвимости, которую нашёл и зарепортил в bug bounty нескольких крупных компаний, за что получил солидное вознаграждение. Уязвимость заключается в следующем: если сформировать специальный видеофайл и загрузить его на сервер, то:
- можно получить на нём SSRF;
- можно получить local file read;
- если пользователь скачает этот файл, то автоматически будет подвержен уязвимостям, даже если его не откроет: можно будет получить доступ к данным на компьютере пользователя и узнать его имя.
Обезвреживаем бомбу с Radare2
2016-01-08 в 13:35, admin, рубрики: open source, radare2, reverse engineering, security, информационная безопасность, реверс-инжиниринг 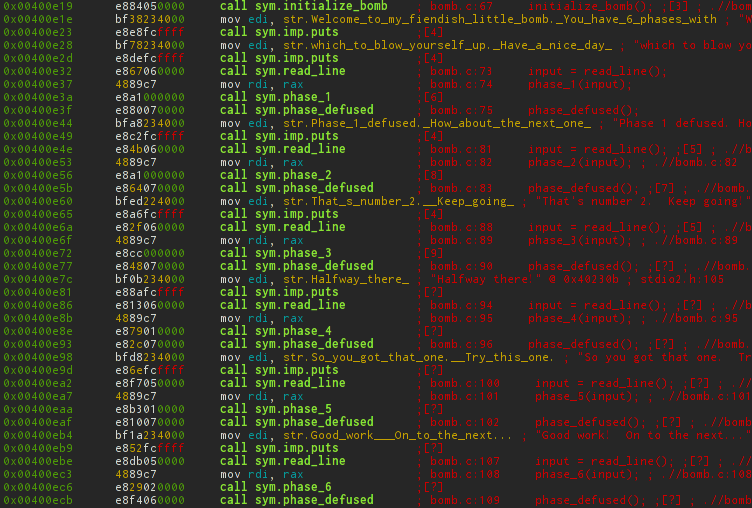
Доброго времени суток, %username%! Сегодня мы отправимся изучать бесчисленные возможности фреймворка для реверсера — radare2. В виде подопытного я взял первую попавшую бомбу, она оказалась с сайта Университета Карнеги Меллон.
Читать полностью »
Google исправила уязвимости в Android
2016-01-05 в 14:21, admin, рубрики: android, security, Блог компании ESET NOD32, информационная безопасностьGoogle выпустила обновление безопасности для Android Nexus Security Bulletin — January 2016, которое закрывает 12 уязвимостей в этой мобильной ОС. Одна из исправленных уязвимостей CVE-2015-6636 (Remote Code Execution Vulnerability in Mediaserver) относится к типу Remote Code Execution (RCE) и позволяет злоумышленникам удаленно исполнить код с повышенными привилегиями в Android с использованием вредоносного мультимедийного файла. Для доставки этого файла может быть использовано MMS-сообщение или фишинговый веб-ресурс для браузера. Еще четыре критические уязвимости относятся к типу Elevation of Privilege (EoP) и позволяют атакующим повысить привилегии своего кода в системе до уровня ядра ОС.
Другие две уязвимости относятся к типу High, одна из них CVE-2015-6641 в компоненте Bluetooth позволяет атакующему подключиться по беспроводному подключению к устройству и получить доступ к личной информации пользователя. Другая уязвимость CVE-2015-6642 типа Information Disclosure в ядре позволяет обойти встроенные механизмы безопасности Android и получить повышенные привилегии в системе.
Злоумышленники нацелили троян BlackEnergy на энергетические компании Украины
2016-01-04 в 12:58, admin, рубрики: blackenergy, Malware, security, Блог компании ESET NOD32, метки: blackenergyВчера мы представили сведения о кибератаках на медийные компании Украины и промышленные объекты, в которых использовался троян BlackEnergy и новый компонент под названием KillDisk. KillDisk использовался для уничтожения файлов на скомпрометированных компьютерах и на выведении таких систем из строя. Кроме обзора возможностей двух этих вредоносных программ, нам удалось получить интересные сведения, которые связывают кибератаки с использованием BlackEnergy с недавними сообщениями в СМИ об успешных взломах энергетических систем на западе Украины, что привело к массовому отключению подачи электроэнергии.
По сообщениям СМИ, 23 декабря 2015 г. около половины жителей Ивано-Франковской области (с населением 1,4 млн.) на Украине остались без света на несколько часов. Новостной портал TSN указывает, что отключение электроэнергии было вызвано «хакерской атакой», в которой использовался «вирус».