Рубрика «уязвимость» - 12

У меня накопилось несколько найденных проблем в различных сервисах Ощадбанка, одного из крупнейших украинских банков.

Вся информация предоставлена исключительно в ознакомительных целях. Я не несу ответственности за любой возможный вред, причиненный материалами этой статьи
уязвимости Ощадбанка

1. Получение ФИО* клиента по номеру телефона

Ощадбанк добавил новую функцию в свой интернет-банкинг «Ощад 24/7» — перевод с карты на карту по номеру телефона: чтобы перевести средства, необязательно знать номер карты получателя.

Ранее я рассмотрел проблемы в реализации данной функции в другом украинском банке — Уязвимость в Альфа-Банк Украина: получение ФИО клиента по номеру телефона.

Здесь уязвимость меньше — на самом деле возможно получение не всего ФИО, а только имени и первой буквы фамилии, но это не отменяет того факта, что теперь можно узнать настоящее имя человека, скрывающегося за анонимным номером телефона (в Украине SIM-карты выдаются без привязки к паспорту).

Т.е. если вас интересует, к примеру, имя звонившего вам человека, а поиск в социальных сетях не даёт результатов, или вы сомневаетесь в их валидности (часто в соцсетях указывают выдуманные ФИО), то с помощью Ощадбанка вы можете попробовать узнать его настоящее имя.

Что за поиск в социальных сетях? Его уже описывали много раз, но, думаю, не лишним будет напомнить «фичу»: если нужно узнать ФИО человека, можно попытаться «восстановить» учётные данные в социальных сетях.

Например, можно нажать «Забыли аккаунт?» на Facebook, ввести желаемый номер телефона и, если человек регистрировался с данным телефоном, то доступны будут следующие данные:
Читать полностью »
Интернет замер в ожидании релиза proof-of-concept эксплоита под названием KRACK (аббревиатура от Key Reinstallation Attacks). Дело в том, что в минувшие выходные стало известно, то сводная группа специалистов готовит скоординированное раскрытие информации о неких критических проблемах WPA2, которые позволяют обойти защиту и прослушивать Wi-Fi-трафик, передаваемый между точкой доступа и компьютером.

Формально исследователи расскажут о найденных ими уязвимостях лишь 1 ноября 2017 года, на конференции ACM CCS. На мероприятии будет представлен доклад, озаглавленный Key Reinstallation Attacks: Forcing Nonce Reuse in WPA2 («Атака на реинсталляцию ключей: принудительное повторное использование nonce в WPA2»).

Читать полностью »

Эта история о том, как я нашел уязвимость в фреймворке Webasyst и, в частности, в ecommerce-движке Shop-Script 7.

Как взломать более 17 000 сайтов за одну ночь - 1

Читать полностью »

Представьте себе сервис (или веб-приложение), который выдаёт вам сообщение вида «пятый символ введённого вами пароля неверный» в ответ на вашу попытку аутентификации. Выглядит абсурдно, не так ли? Предоставляя потенциальному злоумышленнику информацию подобного рода, мы попросту даём ему шанс «сбрутить» (подобрать, методом перебора) пароль от сервиса.

В то же время — это практически то самое событие, которое происходит, когда мы, например, используем наипростейший механизм сравнения строкового типа данных во время сверки паролей или токенов для аутентификации.

Тайминговая атака на Node.js — когда время работает против вас - 1

Сама по себе «тайминговая атака» или «атака по времени» — это нападение на систему по открытому каналу доступа, когда атакующий пытается скомпрометировать систему с помощью анализа времени, затрачиваемого на исполнение алгоритмов. Каждая операция (особенно математическая, будь то сложение, вычитание, возведение в степень и т.д.) требует определённого времени на исполнение, и это время может различаться в зависимости от входных данных. Располагая точными измерениями времени, которое расходуется на эти операции, злоумышленник может восстановить данные, необходимые для входа в систему.
Читать полностью »

Согласно нашим подсчетам, в 72% зараженных сайтов использованы программы скрытого удаленного администрирования — бэкдоры. С их помощью мошенники получают удаленный доступ к вашему сайту, и понятное дело, чем это грозит владельцу: получение и передачи конфиденциальных данных пользователей, запуск вредоносных программ, уничтожения информации и тд.

Распознать и обезвредить. Поиск неортодоксальных бэкдоров - 1
Читать полностью »

image
Привет, GT! Я прочитал пост MikhailNsk, и мой мозг перенес меня в 2016 год, где я случайно наткнулся на проблему с подменой адресов у Яндекс.Почты. Сама угроза заключается в том, что письма, с точки зрения, DMARC и SPF являются полностью валидными. Этому подвержены не только пользователи Почты, но и организации, которые используют в качестве почтовика со своим доменом Яндекс.ПДД и Яндекс.Коннект (для примера, это всем известный и везде рекламируемый «майловский» GeekBrains), а это уже куда серьезнее. Уязвимость на данный момент работает, письмо проходит все проверки и доставляется куда-угодно (включая GMAIL). Реализация и реакция Яндекса под катом.Читать полностью »

Альфа-Банк Украина входит в ТОП-5 по количеству активных карт среди всех украинских банков и имеет довольно неплохой интернет-банкинг My Alfa-Bank.

У них существует функция перевода средств другому клиенту по номеру телефона: чтобы перевести деньги, достаточно указать номер телефона получателя, нет необходимости указывать номер карты.

Длительное время функция p2p-перевода по номеру телефона действовала при соблюдении определенных условий: если у получателя подтверждён телефон и оформлена зарплатная (именно зарплатная) карта в Альфа-Банке Украина.

Не так давно, в конце марта этого года, банк реализовал p2p переводы по номеру телефона в интернет-банкинге My Alfa-Bank уже для всех клиентов банка, а не только для «зарплатников».

Я решил протестировать функцию на предмет получения данных о клиенте по его номеру телефона.

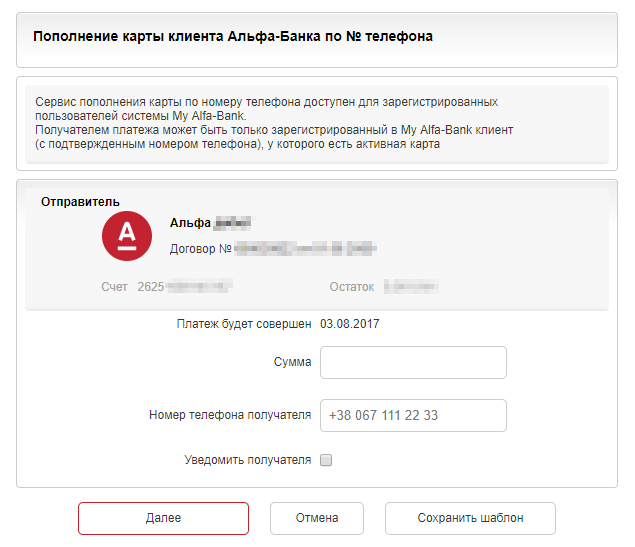
Ввожу сумму и номер телефона родственника, у которого открыт счёт в Альфа-Банке, нажимаю «Далее».
Уязвимость в Альфа-Банк Украина: получение ФИО клиента по номеру телефона - 1
Читать полностью »

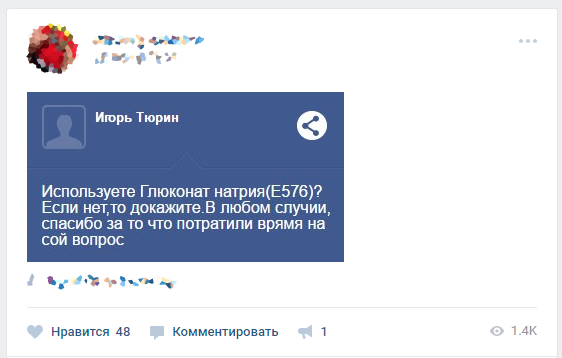
Все началось, когда обычным майским днем я наткнулся на сообщество ВКонтакте, публикующее забавные вопросы людей о продукции Макдоналдс, которые они задавали на некоем сайте. Это выглядело примерно так:

Дефейс ask.mcdonalds.ru - 1

Полистав стену, я заинтересовался и решил посмотреть, что же из себя представляет эта платформа для общения с пользователями — ask.mcdonalds.ru.
Читать полностью »

Предоставляем анализатор PVS-Studio экспертам безопасности - 1Неожиданно для самих себя мы поняли, что можем взаимовыгодно сотрудничать с экспертами в сфере информационной безопасности. Те из них, кто занимается поиском уязвимостей в коде приложений, могут воспользоваться бесплатной версией анализатора PVS-Studio для своих исследований. В свою очередь, если будут найдены уязвимости, наш анализатор приобретёт большую популярность. PVS-Studio может быть использован для исследований проектов, написанных на языке C и C++.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js