
Я расскажу, как устроены руткиты в живую: не в теории, а на уровне того, как они прячутся в ядре, что делают с системными вызовами и почему обычные утилиты их не видят. Плюс разберём, как от них защищаться, какие есть инструменты и как написать простую проверку на C, которая покажет, включён ли Secure Boot.
Рубрика «Secure Boot»
Руткиты изнутри: типы, работа, защита
2026-10-22 в 9:02, admin, рубрики: DFIR, lkm, rkhunter, Secure Boot, Volatility, WinAPI, информационная безопасность, перехват системных вызовов, руткиты, ядро LinuxЖелезный ключ к Secure Boot RK35xx
2026-08-11 в 6:51, admin, рубрики: eMMC, hack, hardware hacking, power glitch, Secure Boot, TOCTOU, vulnerability
Уже несколько лет в Positive LabsЧитать полностью »
Конец Windows 10 — лучший подарок для десктопного Linux
2025-06-23 в 9:02, admin, рубрики: asus, CH341a, Compatibility Support Module, Copilot+ PC, CSM, CSMWrap, Intel Atom X5 8550, microsoft, Microsoft Copilot, npu, rufus, ruvds_статьи, SeaBIOS, Secure Boot, Toughpad FZ-A2, UEFI, Windows 10, windows 11, x86 UEFI BIOS, десктопный Linux, программатор, установка linux
14 октября 2025 года Microsoft перестанет выпускать новые фичи и обновления безопасности для Windows 10. Окончание поддержки самой популярной операционной системы в мире затронет 240 млн компьютеров.
Что Microsoft советует людям после окончания поддержки? Вот что: купить новый компьютер и поставить на него Windows 11 с «копилотом» и меню «Пуск» на React Native, которое при нажатии грузит CPU на 80 %.
То есть старый ПК они предлагают выбросить. Иронично, что 14 октября также отмечается «Международный день электронных отходов».
Спасибо, но нет.
Читать полностью »
Как сделать безопасную загрузку с полностью зашифрованным диском на Linux без загрузчика на UEFI
2024-08-19 в 5:55, admin, рубрики: Debian, devops, EFI, efiboot, open source, Secure Boot, SecureBoot, UEFI, безопасность, загрузчикВсем привет! На связи Алексей Гаврилов, DevOps-инженер компании «Флант». Эта статья предназначена для довольно искушённых пользователей Linux. Я покажу, как устанавливать Debian или его аналоги стандартным установщиком в Secure boot. Эту установку я проверил на AWS ARM64 и в Selectel Cloud. Также конечные скрипты работают на служебном Lenovo ThinkPad T14 и личном L380 Yoga.
Используем Secure Boot в Linux на всю катушку
2016-08-18 в 10:00, admin, рубрики: encryption, FDE, initramfs, kernel, linux, luks, LVM, Secure Boot, Ubuntu, UEFI, Настройка Linux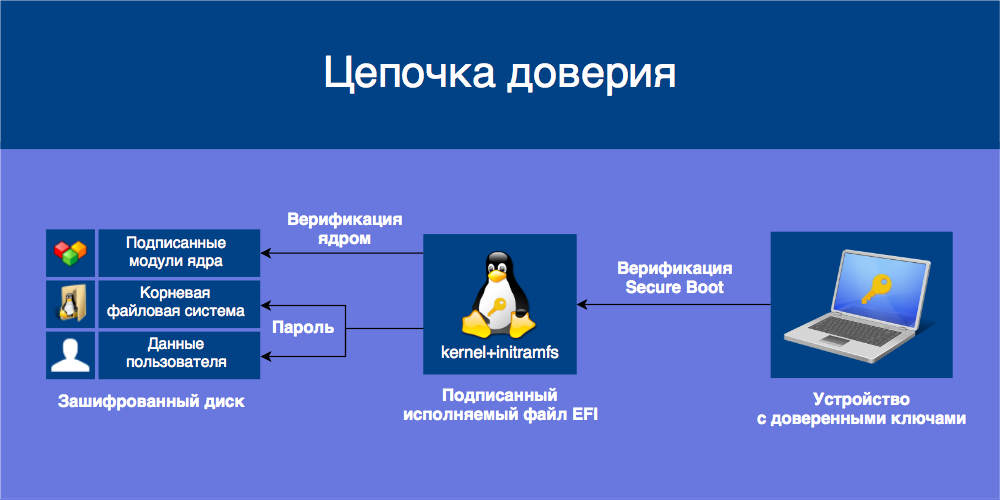
Технология Secure Boot нацелена на предотвращение исполнения недоверенного кода при загрузке операционной системы, то есть защиту от буткитов и атак типа Evil Maid. Устройства с Secure Boot содержат в энергонезависимой памяти базу данных открытых ключей, которыми проверяются подписи загружаемых UEFI-приложений вроде загрузчиков ОС и драйверов. Приложения, подписанные доверенным ключом и с правильной контрольной суммой, допускаются к загрузке, остальные блокируются.
Более подробно о Secure Boot можно узнать из цикла статей от CodeRush.
Чтобы Secure Boot обеспечивал безопасность, подписываемые приложения должны соблюдать некоторый «кодекс чести»: не иметь в себе лазеек для неограниченного доступа к системе и параметрам Secure Boot, а также требовать того же от загружаемых ими приложений. Если подписанное приложение предоставляет возможность недобросовестного использования напрямую или путём загрузки других приложений, оно становится угрозой безопасности всех пользователей, доверяющих этому приложению. Такую угрозу представляют загрузчик shim, подписываемый Microsoft, и загружаемый им GRUB.
Чтобы от этого защититься, мы установим Ubuntu с шифрованием всего диска на базе LUKS и LVM, защитим initramfs от изменений, объединив его с ядром в одно UEFI-приложение, и подпишем его собственными ключами.Читать полностью »
В сеть утек «золотой ключ» Microsoft от Secure Boot
2016-08-11 в 15:16, admin, рубрики: microsoft, Secure Boot, surface rt, UEFI, windows, информационная безопасность, РЕШЕТО
Surface RT, теперь и с разблокированным загрузчиком!
Microsoft случайно выложила свой «золотой ключ», позволяющий хакерам разблокировать защищенные Secure Boot устройства под управлением Windows. Secure Boot — это часть прошивки UEFI, проверяющая цифровые подписи компонентов загрузчика Windows для защиты от постороннего вмешательства.
Читать полностью »
Золотой ключик — неустранимая возможность полного обхода Secure Boot на большинстве Windows-устройств
2016-08-10 в 22:04, admin, рубрики: backdoor, golden keys, Secure Boot, UEFI, Windows RT, золотой ключик, золотой ключик Папы Карло, информационная безопасность, криптография, разработка под windows
Исследователями безопасности MY123 и Slipstream был найдена уязвимость в реализации механизма Secure Boot многих устройств, позволяющая полностью обойти требование наличия надлежащим образом подписанного исполняемого кода для запуска на этих устройствах. Это, в частности, означает, что владельцы планшетов с Windows RT смогут вновь получат возможность устанавливать альтернативную операционную систему. Но так же это означает, что и головной боли у системных администраторов прибавится, ведь уязвимость открывает новые возможности для установки руткитов.
Энтузиасты разместили подробную информацию на специальной страничке, оформленной в стиле демо-сцены.
Microsoft удалила из Windows RT встроенный бэкдор, который позволяет обойти Secure Boot и установить Linux
2016-07-17 в 18:46, admin, рубрики: KB3172727, linux, MS16-094, Secure Boot, windows, Windows RT, информационная безопасность, операционные системы, планшетыБэкдор также присутствует в Windows 8.1, Windows Server 2012, Windows 10 и Windows Server Core

С последним Patch Tuesday 12 июля 2016 года компания Microsoft устранила dev-бэкдор в Windows RT — в версии операционной системы Windows 8.x, портированной на устройства с 32-битными ARMv7. С его помощью разработчики и хакеры могли устанавливать на планшеты операционные системы, не одобренные Microsoft. Например, Android или GNU/Linux.
Бэкдор был внедрён программистами Microsoft на этапе разработки ОС, но после установки свежего обновления планшеты будут окончательно привязаны к Windows RT на аппаратном уровне.
Читать полностью »
Обновление KB3133977 выводит из строя некоторые компьютеры Windows 7 x64
2016-05-06 в 15:47, admin, рубрики: asus, Secure Boot, UEFI, windows, Windows 10, windows 7, Железо, материнская плата, Настольные компьютеры 
Всем известно, какие усилия предпринимает Microsoft, чтобы перевести пользовательскую базу на новую операционную систему Windows 10. Но то, что она сделала сейчас, абсолютно необъяснимо.
Если вкратце: Microsoft внесла небольшое, но совершенно странное изменение в Windows Update на Windows 7, которое выводит из строя компьютеры с материнскими платами Asus. Затем компания Microsoft подтвердила, что с этим апдейтом компьютеры действительно не загружаются, и рекомендовала обновиться на Windows 10.
Читать полностью »
Немного про UEFI и Secure Boot
2013-07-03 в 20:31, admin, рубрики: EFI, linux, Secure Boot, tpm, trusted computing, UEFI, windows, информационная безопасность, метки: EFI, Secure Boot, tpm, trusted computing, UEFIUEFI
UEFI (Unified Extensible Firmware Interface) — замена устаревшему BIOS. Эта спецификация была придумана Intel для Itanium, тогда она еще называлась EFI (Extensible Firmware Interface), а потом была портирована на x86, x64 и ARM. Она разительно отличается от BIOS как самой процедурой загрузки, так и способами взаимодействия с ОС. Если вы купили компьютер в 2010 году и позже, то, вероятнее всего, у вас UEFI.Читать полностью »