
Let’s Encrypt перешагнул важную веху — с 14 марта каждый может получить бесплатный SSL/TLS сертификат вида *.example.com. Пример установленного сертификата:
https://subdomain.baur.im
https://any-text.baur.im
Рубрика «TLS» - 10
Let’s Encrypt начал выдавать wildcard сертификаты
2018-03-15 в 13:00, admin, рубрики: HTTPS, LetsEncrypt, SSL, TLS, wildcard, браузеры, информационная безопасность, Разработка веб-сайтов, системное администрированиеВключаем поддержку TLS v1.3 в Nginx на примере Debian 9
2017-12-23 в 1:01, admin, рубрики: Debian, linux, nginx, TLS, информационная безопасность, Настройка Linux, Серверное администрирование, системное администрированиеВсем доброго времени суток!
Данный пост написан вследствие победы желания докопаться до сути над усталостью, сонливостью, соблазном опрокинуть очередную бутылочку пива пятничным вечером.
Сразу скажу, что ничего супер сложного не раскрываю, всего лишь включение TLS v1.3 в Nginx.
Наверняка на Хабре найдутся те, кто уже 100 раз это делал, поэтому данная статья — больше для новичков или для тех, кто хочет найти готовое решение в виде мануала, не тратя много времени на поиски, как я, например. Вспомнив, что давно не писал на Хабре и поставив статье метку «tutorial», принялся за дело.
Уязвимость из 1998 года снова в строю – встречайте ROBOT
2017-12-13 в 7:17, admin, рубрики: attack, hack, robot, rsa, SSL, TLS, vulnerability, информационная безопасностьНедавнее сканирование сайтов из топ 100 по посещаемости выявило что 27 из них, включая Facebook и PayPal cодержали уязвимость, очень похожую на обнаруженную в 1998 году исследователем Даниэлем Блейхенбахером (Daniel Bleichenbacher) в SSL. Ошибка в алгоритме управляющем ключами RSA позволяла с помощью определенных запросов расшифровать данные, не имея ключа шифрования. Уязвимость в алгоритме не исправили, а внедрили некие обходные пути, которые закрыли уязвимость.
Читать полностью »
TLS 1.2 и новый ГОСТ
2017-11-01 в 10:23, admin, рубрики: IT-стандарты, TK26, TLS, гост, защита канала связи, информационная безопасность, криптография, криптонабор, протокол, Разработка систем передачи данных, сюита
Вниманию читателей предлагается краткий обзор разрабатываемого проекта рекомендаций по стандартизации, определяющего использование российских криптографических алгоритмов в протоколе TLS 1.2 (далее просто проект рекомендаций).
Настройка двусторонней RSA и GOST аутентификации в приложении на JBoss EAP 7
2017-10-13 в 11:17, admin, рубрики: authentication, digital security, etoken, gost2001, JaCarta, jacarta гост, java, jboss, jboss eap, mutual authentication, open source, public key, public key infrastructure, rsa, rsa security, TLS, tls 1.0, tls 1.2, аутентификация, Блог компании «Альфа-Банк», информационная безопасность, криптография, криптопро, криптопровайдер
Здравствуйте!
Безопасности в современной деловой информационной среде отводится одна из первостепенных ролей. Нужно ли говорить, что в Банке, где большая часть продуктов строится на Digital-технологиях, а на кону доверие, спокойствие и благосостояние клиентов, информационная безопасность ставится в авангард.
В этой статье расскажу, как мы в своей деятельности применяем один из инструментов обеспечения информационной безопасности.
Читать полностью »
Padding Oracle Attack: криптография по-прежнему пугает
2017-09-19 в 17:37, admin, рубрики: CBC, cve-2016-2107, lucky 13, man in the middle, mitm, open source, openssl, oracle, padding oracle, poodle, SSL, TLS, vaudenay, Алгоритмы, информационная безопасность, криптография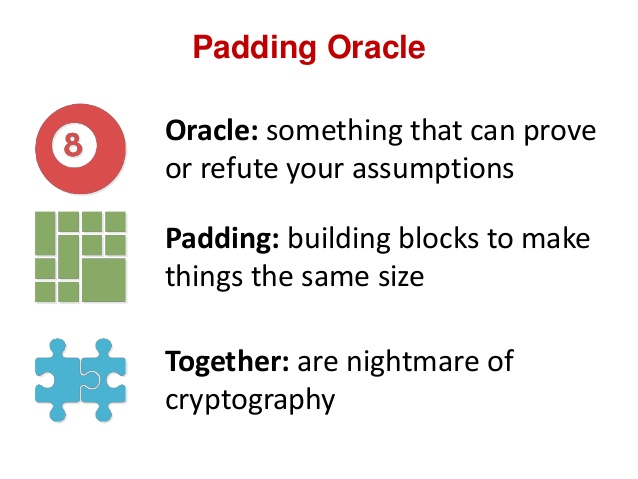
Эту уязвимость чинят уже пятнадцать лет
В хабрапереводе текста четырёхгодовалой давности «Padding Oracle Attack или почему криптография пугает» была подробно описана атака на режим шифрования CBC. В этом режиме каждый очередной блок открытого текста xor-ится с предыдущим блоком шифротекста: в результате каждый блок шифротекста зависит от каждого блока открытого текста, который был обработан к тому моменту.

Чтобы пропустить исходное сообщение (произвольной длины) через CBC-шифр, к нему дописывается MAC (хеш для проверки целостности, обычно 20-байтный SHA-1) и затем padding, чтобы дополнить открытый текст до целого числа блоков (обычно 16-байтных):
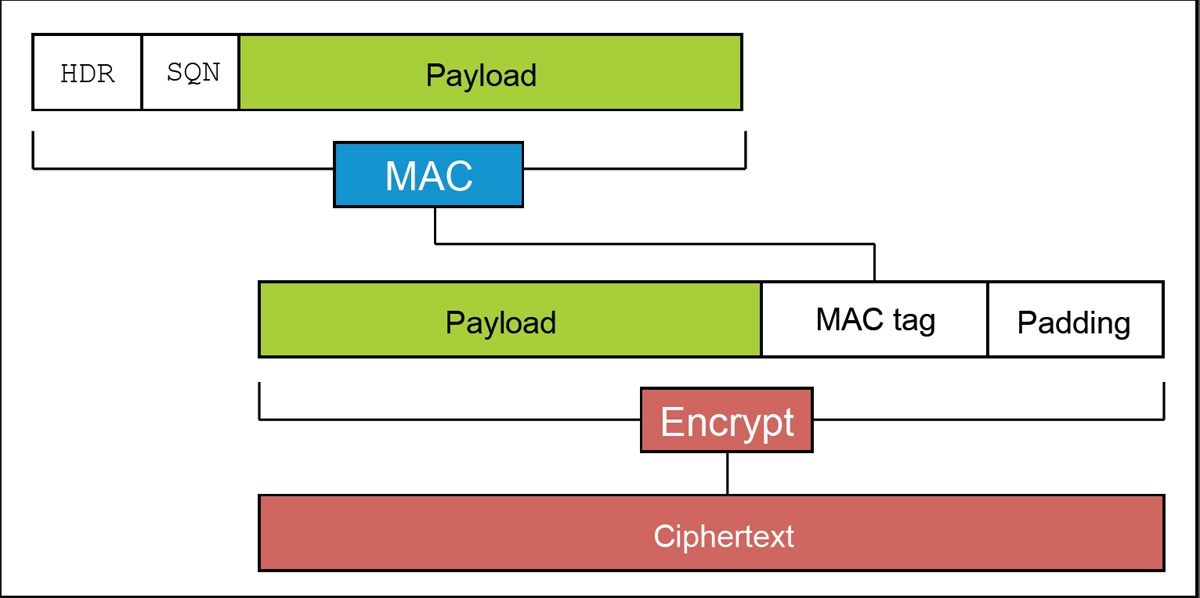
Padding («набивка») состоит из одинаковых байтов, на единицу меньших своей длины: (0) или (1,1) или (2,2,2) или т.п.
Таким образом, получатель шифротекста должен
- расшифровать все его блоки;
- прочитать последний байт последнего блока, чтобы определить длину набивки и, соответственно, позицию MAC в открытом тексте;
- проверить корректность набивки и MAC.
В 2002 г. французский криптограф Серж Воденэ обнаружил в CBC уязвимость к атакам типа «padding oracle»: Читать полностью »
DNS-запись CAA. Зачем нужна и как использовать?
2017-08-30 в 9:20, admin, рубрики: caa, devops, dig, DNS, rfc5070, rfc6844, SSL, TLS, Администрирование доменных имен, системное администрирование, хостингCAA (Certification Authority Authorization) — это новый тип DNS-записи, предназначенный для определения центров сертификации, которым разрешен выпуск SSL/TLS-сертификатов для определенного доменного имени или субдомена.
Каждый центр сертификации, начиная с 8 сентября 2017 года будет обязан строго следовать инструкциям, указанным в CAA-записях доменного имени или субдомена для которого запрашивается выпуск сертификата.
Использование CAA-записи позволит повысить уровень безопасности в сети Интернет и сократить случаи неавторизованного получения сертификатов для сторонних доменных имен.
Я подготовил подробную инструкцию, которая разъясняет возможности CAA-записи и формат ее использования.Читать полностью »
Разбор доклада Артёма Гавриченкова о масштабировании TLS
2017-08-09 в 11:08, admin, рубрики: TLS, Блог компании JUG.ru Group, криптография, презентация, разбор, сертификаты безопасностиСегодняшняя статья посвящена докладу про безопасность. Это рассказ Артёма ximaera Гавриченкова «Масштабируя TLS», который был представлен на Highload++ в ноябре 2016 года:
Слайды можно найти тут.
Disclaimer: про сертификаты и TLS только разбираемое выступление, а не сама статья.
Сюжет
Всегда приятно смотреть, как докладчик находит в какой-то общеупотребительной вещи подводные камни, которые вас, да-да, вот именно вас, запросто могут больно задеть. Это благодатные темы, заходят они обычно на ура. При этом человеку, который глубоко занимается тем, чем обычные люди просто пользуются, всегда есть чем шокировать публику.
Читать полностью »
Полное руководство по переходу с HTTP на HTTPS
2017-07-03 в 20:51, admin, рубрики: aes, Apache, certbot, cpanel, ECC, http, HTTPS, Mozilla SSL Configuration Generator, nginx, openssl, rsa, SSL, TLS, Администрирование доменных имен, Серверное администрирование, сертификат, хостинг, цепочка доверия, шифрованиеВ наше время HTTPS обязателен для каждого веб-сайта: пользователи ищут замочек в адресной строке, когда передают личные данные; Chrome и Firefox недвусмысленно помечают как небезопасные веб-сайты с формами на страницах без HTTPS; это влияет на позиции в поисковой выдаче и оказывает серьёзное влияние на приватность в целом. Кроме того, сейчас имеется несколько вариантов получить бесплатный сертификат, так что переход на HTTPS — всего лишь вопрос желания.
Установка HTTPS может немного пугать неподготовленного пользователя — она требует многих шагов с участием различных сторон, а также специфических знаний криптографии и серверных конфигураций, да и вообще в целом кажется сложной.
В этом руководстве я объясню отдельные компоненты и шаги и ясно изложу каждый этап установки. У вас должно всё пройти гладко, особенно если ваш хостер сам предоставляет сертификаты HTTPS — тогда высока вероятность, что вы быстро и просто всё сделаете не выходя из панели управления.
Сюда включены детальные инструкции для владельцев виртуального хостинга на cPanel, администраторов серверов Apache HTTP и nginx под Linux и Unix, а также Internet Information Server под Windows.
Читать полностью »
Введение в криптографию и шифрование, часть первая. Лекция в Яндексе
2017-04-23 в 12:17, admin, рубрики: aes, arcfour, DES, HTTPS, RC4, salsa20, TLS, Алгоритмы, Блог компании Яндекс, информационная безопасность, криптография, сеть фейстеля, шифр цезаря, шифрование, шифрование данныхЧтобы сходу понимать материалы об инфраструктуре открытых ключей, сетевой безопасности и HTTPS, нужно знать основы криптографической теории. Один из самых быстрых способов изучить их — посмотреть или прочитать лекцию Владимира ivlad Иванова. Владимир — известный специалист по сетям и системам их защиты. Он долгое время работал в Яндексе, был одним из руководителей нашего департамента эксплуатации.
Мы впервые публикуем эту лекцию вместе с расшифровкой. Начнём с первой части. Под катом вы найдёте текст и часть слайдов.