Рубрика «vpn» - 34

Немного о VPN: Краткий обзор программных реализаций - 1

/ фото reynermedia CC

Неделю назад в нашем блоге мы затронули тему хранения данных, а точнее технологий, способных изменить наше с вами представление о дата-центрах. Сегодня мы хотим поговорить о технологиях, имеющих непосредственное отношение к передаче данных.
Читать полностью »

Деанонимизируем пользователей Windows и получаем учетные данные Microsoft и VPN-аккаунтов - 1
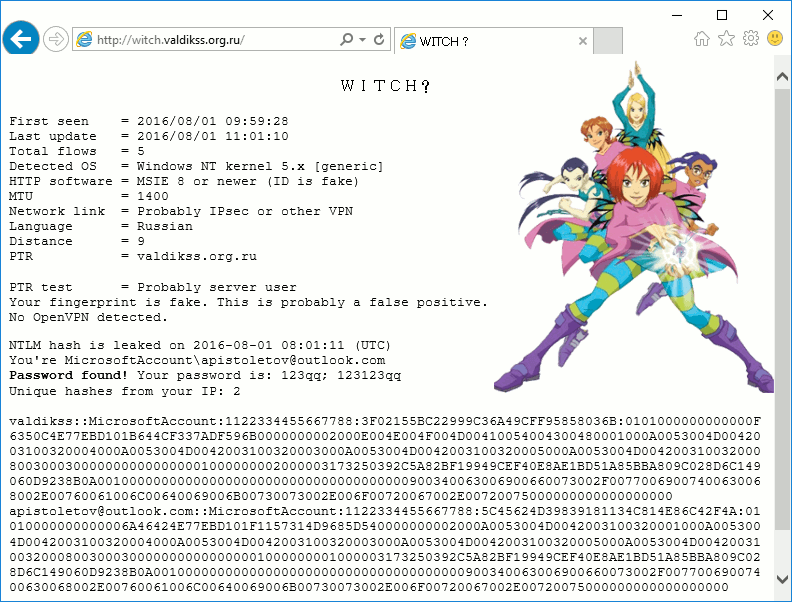
Если вы не видите эту картинку, то данные вашей учетной записи Windows уже скомпрометированы.

Введение

Давным-давно, когда компьютеры были одноядерными и прекрасно работали с 256 МБ RAM, а сети под управлением Windows уже использовались очень широко, ребята из Microsoft подумали, что было бы удобно аутентифицироваться только один раз, при загрузке компьютера, а доступ на внутренние ресурсы происходил бы автоматически, без ввода пароля, и сделали так называемую технологию единого входа (Single Sign-on). Единый вход работает очень просто: когда пользователь пытается получить доступ к какому-либо ресурсу с NTLM-аутентификацией (стандартный способ аутентификации в сетях Windows), ОС сразу передает название домена, имя учетной записи и хеш пароля текущего пользователя, и если под этими данными войти не удалось, показывает диалог ввода имени пользователя и пароля. Шли годы, проблемы с безопасностью реализации технологии единого входа давали о себе знать, одни из которых успешно исправляли, другие исправляли менее успешно, а о третьих почему-то совсем забыли. Так и забыли о проблеме передачи учетных данных для единого входа на SMB-ресурсы (сетевые ресурсы: файлы и папки, принтеры, и т.д.) через интернет, которую можно эксплуатировать во всех современных ОС, включая Windows 10 со всеми последними обновлениями. Об этой особенности работы стека аутентификации вспоминают каждые 1-2 года, последний раз о ней рассказывали на Blackhat US 2015, но Microsoft не спешит что-либо менять.Читать полностью »

Привет, %username%
Дайджест последних достижений в области криптографии. Выпуск первый - 1
Пришло время для свежей пачки криптоновостей, пока они еще не перестали быть новостями. В этом выпуске:

  • Новый рекорд вычисления дискретного логарифма
  • VPN сервер и клиент, использующие Noise протокол
  • Постквантовая криптография в Chrome уже сегодня!
  • Чего вы не знаете о новом E2E шифровании в Facebook
  • RLWE избавляется от R и это идет ему на пользу
  • Comodo хотел поиметь Let`s Encrypt, но сфейлил. А Let`s Encrypt с завтрашнего дня будет поддерживать ddns
  • Появились минимальные требования к реализациям алгоритмов RSA, DSA, DH, устойчивым к side-channel атакам

Предыдущий выпуск тут
Читать полностью »

Private Internet Access‎ объявил своим клиентам, что в России принят «закон Яровой», по которому интернет компании должны хранить интернет трафик на срок до одного года. VPN-сервис сразу же прекратил поддержку своих шлюзов на территории России и больше не будет заниматься в стране бизнесом. Компания даже сегодня (в том числе на русском языке) позиционирует себяЧитать полностью »

image

«Российским правительством был принят новый закон, который предписывает, что каждый провайдер обязан регистрировать весь российский интернет-трафик и хранить эту информацию сроком до года. Мы считаем, что из-за этого закона некоторые из наших российских серверов были захвачены властями РФ без каких-либо предварительных оповещений и в обход надлежащих правовых процедур», — сообщается на странице саппорта провайдера.

Благодаря тому, что компания не хранит логи на серверах, пользовательская информация скомпрометирована не была.
Читать полностью »

Twitter заблокирован в Китае с 2009 года. Не смотря на это у сервиса около 10 млн пользователей в стране. Об этом пишет TechCrunch со ссылкой на анонимного инсайдера.

10 млн — это число, которое используется во внутренней статистике компании. У Twitter нет полной уверенности, откуда заходят пользователи, т.к. большинство китайцев пользуется VPN и другими способами обхода цензуры в сети.

Читать полностью »

В этой статье будет рассказано об одном из вариантов получения переносного решения с Tor, VPN и обфускацией, к которому можно подключить свои мобильные устройства, ПК или ноутбук.
Читать полностью »

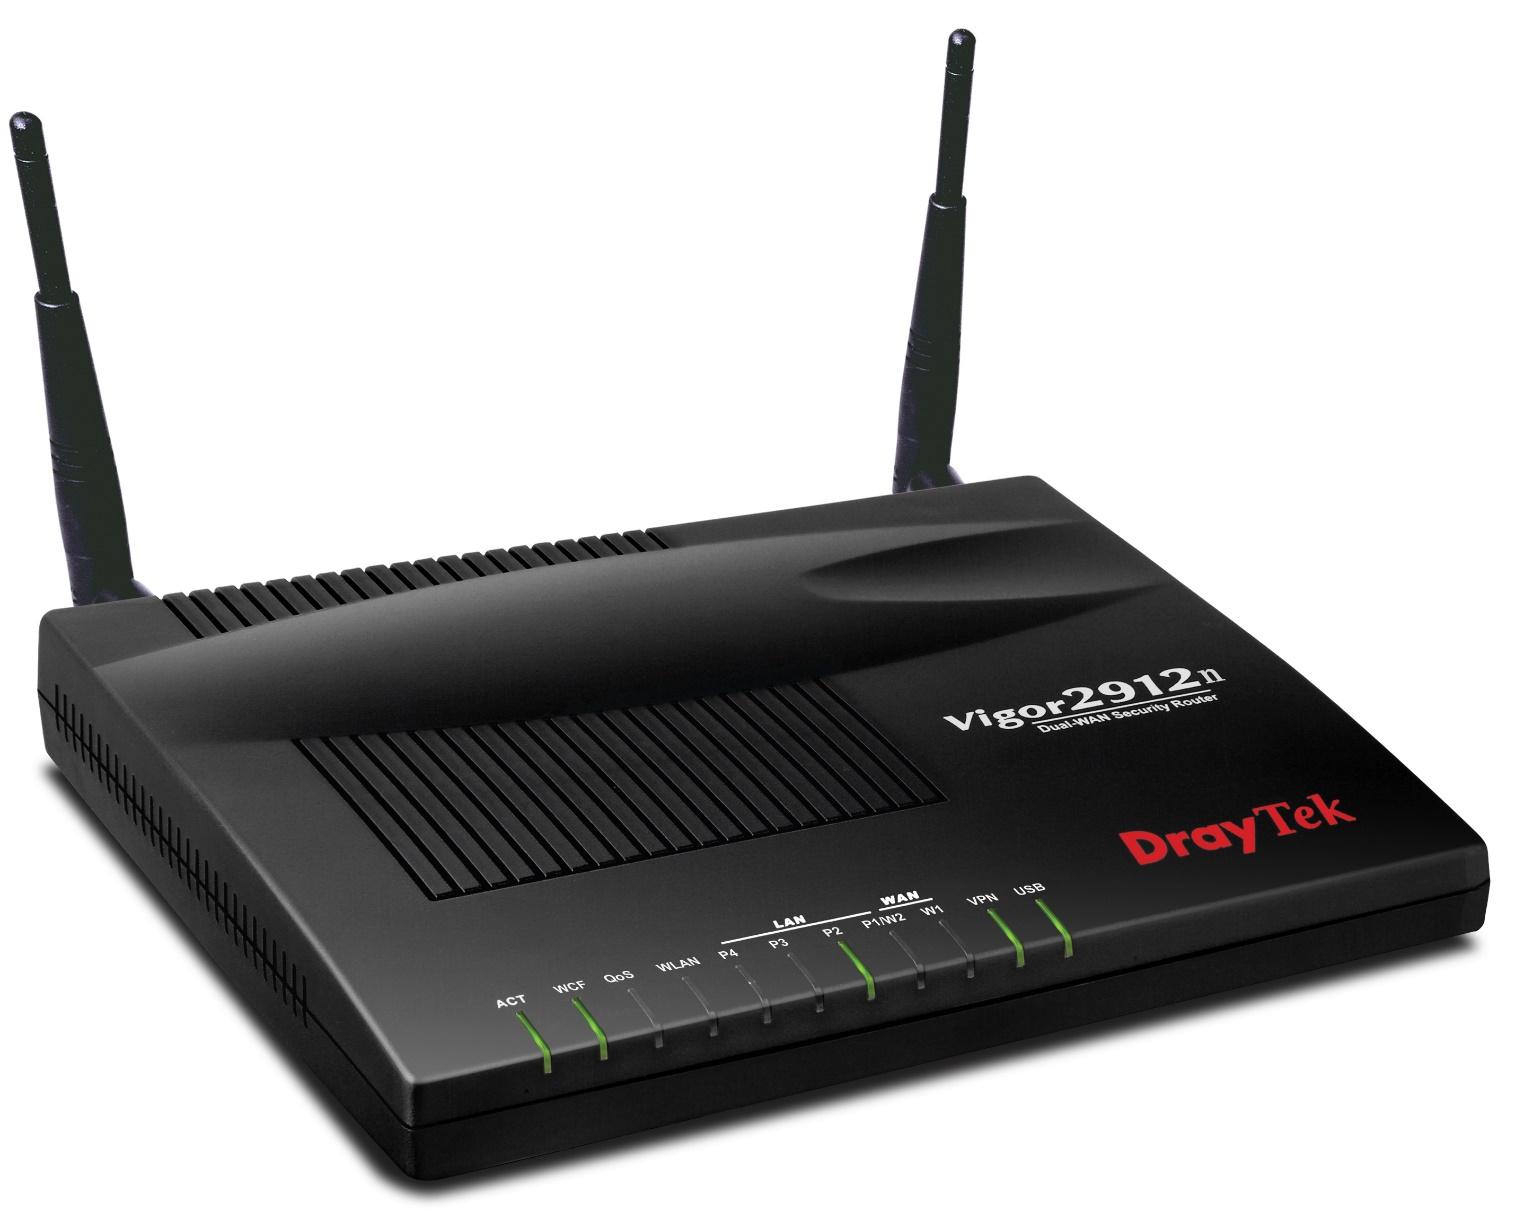
В первой части обзора мы подробно рассмотрели маршрутизатор Draytek серии 2912/2912n с таких сторон как позиционирование устройства на рынке, схему использования маршрутизатора, его ключевые функции и примеры их использования, ознакомились с подробной технической спецификацией устройства, посмотрели комплектацию и внешний вид маршрутизатора, подробно разобрали функции индикаторов и интерфейсов устройства. Всё увиденное нами, однозначно демонстрирует то, что устройство обладает очень широким возможностями, которые могут понадобиться предприятию уровня SMB/SOHO или небольшому филиалу крупной компании и поэтому устройство имеет огромный потенциал для использования в корпоративных сетях. Нагрузочное тестирование показало неплохие результаты, других результатов я не ожидал, ведь устройство далеко не начального уровня, поэтому обязано быть производительным.

image

В данной части обзора мы подробно рассмотрим веб-интерфейс устройства, познакомимся с его особенностям и примеру настройки таких функции и интерфейсов как WAN и LAN, Load-balancing, беспроводная сеть, VPN, сетевой экран, NAT управление пропускной способностью, а также функции USB, диагностики и мониторинга маршрутизатора.
Читать полностью »

Front-door VRF. Ещё один практический пример - 1

Привет habr! Про настройку VPN совместно с VRF на оборудовании Cisco существует много статей в Интернете. Здесь есть неплохая шпаргалка по настройке IPsec VPN в виде крипто-карт и VTI-туннелей совместно с VRF. В этой статье хабра приведён пример DMVPN с VRF. VRF даёт большую гибкость при настройке оборудования и вариантов её использования большое количество. Главное не забывать, что у нас есть такой инструмент. В моей заметке я решил рассмотреть ещё одну интересную задачу из нашей практики, для решения которой также пригодилось использование Front-door VRF для построения IPsec туннелей. Речь пойдёт про построение параллельных VPN-туннелей через разных Интернет-провайдеров и распределение трафика по этим туннелям.Читать полностью »

Сегодня на рынке широко представлены различные модели многофункциональных устройств, которые призваны максимально обеспечить малый или среднего размера офис сетевыми сервисами на базе одного устройства. Но среди них особняком, как и несколько лет назад, стоит продукция Draytek, это связано с тем, что продукция именно этого вендора задала планку простых в настройке, надёжных и функциональных сетевых «комбайнов» для офиса. Серия маршрутизаторов Draytek 2912, о которых пойдёт речь — это золотая середина, которая находится там, где уровень функционала и производительности маршрутизаторов операторского уровня требуется, но обычного домашнего или домашнего+ маршрутизатора, для решения сетевых задач офиса, недостаточно. К тому же, использование одного устройства экономически целесообразнее, чем держать несколько устройство под разные задачи, если они в среднем, являются типовыми, например, маршрутизация, межсетевой экран, VPN-сервер и прочее. Другая ключевая особенность маршрутизаторов Dryatek, которая сделала их популярным во всём мире, это качество и надёжность, которые компания вложила в устройства, начиная с качества материалов корпуса, микросхем и комплектующих и заканчивая качеством встроенного программного обеспечения. Ещё одна особенность маршрутизаторов Draytek– простота настройки и понятный интерфейс, поэтому многим администратором и инженерам нравится работать с Dryatek. Кстати, что касается документации, здесь тоже порядок, кроме официальных руководств, в Интернете и на сайтах Draytek есть множество примеров настройки маршрутизаторов и интеграции их с оборудованием других производителей.

Обзор маршрутизатора Draytek серии 2912. Часть первая - 1


Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js