Рубрика «Firefox» - 16

Почему Firefox никогда не поддерживал видео в h264 на Windows XP, или экскурс в историю

Сначала Mozilla отказывалась поддерживать проприетарный и защищённый патентами формат h264, продвигая использование открытых кодеков, потом, когда стало понятно, что без поддержки h264 в современном вебе никуда, реализовала её при при помощи компонента Windows Media Foundation, отсутствующего в Windows XP. Когда Cisco предоставила открытые и лицензионно чистые кодеки OpenH264, было слишком поздно — никто не хотел переписывать рабочий код, использующий WMF, ради ОС, поддержка производителем которой была окончена, и внедрение OpenH264 ограничили видео по WebRTC.

Но многие (в том числе и я) всё ещё используют эту ОС по разным причинам, и не стоит им отказывать в просмотре видео в h264 в самом лучшем (по моему скромному мнению) браузере Firefox.
Читать полностью »
В этой статье мы рассмотрим разработку расширения для Firefox, с помощью addon sdk, а также разберём ключевые моменты разработки: установка sdk(jpm), инициализация проекта, тестирование, компиляция и публикация нашего расширения на addons.mozila.org, на примере всё того же скриншотера…

image

Должен сразу оговориться, что расширение поддерживается только linux системами и разработана на linux.
Читать полностью »

Firefox пишет много данных на SSD. Как это исправить? - 1

Твердотельные накопители наконец-то стали доступными для большинства пользователей ноутбуков и ПК. У них много достоинств, основным из которых является высокая производительность, но есть и недостатки. К недостаткам стоит отнести меньшую по сравнению с HDD износостойкость (ресурс записи). Правда, у современных твердотельных накопителей срок службы обычно превышает сроки морального устаревания.

Полный потенциал твердотельник раскрывает в качестве системного диска. В этой конфигурации операционная система и установленные на системный диск приложения читают и пишут данные на твердотельный накопитель. Как оказалось, браузер Mozilla Firefox каждый день пишет относительно большой объём данных, чем убивает ресурс SSD.
Читать полностью »

После написания статьи Системные скрипты на php для linux, пишем скриншотер, у меня появилась идея «А почему бы, не написать расширение которое завязать на мой скрипт, с возможностью автоматической выгрузки на яндекс диск.»… Почитав документацию о разработке расширений я решил всё же начать писать.
image

Вот это маленькая кнопочка и скриншот на яндекс диске, результат прототипа расширения, написаного за пару часов. О процессе его создание под катом…
Читать полностью »

Security Week 38: уязвимость в Firefox, взлом Windows через Safe Mode и Tesla через Wifi - 1На ландшафте киберугроз случилась неделя баклажанов странных хаков — появилось сразу несколько исследований, в которых заголовок оказывается несколько круче содержания. Начнем с взлома Tesla (новость): китайские исследователи из компании Tencent показали, как можно удаленно взломать этот суперкар. Здесь бы нужно приложить ссылку на исследование, хотя исследования как такового нет: первооткрыватели ограничились видеороликом, где показано, как удаленно можно включать дворники, открывать багажник, и, увы, отключать панель приборов и даже нажимать на тормоз.

Удаленный перехват управления CAN-шиной — это в любом случае кошмар любого автопроизводителя: если каким-то образом удается проникнуть на этот уровень, дальше злоумышленнику почти ничто не мешает творить зло. Чуть больше деталей об уязвимости раскрыли представители Tesla в интервью Reuters. Для эксплуатации уязвимости нужно соблюсти следующие условия: используется встроенный в мультимедийную систему авто браузер, при подключении к подготовленной точке WiFi. Вряд ли такое возможно во время движения, хотя всякое бывает: при всей серьезности подобных дыр в этот раз Tesla отделалась легким испугом.

Тем более, что апдейт, закрывающий уязвимость, был передан клиентам Tesla по воздуху, и посещать сервис нет необходимости. В контексте безопасности это определенно большое преимущество. С большинством других авто не обошлось бы без массовой отзывной кампании с обязательным заездом на сервис.
Читать полностью »

I. Предыстория

Я много лет использую UltraEdit как редактор на самые разные случаи жизни. Одна из основных причин — быстрая работа с гигабайтными файлами без загрузки их в память. Для программирования на JavaScript он тоже достаточно удобен, вот только с одним существенным недостатком: автодополнение в нём основывается на достаточно бедном, жёстко заданном списке ключевых слов и глобальных переменных, вдобавок отстающем от развития языка. Как-то я задался вопросом, можно ли пополнить этот список полным перечнем всех готовых свойств и методов, какие только можно ввести в контексте Node.js и Web API (браузера). Где бы такой список можно раздобыть? Мне приходили в голову такие варианты:

  1. Готовый перечень, кем-то составляемый и обновляемый для всеобщего пользования, вроде библиотеки globals, но полнее.

  2. Парсинг документации (спецификация ECMAScript, сайты MDN и Node.js и т.п.), вручную или программно.

  3. Получение списка метапрограммированием.

Читать полностью »

Пользователям веб-браузера Tor рекомендуют обновить его как можно скорее - 1Пользователям веб-браузера Tor рекомендуют обновить его как можно скорее до актуальной версии 6.0.5. Новая версия веб-браузера включает в себя исправление серьезной уязвимости Firefox с внутренним идентификатором ESR-45, которая позволяет атакующим, получившим в распоряжение действительный или фальшивый цифровой сертификат TLS для веб-сайта addons.mozilla.org, удаленно устанавливать вредоносное ПО через доставку вредоносного обновления для расширения NoScript.

This release features important security updates to Firefox including the recently disclosed extension update vulnerability. All users should upgrade as soon as possible.

Читать полностью »

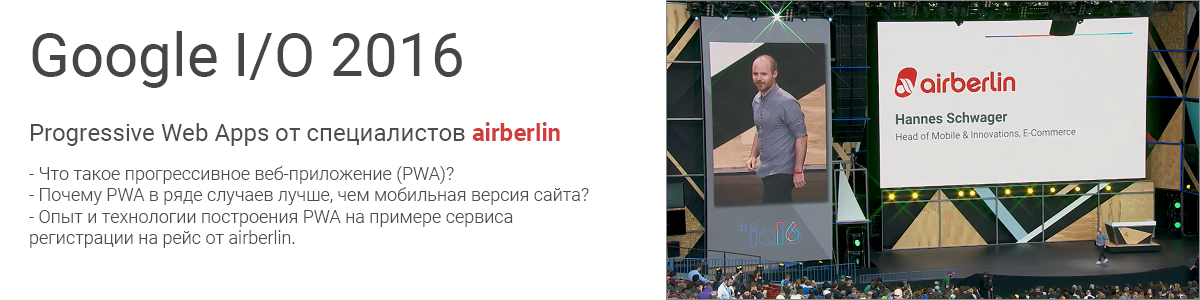
Привет! На прошедшей 18 мая в Калифорнии юбилейной конференции для разработчиков Google I/O было много всего. Серьёзные штуки для Android, монументальные изменения и интеграции в продуктах Firebase, да и просто множество анонсов и классных технологий. Но кое-что ещё мы пока не обсуждали. Речь идёт о Progressive Web App’ах (современных веб-приложенях) — сайтах, написанных так, словно это современные мобильные приложения: удобные, простые, интуитивно понятные и комфортные для использования на сенсорном дислпее.

Поэтому в ближайшие два месяца мы собираемся не только публиковать статьи по теме PWA, но и провести тематическую онлайн конференцию 11 октября — Progressive Web Apps Day. Пока же предлагаем вашему вниманию реальный кейс использования PWA от AirBerlin.

Air Berlin: реализация Progressive Web App - 1
Читать полностью »

На Хабре и Гиктаймсе уже было много написано слов про пароли. В интернете можно встретить много программ и плагинов/аддонов для паролей. Браузеры умеют сохранять пароли. Казалось бы всё уже есть. Но нет, мне не хватало своего велосипеда, потому что все старые велосипеды имеют свои недостатки. Главный недостаток всех программ — это их база данных, которая может легко убиться. И я через это прошел. Самая известная программа KeePass (точнее её форк KeePassX) у меня дважды убивала сама свой файл. Не знаю как сейчас, но два года назад она не умела делать резервную копию базы и если место заканчивалось или падала, или ещё что — файл базы легко становился размером в 0 байт. Единственная программа, которая мне нравилась — это Password Commander, она сама делала резервную копию, но, к сожалению, проект умер и был он только под Масдай.

Люди делятся на тех, кто не делает бэкапы и тех кто уже делает.

2-3 года назад у меня родилась и развилась идея своего велосипеда — генератора паролей. Разумеется идея не новая и её вариации имелись у многих и много раз обсуждались. На Хабре, в статье "Генерация xkcd паролей на PHP" я высказал свою идею ещё в 2014 году и после этого, не спеша начал её реализовать и обкатывать. И вот в середине 2015 у меня появился плагин для браузеров ¡No PASSarán, о котором я и хотел бы рассказать в этом материале.

image

Читать полностью »

В свете последних событий связанных с релизом Mozilla Firefox 48, который навёл шухеру среди части пользователей, в связи с обязательным наличием подписи у расширений, люди столкнувшиеся с этой проблемой встали перед выбором, либо:

  1. не пользоваться неподписанными расширениями (плохой вариант);
  2. использовать небрэндированные сборки;
  3. идти окольными путями, пытаясь отключить проверки любыми способами, некоторые из которых предложены в следующих комментариях:
    https://geektimes.ru/post/279132/#comment_9480372
    https://geektimes.ru/post/279132/#comment_9480382
  4. подписать необходимое расширение самостоятельно.

Как вы уже догадались, здесь пойдёт речь о последнем способе. Если мы не планируем распространять расширения через официальный каталог, то подпись мы можем получить без ручных проверок, т.е. легко и просто.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js