Исследователи из компании Kollective, занимающейся разработкой программно-определяемых сетей доставки контента, провели опрос среди двух сотен американских и британских организаций. Они обнаружили, что почти половине компаний на закрытие известной уязвимости нужен целый месяц. Расскажем, почему так происходит, и что с этим можно сделать.
Рубрика «ИБ» - 9
Исследование: половина компаний патчит уязвимости в течение месяца — почему?
2018-09-15 в 11:13, admin, рубрики: 1cloud, meltdown, spectre, Блог компании 1cloud.ru, ИБ, информационная безопасность, патчи, уязвимости
33 двухюнитовых сервера на 13 ТБ оперативки и 0,6 ПТ распределённого хранилища — почему это минимум для проактивного UBA
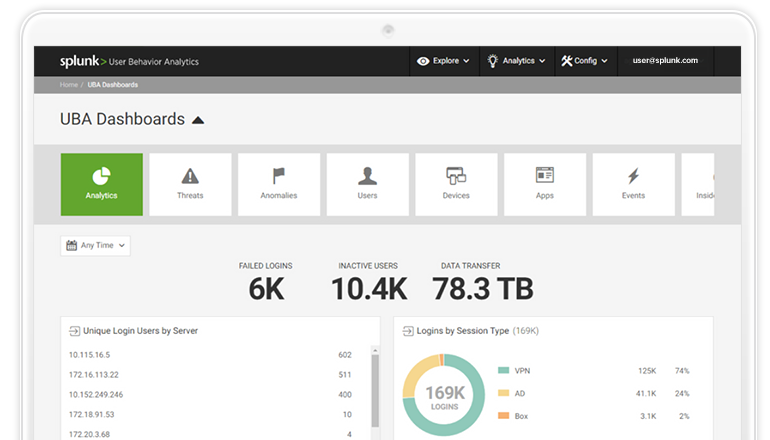
2018-08-16 в 7:17, admin, рубрики: UBA, Блог компании КРОК, ИБ, информационная безопасность, система поведенческого анализаСкриншот собираемых данных:
Современные системы безопасности ОЧЕНЬ прожорливы до ресурсов. Почему? Потому что они считают больше, чем многие продакшн-сервера и системы бизнес-аналитики.
Что они считают? Сейчас объясню. Начнём с простого: условно первое поколение защитных устройств было очень простым — на уровне «пускать» и «не пускать». Например, файерволл пускал трафик по определённым правилам и не пускал трафик по другим. Естественно, для этого особая вычислительная мощность не нужна.
Следующее поколение обзавелось более сложными правилами. Так, появились репутационные системы, которые в зависимости от странных действий пользователей и изменений в бизнес-процессах присваивали им рейтинг надёжности по заранее заданным шаблонам и выставленным вручную порогам срабатывания.
Сейчас системы UBA (User Behavior Analytics) анализируют поведение пользователей, сравнивая их с другими сотрудниками компании, и оценивают логичность и правильность каждого действия сотрудника. Делается это за счёт Data Lake-методов и довольно ресурсоемкой, но автоматизированной обработки алгоритмами машинного обучения — в первую очередь потому, что прописывать все возможные сценарии руками занимает несколько тысяч человеко-дней.
Читать полностью »
Сетевой дайджест: 20 экспертных материалов о протоколах, стандартах и информационной безопасности
2018-07-22 в 11:09, admin, рубрики: vas experts, Блог компании VAS Experts, дайджест, ИБ, Разработка систем связи, Сетевые технологии, файрволВ эту подборку мы включили свежие посты, подготовленные специалистами компании VAS Experts. Главные темы подборки — сетевые протоколы, 5G и информационная безопасность.
Под катом вы также найдете ряд рекомендаций по построению сетей операторов связи.

Специалисты обошли защиту от Spectre в популярных браузерах
2018-07-04 в 18:36, admin, рубрики: CrossOver, intel, javascript, jit, spectre, Блог компании Crossover, браузеры, доступ к кэшу, ИБ, информационная безопасность, Процессоры, эксполит
Группа исследователей из Aleph Security нашла ряд атак, использующих уязвимость Spectre, которые позволяют обойти средства защиты популярных браузеров. В отчете речь идет о Spectre v1 (CVE-2017-5753) — это разновидность уязвимости Spectre, которую можно эксплуатировать через браузер.
Защита от нее была реализована еще до публикации Aleph Security (V8 —
Chome&Chromium, Chrome, Chromium, Firefox, Edge/IE, Safari Webkit), так как исследователи заблаговременно связались с разработчиками. Принципы защиты разнятся от браузера к браузеру, но в основном используются изоляция сайтов (проекты на базе Chromium), снижение точности и добавление большего разброса значений для таймеров performance.now(), и отключение функции SharedArrayBuffer (Firefox, Edge).
Читать полностью »
«Откуда не ждали»: Yahoo оштрафуют на £250k за нарушение старых правил по работе с ПД
2018-06-20 в 21:11, admin, рубрики: 1cloud, gdpr, Блог компании 1cloud.ru, Законодательство в IT, ИБ, информационная безопасность, ПДНа днях Управление британского комиссара по информации оштрафовало Yahoo за несоблюдение «Data Protection Act» от 1998 года. Поводом стала утечка персональных данных 500 тыс. граждан Великобритании, произошедшая в 2014 году. Рассказываем об этой ситуации.

Регулирование: В США обяжут компании уведомлять об утечке ПД в рамках 30 дней
2018-06-17 в 8:59, admin, рубрики: 1cloud, gdpr, Блог компании 1cloud.ru, Законодательство в IT, ИБ, персональные данныеНа днях губернатор штата Колорадо подписал законопроект HB18-1128 под названием «Protections for Consumer Data Privacy». Он обяжет организации уведомлять клиентов и власти штата об «утечках» данных в рамках 30 дней с момента возникновения таких инцидентов. Под катом — наш краткий обзор этого законопроекта с учетом общей ситуации вокруг ввода GDPR.

Как работать с облаком: 30 материалов, практических руководств и советов по теме ПД, ИБ и IaaS
2018-06-03 в 13:36, admin, рубрики: iaas, Блог компании ИТ-ГРАД, виртуализация, дайджест, ИБ, информационная безопасность, ИТ-ГРАД, облачные технологии, Разработка под e-commerceСегодня мы расскажем об особенностях внедрения облачных технологий: разберем правовые вопросы, обсудим реальные кейсы. Об этом мы пишем в нашем корпоративном блоге и на Хабре.

«Крест на EITest»: как ликвидировали самую крупную сеть для распространения вирусов
2018-05-09 в 11:48, admin, рубрики: 1cloud, EITest, Блог компании 1cloud.ru, ботнет, ИБ, информационная безопасностьБотнет EITest состоял из более чем 52 тыс. серверов и киберпреступники использовали его для распространения вредоносов. Специалисты из компаний Abuse.ch, BrillantIT и Proofpoint, занимающихся корпоративной ИБ, сумели осуществить синкхолинг (перенаправление трафика на подставной веб-сервер) управляющей инфраструктуры сети EITest и обезвредить её.
О том, как возник EITest, и как его удалось «прикрыть», расскажем под катом.
Почему расширение ИБ-штата не приводит к повышению безопасности, и что с этим делать
2018-04-22 в 8:35, admin, рубрики: servicenow, Блог компании ИТ-ГРАД, ИБ, информационная безопасность, ИТ-ГРАД, управление персоналомУченые и аналитики ServiceNow провели исследование и установили, что увеличение штата ИБ-специалистов не всегда приводит к повышению защищенности инфраструктуры и сетей компании. Выяснилось, что наиболее важную роль в этом играет автоматизация обновления ПО.
Далее поговорим об исследовании подробнее и приведем советы экспертов по теме.
История ИБ в Китае: начинаем разбираться с законами и регулированием
2018-04-14 в 13:52, admin, рубрики: vas experts, Блог компании VAS Experts, ИБ, информационная безопасность, китайВ 2016 году в Китае представили современную версию национальный стратегии по кибербезопасности. Его основной посыл — использование любых средств для обеспечения суверенитета национального киберпространства. В новой серии статей мы расскажем о том, какие именно инструменты применяет Китай для обеспечения информационной безопасности в стране.
Начнем с общего обзора различных классификаций и законов.