Рубрика «криптография» - 64

Написал программу для автоматического выписывания ssl-сертификатов налету (при первом запросе к домену).
Для начала работы программы её достаточно просто запустить, настраивать не надо совсем (даже домены для сертификатов указывать не надо).

github.com/rekby/lets-proxy/releases/latest

Подробности внутри.
Читать полностью »

imageЭтим постом мы продолжаем цикл обзоров блокчейн-платформ (Часть 1: Waves), которые крайне редко упоминаются и обсуждаются в российских СМИ, однако, широко известны в узких «криптовалютных» кругах и среди энтузиастов.

Во втором материале цикла речь пойдет об open source блокчейн-платформе Lisk, которой к марту этого года за время предварительной продажи монет (ICO) удалось собрать 14 009 BTC и более 80 млн XCR на общую сумму 5,9 млн долларов.

Я решил подробнее ознакомиться с функционалом этой платформы децентрализованных приложений, которая дает разработчикам возможность самостоятельно участвовать в экосистеме проекта. При этом сами разработчики постепенно отказываются от привычного термина dapps в пользу термина «блокчейн-приложения».
Читать полностью »

Квантовые компьютеры и связанные с ними технологии в последнее время становятся все актуальнее. Исследования в этой области не прекращаются вот уже десятилетия, и ряд революционных достижений налицо. Квантовая криптография — одно из них.
© Владимир Красавин «Квантовая криптография»

Данная статья является прологом к циклу статей и переводов по теме Квантовая криптография.

Действительно в последнее время все чаще мы слышим такие понятия как «Квантовый компьютер», «Квантовые вычисления» и конечно же «Квантовая криптография».

И если с первыми двумя понятиями в принципе всё понятно, то «Квантовая криптография» — понятие, которое хоть и имеет точную формулировку, до сих пор остается для большинства людей темным и не совсем понятным этакий Ёжик в тумане.
Читать полностью »

Сегодня речь пойдёт о новом алгоритме блочного шифрования «Кузнечик» из стандарта ГОСТ Р 34.12 2015. В последнее время выходит множество публикаций, посвященных этому стандарту. В них с теоретической точки зрения описываются приведённый алгоритм, изучаются особенности отельных преобразований, а так же предлагаются способы оптимизации, путём включения вставок кода на языке ассемблера.

В данной статье я предлагаю читателю ознакомиться с реализацией данного блочного шифра на языке С++. Стоит отметить, что при написании данной программы не преследовалась цель достичь наибольшей эффективности, а основной задачей было показать, как работает алгоритм. Ознакомиться с описанием алгоритма можно в официальной документации.

Структура программы

Программа состоит из трех частей

  • набор вспомогательных функций и классов — mycrypto.cpp mycrypto.hpp
  • блочный шифр «Кузнечик» — Kuznyechik.cpp Kuznyechik.hpp
  • режим шифрования Cipher Feed Back — modes.hpp

Читать полностью »

Досье на хакера: Борис Флорикик aka Tron, создатель первого Криптофона - 1

Борис Флорикик (8 июня 1972 — 17 октября 1998), известный под псевдонимом Tron, был немецким хакером и фрикером, чья смерть, наступившая при невыясненных обстоятельствах, привела к появлению в немецкой прессе большого количества гипотез из разряда «теорий заговора». Он был также известен благодаря своему дипломному проекту, представлявшему собой одну из первых известных реализаций телефона со встроенным голосовым шифрованием, получившей название «Криптофон».
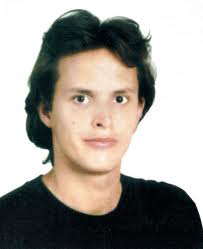
image Флорикик занимался взломом разнообразных систем компьютерной безопасности: известен, в частности, взлом защиты немецких телефонных карт и создание их работоспособных копий. Впоследствии он был приговорён к 15 месяцам заключения за совершённую в 1995 г. кражу телефона-автомата (совершённую им в целях reverse engineering), однако, затем приговор был отменён и заменён испытательным сроком.

Имя Флорикика вновь активно упоминалось в прессе в период с декабря 2005 г. по январь 2006 г., когда его родители и Andy Müller-Maguhn, известный член хакерского общества Chaos Computer Club (CCC), предъявили в Германии судебный иск к фонду «Викимедиа» в связи с тем, что в разделе Википедии на немецком языке было написано настоящее имя хакера. Иск включал требования убрать из статьи в немецкоязычной Википедии имя Флорикика.

Ранние годы

Флорикик вырос в Гропиусштадте, в южном пригороде Берлина. В школе его интересовали технические предметы. После десяти лет он покинул школу и получил профессиональное образование в Берлинском техническом университете по специальности «телекоммуникационная электроника» с квалификацией «информационные технологии». Получив аттестат, он приступил к занятиям по кибернетике в Техническом университете прикладных наук Берлина.
Читать полностью »

Привет! Летом мы подводили внутри итоги прошлого IT-сезона и строили планы на новый год (в Microsoft финансовый год начинается с 1 июля). Одна из таких дискуссий велась вокруг работы с сообществами разработчиков и, в частности, подходов к организации наших собственных конференций.

Школа DevCon: Технологии будущего, 1 ноября (Москва) - 1

По результатам обсуждения мы приняли для себя непростое и, уверен, своевременное решение поменять наш подход к мероприятиям и, особенно, их формату.

Читать полностью »

Транспондер DST40: принцип работы, история появления и взлома, а также немного практики по брутфорсу - 1Давным-давно, ещё в девяностых годах прошлого века, набирающий обороты автомобильный рынок остро нуждался в появлении серьёзных противоугонных систем (далее по тексту — иммобилайзеров). Для автоугонщиков в те времена не было особых препятствий, мешавших завести двигатель механической копией ключа или даже совсем без ключа — простым замыканием проводов. Нужны были иммобилайзеры, способные значительно затруднить процесс старта двигателя и дальнейшего угона автомобиля без родного ключа зажигания.

Вот тогда и появилась на свет идея создания компактного радиомодуля (далее по тексту — транспондера), встраиваемого прямо в ключ зажигания автомобиля. В автомобиль же устанавливался иммобилайзер, общающийся с транспондером по радиоканалу. Иммобилайзер посылал в транспондер запрос, а транспондер отвечал неким кодом, без получения которого иммобилайзер не позволял запустить двигатель. Однако поначалу транспондеры всё равно были довольно примитивными, сравнительно легко клонируемыми устройствами. Достаточно было наличие радиоперехватчика и светлой головы на плечах, чтобы разобраться в алгоритме обмена и сымитировать ответ транспондера. Требовалось кардинальное изменение алгоритма общения иммобилайзера с транспондером.

Сегодня я расскажу вам про историю появления и последующего взлома одного из таких алгоритмов, а также поведаю о практических тонкостях процесса брутфорса секретного ключа шифрования.

Далее по тексту все картинки будут кликабельными, чтобы при желании их можно было детально рассмотреть.
Читать полностью »

Специальные простые числа помогают пассивно прослушать протокол обмена ключами Диффи-Хеллмана - 1
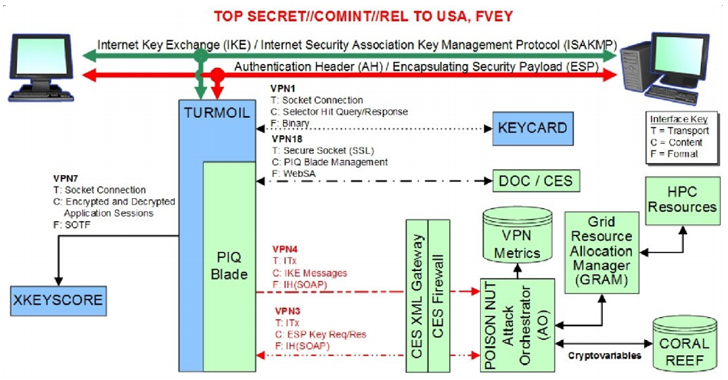
Слайд из презентации АНБ

В 2013 году благодаря Эдварду Сноудену в СМИ попали документы АНБ. Среди них — замыленный слайд из презентации, который указывал на возможности АНБ по расшифровке трафика VPN. У АНБ не было причин врать в засекреченной презентации, так что специалисты восприняли эту информацию как свидетельство наличия некоей фундаментальной уязвимости в современных системах криптографии с открытым ключом.
Читать полностью »

На Хабре уже как минимум дважды упоминался новый отечественный стандарт блочного шифрования ГОСТ Р 34.12 2015 «Кузнечик», ru_crypt в своем посте рассмотрел основные механизмы и преобразования нового стандарта, а sebastian_mg занимался пошаговой трассировкой базового преобразования. Но многие вопросы остались без ответа. Насколько быстр новый ГОСТ? Можно ли его оптимизировать, эффективно реализовать, ускорить аппаратно?

GOST R 34.12 2015 with SSE2

Читать полностью »

Генерируем псевдослучайные ID а-ля Youtube - 1
Привет, %username%!
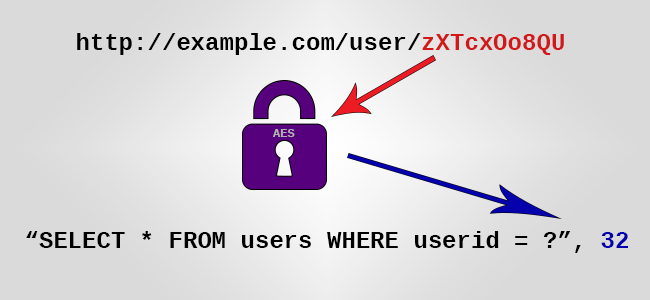
Бывает необходимо генерировать ID не подряд, причем чтобы они гарантированно не повторялись. На youtube это используется для того, чтобы вы не могли брутфорсом получить все новые и старые видосики, так же это не редкость на разных файлообменниках и вообще везде где нужно предотвратить или хотя бы затруднить возможность прямого перебора значений.

К примеру, в системе moodle, которая использовалась у нас в универе для тестирования студентов, ID ответов были инкрементными и сквозными на всю базу. Логично предположить, что правильным ответом был тот, что с наименьшим ID в пределах вопроса. В общем, проблем с тестами у нас не было. Потом они перешли на GUID, но я к тому моменту уже выпустился, хехе.

Давайте рассмотрим несколько способов генерации таких ограниченных по длине последовательностей от самых простых до криптографически стойких.

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js