
Группа инженеров предложила заменить корневые DNS-серверы peer-to-peer сетью на базе блокчейна. Рассказываем, что об этой инициативе думает ИТ-сообщество.
Рубрика «SSL» - 4
Кто предложил децентрализовать корневую зону DNS
2019-10-19 в 17:11, admin, рубрики: 1cloud, DNS, IT-стандарты, SSL, Блог компании 1cloud.ru, Разработка веб-сайтов
Форум CA-B проголосовал против сокращения срока действия SSL-сертификатов до 397 дней
2019-09-15 в 17:00, admin, рубрики: ca, CA/Browser Forum, CABF, chrome, ev, Google, HTTPS, IT-стандарты, SSL, TLS, Администрирование доменных имен, Блог компании GlobalSign, браузеры, Серверное администрирование, сертификаты26 июля 2019 года компания Google выступила с предложением уменьшить максимальный срок действия серверных сертификатов SSL/TLS с нынешних 825 дней до 397 дней (около 13 месяцев), то есть примерно вдвое. Google считает, что только полная автоматизация действий с сертификатами позволит избавиться от нынешних проблем с безопасностью, которые часто объясняются человеческим фактором. Поэтому в идеале нужно стремиться к автоматизированной выдаче короткоживущих сертификатов.
Вопрос поставили на голосование в организации CA/Browser Forum (CABF), которая устанавливает требования к SSL/TLS-сертификатам, в том числе к максимальному сроку действия.
И вот 10 сентября объявлены результаты: члены консорциума проголосовали против предложения.
Читать полностью »
Let’s Encrypt обслуживает почти 30% доменов
2019-09-09 в 7:41, admin, рубрики: Let's Encrypt, SSL, TLS, информационная безопасность, криптография, Разработка веб-сайтов, тысячелетний сертификатПо-прежнему в ходу RC4/3DES/TLS 1.0 и сертификаты на сотни лет. Анализ сотен миллионов SSL-рукопожатий
Если посмотреть на набор данных с 350 млн SSL-соединений, сразу возникает вопросов:
- кто выдал эти сертификаты
- какая там криптография
- каково их время жизни
Криптографические атаки: объяснение для смятённых умов
2019-08-04 в 13:41, admin, рубрики: CBC, CRIME, csrf, DROWN, freak, Logjam, poodle, rsa, SSL, TLS, Алгоритмы, атака Воденэ, атака Келси, атака оракула, брутфорс, Иллюзия обмана, информационная безопасность, криптография, предвычисления, Серверное администрирование, социальная инженерия, Тестирование веб-сервисовПри слове «криптография» некоторые вспоминают свой пароль WiFi, зелёный замочек рядом с адресом любимого сайта и то, как трудно залезть в чужую почту. Другие вспоминают череду уязвимостей последних лет с говорящими аббревиатурами (DROWN, FREAK, POODLE...), стильными логотипами и предупреждением срочно обновить браузер.
Криптография охватывает всё это, но суть в ином. Суть в тонкой грани между простым и сложным. Некоторые вещи просто сделать, но сложно вернуть обратно: например, разбить яйцо. Другие вещи легко сделать, но трудно вернуть обратно, когда отсутствует маленькая важная решающая часть: например, открыть запертую дверь, когда «решающая часть» является ключом. Криптография изучает эти ситуации и способы их практического использования.
За последние годы коллекция криптографических атак превратилась в зоопарк кричащих логотипов, набитых формулами научных статей и породила общее мрачное ощущение, что всё сломано. Но на самом деле многие из атак основаны на нескольких общих принципах, а бесконечные страницы формул часто сводятся к простым для понимания идеям.
Читать полностью »
Авторизация в Apple Pay для самых маленьких
2019-07-16 в 14:39, admin, рубрики: Apple Pay, Apple Pay Merchant, cms, curl, openssl, php, SSL, TLS, Two-Way TLS, интернет-магазин, интернет-маркетинг
Внимание будет уделено конкретному моменту — это получения криптограммы со стороны Apple после того как покупатель прошёл TouchID или FaceID. Языком на бэкенде будет PHP.
Меня зовут Александр, я младший PHP-программист компании Moguta, и мне пришлось столкнуться на своем пути с интеграцией Apple Pay в нашу Moguta.CMS. Сегодня я расскажу как авторизовать себя через Apple Pay для проведения оплаты без вникания в матчасть защищенных соединений и сертификатов, так как мне в начале своего пути не хватало такого материала.
Как настроить HTTPS — поможет SSL Configuration Generator
2019-07-06 в 11:09, admin, рубрики: 1cloud, Firefox Monitor, HTTPS, mozilla, Mozilla Observatory, SSL, Блог компании 1cloud.ru, Разработка веб-сайтовРассказываем об инструменте для конфигурации SSL, который разработали в Mozilla.
Под катом — о его возможностях и других утилитах для настройки сайтов.
Есть мнение: технология DANE для браузеров провалилась
2019-06-01 в 18:26, admin, рубрики: 1cloud, DANE, IT-стандарты, SSL, Блог компании 1cloud.ru, браузерыГоворим о том, что собой представляет технология DANE для аутентификации доменных имен по DNS и почему она не получила широкого распространения в браузерах.
Потенциальные атаки на HTTPS и как от них защититься
2019-04-28 в 14:07, admin, рубрики: 1cloud, beast, DROWN, Heartbleed, HTTPS, poodle, SSL, TLS, Блог компании 1cloud.ru, информационная безопасностьПоловина сайтов использует HTTPS, и их число стабильно увеличивается. Протокол сокращает риск перехвата трафика, но не исключает попытки атак как таковые. О некоторых их них — POODLE, BEAST, DROWN и других — и способах защиты, мы расскажем в нашем материале.
Debian + Postfix + Dovecot + Multidomain + SSL + IPv6 + OpenVPN + Multi-interfaces + SpamAssassin-learn + Bind
2019-04-06 в 21:51, admin, рубрики: Debian, devops, dkim, DNS, dovecot, iptables, IPv6, openvpn, postfix, rdns, roundcube, route, spamassassin, spf, SSL, Настройка Linux, Системы обмена сообщениямиДанная статья о том как настроить современный почтовый сервер.
Postfix + Dovecot. SPF + DKIM + rDNS. С IPv6. С шифрованием TSL.
С поддержкой нескольких доменов — часть с настоящим SSL сертификатом.
С антиспам-защитой и высоким антиспам-рейтингом у других почтовых серверов.
С поддержкой нескольких физических интерфейсов.
С OpenVPN, подключение к которому через IPv4, и которое даёт IPv6.
Если вы не хотите изучать эти все технологии, но хотите настроить такой сервер — тогда эта статья для вас.
В статье отсутствуют попытки пояснить каждую деталь. Пояснение идёт к тому, что настроено не стандартно или важно с точки зрения потребителя.
Читать полностью »
HTTPS не всегда такой безопасный, как кажется. Уязвимости найдены у 5,5% сайтов HTTPS
2019-04-04 в 8:24, admin, рубрики: beast, BREACH, CRIME, Heartbleed, HTTPS, poodle, SSL, TLS, Блог компании GlobalSign, информационная безопасность, криптография, Разработка веб-сайтов, Серверное администрирование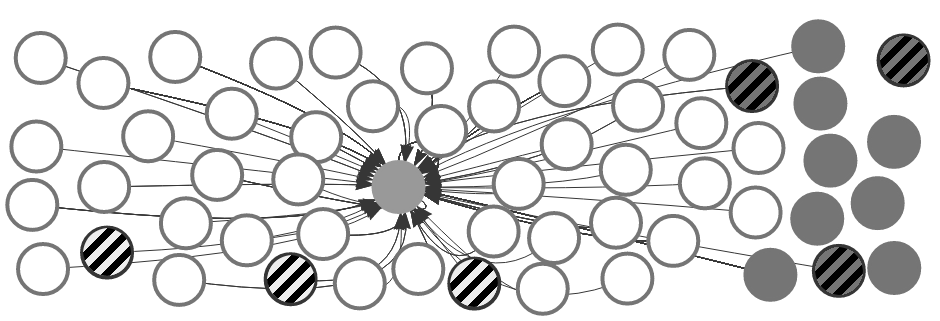
Один из топовых сайтов Alexa (центральный кружок), защищённый HTTPS, с поддоменами (серым) и зависимостями (белым), среди которых есть уязвимые (штриховая заливка)
В наше время значок защищённого соединения HTTPS стал стандартным и даже необходимым атрибутом любого серьёзного сайта. Если сертификат отсутствует, почти все последние браузеры показывают предупреждение, что соединение с сайтом «не защищено» и не рекомендуют передавать на него конфиденциальную информацию.
Но оказывается, что наличие «замочка» в адресной строке не всегда гарантирует защиту. Проверка 10 000 ведущих сайтов из рейтинга Alexa показала: многие из них подвержены критическим уязвимостям протоколов SSL/TLS, обычно через поддомены или зависимости. По словам авторов исследования, сложность современных веб-приложений многократно увеличивает поверхность атаки.
Читать полностью »