
Всем привет! Меня зовут Дмитрий Смирнов, я разработчик из ISPsystem и это именно я в ответе за появление в панели ISPmanager 5 интеграции с Let’s Encrypt. Расскажу, как проходила разработка плагина, как он менялся и как пришел в теперешнее состояние. Из текста узнаете, как формировать JWS и JWK из rsa-ключей и получать Let’s Encrypt сертификат для ACME v01. Если интересно, добро пожаловать под кат.
Рубрика «SSL» - 7
Формирование JWS и JWK из rsa-ключей на примере интеграции Let’s Encrypt и ISPmanager
2018-04-26 в 9:34, admin, рубрики: ispmanager, ISPsystem, JWK, JWS, SSL, Блог компании ISPsystem, информационная безопасность, криптография, Программирование, Разработка под Linux
Правильные ответы по криптографии: 2018 год
2018-04-16 в 8:44, admin, рубрики: AEAD, aes, AKE, argon2, bcrypt, beast, blowfish, bouncycastle, CBC, chacha20, CRIME, Curve25519, DROWN, ECDHE-TLS, Ed25519, freak, hmac, HSM, KCI, KMAC, KMS, libsodium, Logjam, lucky13, mac, md5, MD6, NaCl, openssl, padding oracle, pbkdf2, Poly1305, poodle, RC4, scrypt, sha-1, SHA-2, SHA-3, sha256, SSL, Tarsnap, TLS, XSalsa20, Блог компании GlobalSign, ГСЧ, Диффи — Хеллман, информационная безопасность, криптография, нонсы, Разработка веб-сайтов, эллиптические кривыеВ литературе и самых сложных современных системах есть «лучшие» ответы на многие вопросы. Если вы разрабатываете встроенные приложения, то предлагают использовать STROBE и модный современный криптографический стек для аутентификации полностью из одиночных SHA-3-подобных функций губки. Советуют использовать NOISE для разработки безопасного транспортного протокола с формированием общего ключа аутентификации (AKE). Говоря об AKE, есть около 30 различных парольных AKE на выбор.
Но если вы разработчик, а не криптограф, то не должны делать ничего такого. Следует придерживаться простых и обычных решений, которые легко поддаются анализу — «скучных», как говорят люди из Google TLS.
Читать полностью »
Docker-образы с поддержкой ГОСТ-сертификатов в openssl, curl, php, nginx
2018-04-15 в 9:43, admin, рубрики: curl, docker, gost-engine, nginx, open source, openssl, php, SSL, TLS, гост, гост 34.10-2001, ГОСТ 34.10-2012, ГОСТ 34.11-2012В этой статье я расскажу о том, как я решал задачу об интеграции в тестовом режиме с сервисами, которые работают с использованием алгоритмов, определенных ГОСТ Р 34.10-2001 (устарел) и ГОСТ Р 34.10-2012. Приведу примеры некоторых проблем, с которыми столкнулся при решении задачи, дам ссылки на готовое решение и покажу несколько примеров их использования.
DEFCON 23. «Let’sEncrypt: чеканка бесплатных сертификатов шифрования для Интернет». Ян Жу, Питер Эккерсли, Джеймс Кастен
2018-03-31 в 20:39, admin, рубрики: hpkp, HSTS, SSL, TLS, TOFU, Блог компании ua-hosting.company, Зашифровать Интернет, информационная безопасность, конференции, хостингМеня зовут Ян Жу, я инженер по безопасности компании Yahoo, это Питер Эккерсли, ведущий компьютерный специалист компании Electronic Frontier Foundation, лидер команды разработчиков технологий, и Джеймс Кастен, специалист по технологиям и аспирант компьютерных наук и инженерии Мичиганского университета. Итак, кого из Вас потрясла возможность зашифровать весь Интернет? Я в восторге от вашего энтуазиазма!
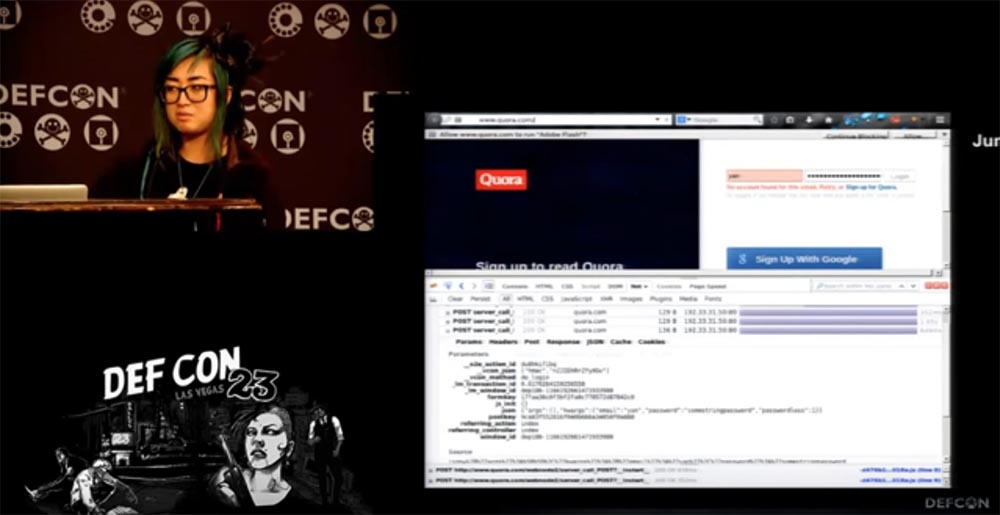
Так вот, какие проблемы волнуют мир, кроме глобального потепления, детского голода и всего подобного? Проблема того, что протоколы защиты транспортного уровня TLS до сих пор не распространены повсеместно, даже в 2015 году. Прошлым летом, когда я захотела воспользоваться сайтом Quora, я зашла на страничку авторизации и увидела, что она сделана на основе простого HTML, что уже плохо. Кроме того, HTML открыт для воздействия инструментов злоумышленников и передаёт Ваши пароли в виде открытого текста. Это действительно плохо, если Вы ежедневно видите миллионы активных пользователей, которые входят на сайт подобным образом. Целью Quora является распространение социальных знаний, а может, и дезинформация пользователей, это сайт вопросов-ответов на различные темы.
Есть ещё такой небольшой сайт под названием Google, пусть поднимут руки те, кто о нём слышал, так вот они всегда были достаточно хороши в смысле использования SSL. Однако некоторые странички, как вот этот лендинг приложений Google Ads, до сих пор по умолчанию использует обычный протокол HTTP. Вы можете сказать, что в этом нет ничего страшного, это статичная публичная страница, не требующая ввода пользовательских данных. Но человек вроде меня, который разбирается в этих вопросах, проверит, куда ведёт кнопка Log In. Обычный пользователь, ничего не подозревая, после нажатия на эту кнопку может быть перенаправлен на фишинговый сайт, где и введёт свои регистрационные данные.Читать полностью »
Let’s Encrypt начал выдавать wildcard сертификаты
2018-03-15 в 13:00, admin, рубрики: HTTPS, LetsEncrypt, SSL, TLS, wildcard, браузеры, информационная безопасность, Разработка веб-сайтов, системное администрированиеLet’s Encrypt перешагнул важную веху — с 14 марта каждый может получить бесплатный SSL/TLS сертификат вида *.example.com. Пример установленного сертификата:
https://subdomain.baur.im
https://any-text.baur.im
Тренинг FastTrack. «Сетевые основы». «Основы маршрутизации». Эдди Мартин. Декабрь, 2012
2018-03-07 в 20:40, admin, рубрики: asic, BGP, ccie, Cisco, CVO, eigrp, Frame Relay, MPLS, MPLSVPN, ospf, PSTN, qos, RFP, rip, rpi, SDN, sip, SSL, T1, voip, vpn, WAN, Блог компании ua-hosting.company, Сетевые технологии, хостингОколо года назад я заприметил интереснейшую и увлекательную серию лекций Эдди Мартина, который потрясающе доходчиво, благодаря своей истории и примерам из реальной жизни, а также колоссальному опыту в обучении, позволяет приобрести понимание довольно сложных технологий.
Мы продолжаем цикл из 27 статей на основе его лекций:
Тренинг FastTrack. «Сетевые основы». «Понимание архитектуры Cisco». Эдди Мартин. Декабрь, 2012
Тренинг FastTrack. «Сетевые основы». «Свитчи от Cisco». Эдди Мартин. Декабрь, 2012
Тренинг FastTrack. «Сетевые основы». «Основы маршрутизации». Эдди Мартин. Декабрь, 2012
И вот двенадцатая из них.
Читать полностью »
Уязвимость из 1998 года снова в строю – встречайте ROBOT
2017-12-13 в 7:17, admin, рубрики: attack, hack, robot, rsa, SSL, TLS, vulnerability, информационная безопасностьНедавнее сканирование сайтов из топ 100 по посещаемости выявило что 27 из них, включая Facebook и PayPal cодержали уязвимость, очень похожую на обнаруженную в 1998 году исследователем Даниэлем Блейхенбахером (Daniel Bleichenbacher) в SSL. Ошибка в алгоритме управляющем ключами RSA позволяла с помощью определенных запросов расшифровать данные, не имея ключа шифрования. Уязвимость в алгоритме не исправили, а внедрили некие обходные пути, которые закрыли уязвимость.
Читать полностью »
Облачный дайджест: о технологиях, SSL-сертификатах и работе IaaS-провайдера
2017-10-26 в 12:33, admin, рубрики: 1cloud, SSL, Блог компании 1cloud.ru, бэкапы, домены, Разработка веб-сайтов, Разработка под e-commerce, хостинг, Читальный залСегодня мы подготовили для вас подборку свежих материалов из нашего блога. В них мы говорим о развитии IaaS, развенчиваем мифы об облачных технологиях и обсуждаем тонкости работы с виртуальной инфраструктурой.
Помимо этого мы делимся собственным опытом развития IaaS-провайдера 1cloud.
Другие наши дайджесты:

Padding Oracle Attack: криптография по-прежнему пугает
2017-09-19 в 17:37, admin, рубрики: CBC, cve-2016-2107, lucky 13, man in the middle, mitm, open source, openssl, oracle, padding oracle, poodle, SSL, TLS, vaudenay, Алгоритмы, информационная безопасность, криптография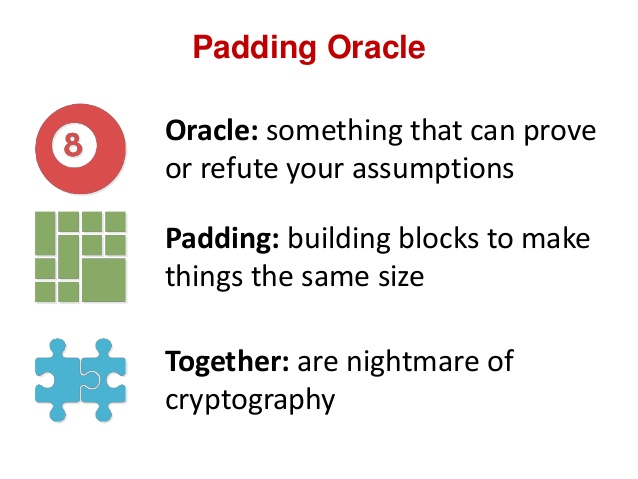
Эту уязвимость чинят уже пятнадцать лет
В хабрапереводе текста четырёхгодовалой давности «Padding Oracle Attack или почему криптография пугает» была подробно описана атака на режим шифрования CBC. В этом режиме каждый очередной блок открытого текста xor-ится с предыдущим блоком шифротекста: в результате каждый блок шифротекста зависит от каждого блока открытого текста, который был обработан к тому моменту.

Чтобы пропустить исходное сообщение (произвольной длины) через CBC-шифр, к нему дописывается MAC (хеш для проверки целостности, обычно 20-байтный SHA-1) и затем padding, чтобы дополнить открытый текст до целого числа блоков (обычно 16-байтных):
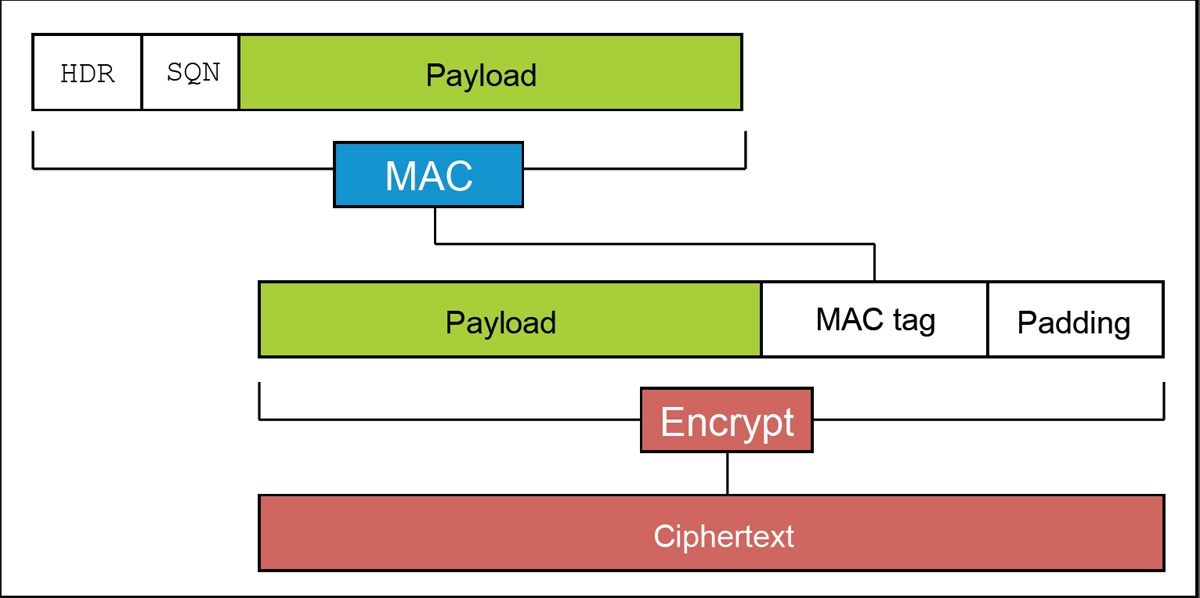
Padding («набивка») состоит из одинаковых байтов, на единицу меньших своей длины: (0) или (1,1) или (2,2,2) или т.п.
Таким образом, получатель шифротекста должен
- расшифровать все его блоки;
- прочитать последний байт последнего блока, чтобы определить длину набивки и, соответственно, позицию MAC в открытом тексте;
- проверить корректность набивки и MAC.
В 2002 г. французский криптограф Серж Воденэ обнаружил в CBC уязвимость к атакам типа «padding oracle»: Читать полностью »
Начинается тестирование российских SSL-сертификатов на сайте госуслуг
2017-08-31 в 6:44, admin, рубрики: HTTPS, SSL, информационная безопасность, Крипто-Про, Регулирование IT-сектора, УЦ Российские власти предпринимают меры, чтобы вылечить «сертификатозависимость» от западных стран — и внедряют собственную систему шифрования трафика HTTPS.
О планах по созданию российского удостоверяющего центра (УЦ) для выдачи SSL-сертификатов стало известно в прошлом году. Тогда сообщалось, что администрация президента обсуждает, как дополнительно обезопасить передачу данных в интернете в случае конфликта с иностранными партнёрами. Тогда же эксперты высказывали предположение: первые российские SSL-сертификаты будут устанавливать на сайте госуслуг и других государственных порталах, а для массового использования SSL-сертификатов российского УЦ, основных производителей операционных систем и браузеров — Microsoft, Google, «Яндекс» и других — могут обязать предустановить в свои продукты специальный корневой сертификат.
Сейчас реализация плана началась, рассказал «Известиям» советник президента РФ Герман Клименко.
Читать полностью »