
Здесь не будет очередной статьи, описывающей возможности межсетевого экрана уровня приложений. Таких уже полно. Сегодня мы будем объяснять подводные камни при работе с этим решением, чтобы вы знали о них еще до старта проекта и правильно прокладывали курс.
Читать полностью »
Рубрика «waf» - 2
Как жить с WAF, чтобы не было мучительно больно
2019-12-05 в 6:02, admin, рубрики: waf, web application firewall, защита веб-приложений, информационная безопасность, Сетевые технологииЗнакомство со статическим анализатором PVS-Studio при разработке C++ программ в среде Linux
2019-08-06 в 8:23, admin, рубрики: C, c++, cmake, code review, devops, eclipse, linux, linux development, linux devops, make, makefile, pvs-studio, PVS-Studio for Linux, qmake, SAST, sonarqube, static code analysis, static code analyzer, waf, Блог компании PVS-Studio, качество кода, обзор кода, Разработка под Linux, Си, статический анализ кода PVS-Studio поддерживает анализ проектов на языках C, C++, C# и Java. Использовать анализатор можно под системами Windows, Linux и macOS. В этой заметке речь пойдет об анализе кода, написанного на C и C++ в среде Linux.
Установка
Установить PVS-Studio под Linux можно разными способами, в зависимости от типа дистрибутива. Наиболее удобный и предпочтительный способ – использование репозитория: так это позволяет автоматически обновлять анализатор при выходе новых версий. Второй вариант – использовать установочный пакет, который можно скачать здесь.
Читать полностью »
Конференция DEFCON 18. Вы потратили все эти деньги, но вас продолжают «иметь». Часть 2
2018-12-09 в 6:34, admin, рубрики: OSINT, Pivot Attack, RF-файлы, SQL-инъекции, waf, Блог компании ua-hosting.company, информационная безопасность, конференции, межсайтовый скриптинг, ПрограммированиеКонференция DEFCON 18. Вы потратили все эти деньги, но вас продолжают «иметь». Часть 1
Я использую интересную вещь авторства Гэри О’Лири-Стил под названием Unicod-fun, которая довольно неплоха для утилиты, написанной на Ruby. Вы знаете, что мои инструменты должны писаться исключительно на Python, поэтому мы перевели это на Python. Теперь мы можем применять различную кодировку для инструментов, которые предназначены для атак на веб-приложения и являются частью фреймворка WAF.
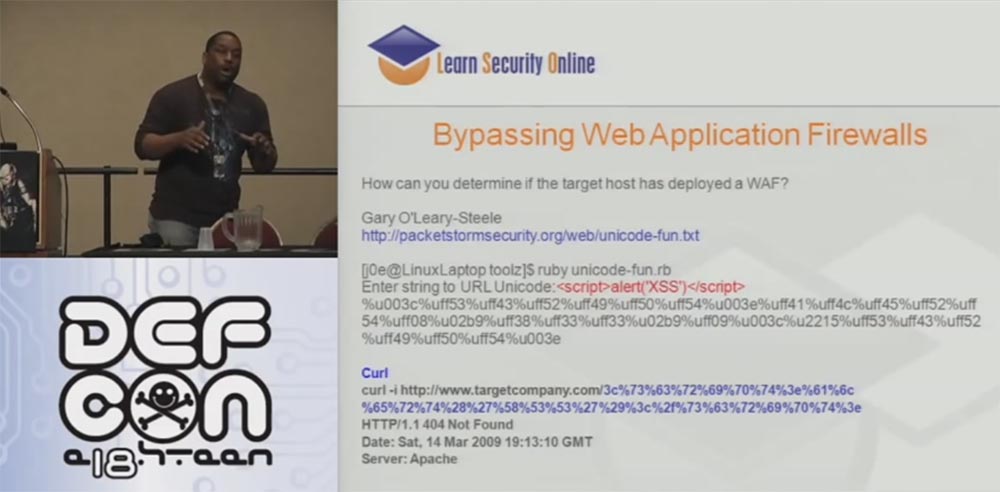
Фреймворк WAF включает в себя WAF Fun и WAFWOOF и функционирует на основе мультикодирования и информации, полученной от прокси, и он может функционировать через Tor или GLib прокси в процессе выполнения всех этих разных вещей. Так что это реально полезная штука для получения нужной информации.Читать полностью »
Конференция DEFCON 18. Вы потратили все эти деньги, но вас продолжают «иметь». Часть 1
2018-12-08 в 7:59, admin, рубрики: OSINT, RF-файлы, SQL-инъекции, waf, Блог компании ua-hosting.company, информационная безопасность, конференции, межсайтовый скриптинг, ПрограммированиеКак обычно, как и в прошлом году, я не могу поверить, что люди действительно приходят на мои презентации послушать, что я рассказываю. В прошлом году это было в воскресенье, в 10 утра, я был в состоянии похмелья и думал, что никто не придёт на меня посмотреть.
Сегодня снова воскресенье, 4 часа дня, сегодня я хотел лететь домой, но, не смотря на это, я благодарю вас и действительно ценю ваше внимание, как и в прошлом году, и я чертовски люблю таких людей и DefCon.
Тема презентации – Вы потратили все эти деньги, но вас продолжают «иметь». Я провёл множество испытаний на проникновение, был во множестве стран, где занимался пентестингом, и везде боролся с разными средствами защиты типа файрволов, AWS и систем обнаружения вторжений IDS и MAC. Мы все еще даем им взбучку, и это очень плохо. Часто, когда я провожу тестирование, мой отчет превращается в сообщение об инцидентах, и хочется сказать: «эй, чувак, но ты же владелец всего этого, как можно пользоваться таким отстоем»? Этому была посвящена целая тема, но давайте я сначала расскажу, кто я такой. Читать полностью »
Релиз PVS-Studio 6.26
2018-10-18 в 11:26, admin, рубрики: Arm Embedded GCC, Arm Embedded Toolchain, auto, C#, c++, cwe, devops, DevSecOps, gcc, java, pvs-studio, SAST, static code analysis, static code analyzer, undefined behavior, visual c++, Visual Studio, waf, Блог компании PVS-Studio, статический анализ кода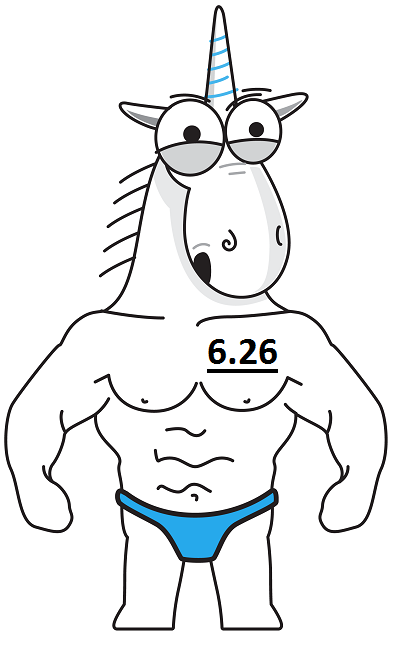
Обычно мы не пишем заметки про выход новой версии анализатора PVS-Studio. Однако в новый релиз вошло много интересных изменений, касающихся анализа C и C++ кода, о которых хочется рассказать нашим пользователям.
Читать полностью »
Годовой отчет по кибер- и инфобезопасности за 2017 год
2018-03-19 в 8:51, admin, рубрики: 2017, ddos, Qrator Labs, waf, Wallarm, Блог компании Qrator Labs, ботнеты, взломы, информационная безопасность, кибербезопасность, отчёт, Разработка систем передачи данных, Сетевые технологии, уязвимости, шифровальщикиЗдравствуй. Мы бы хотели представить тебе краткую версию годового отчета по кибер- и инфобезопасности за 2017 год, написанный нами совместно с главным партнером — Wallarm, предоставившим информацию по наиболее заметным уязвимостям и взломам.
В 2017 году компании Qrator Labs и Wallarm отметили растущую диверсификацию угроз из-за увеличивающегося множества возможных векторов атаки. Диапазон критических уязвимостей современной глобальной сети настолько широк, что злоумышленники могут выбирать из различные способы создания проблем для практически любой организации. И все большее количество инструментов может работать автоматически, делая централизованное управление излишним.
Если 2016 год можно назвать годом ботнетов и терабитных атак, то 2017 год был годом сетей и маршрутизации. Такие инциденты как спровоцированная Google утечка маршрутов сетей Японии, перехват чужого трафика Level3 в Соединенных Штатах и «Ростелекомом» в России, как и многие другие, демонстрируют устойчивые и высокие риски, связанные с человеческими факторами, основанные на бесхозяйственности и недостаточной автоматизации процессов. Храбрый инженер, уверенно останавливающий важный автоматический сценарий, может создать серьезные проблемы в доступности сетевых ресурсов.
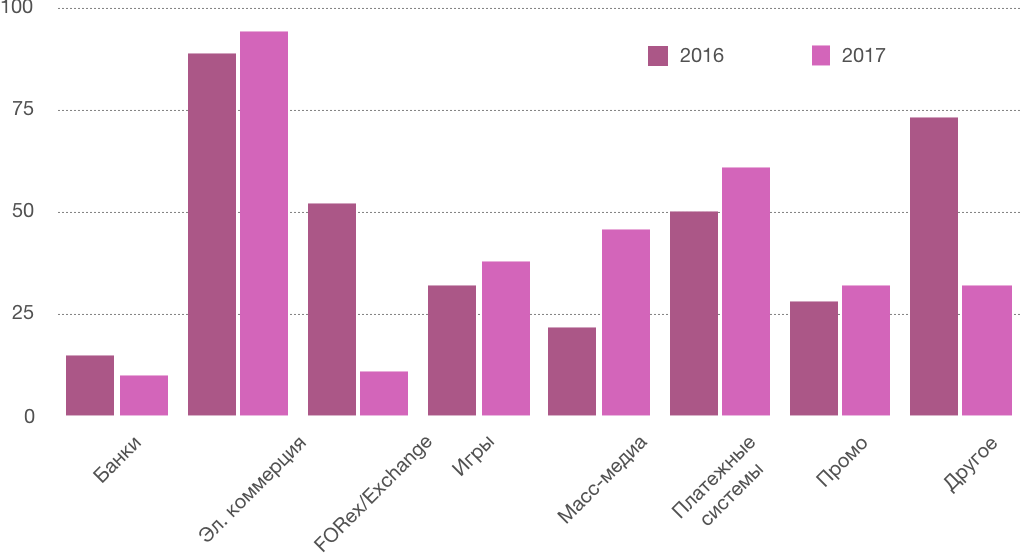
Динамика количества атак за 2016–2017 гг
Читать полностью »
Улучшаем работу искусственного интеллекта в Nemesida WAF
2017-12-07 в 10:37, admin, рубрики: Nemesida AI, Nemesida WAF, pentestit, waf, web application firewall, Блог компании PentestIT, информационная безопасность
В предыдущей статье мы рассказали, как искусственный интеллект Nemesida WAF помогает с абсолютной точностью выявлять атаки на веб-приложения при минимальном количестве ложных срабатываний. В этой статье будет рассмотрен новый механизм работы Nemesida AI, позволяющий увеличить точность выявления атак в 2 раза по сравнению с сигнатурным методом, а также снизить количество ложных срабатываний до 0.01%.
Читать полностью »
МЕТРО ИБ
2017-12-05 в 16:57, admin, рубрики: anti-apt, anti-ddos, dlp, edr, IdM, PKI, pum, sgrc, SIEM, SSO, utm, waf, анализ кода, информационная безопасность, скзиСегодня невозможно представить большой город без метрополитена с его линиями, правилами и станциями, достопримечательностями и своей историей, иногда даже известными во всем мире и привлекающими к себе особое внимание. Метро функционирует как отдельный организм, но вместе с тем является неотъемлемой частью города. Так и средства информационной безопасности в нашей стране уже невозможно представить без решений отечественных производителей (станции метро) различных классов систем (линии метро).
Предлагаем прокатиться вместе с нами по нашему метро под названием «Информационная безопасность» и подробно, при желании, остановится на известных или не очень, а, может, просто любимых станциях….
P.S. Карта метро ИБ является лишь информативным инструментом, не несет ответственности за работоспособность станций метро и является актуальной на конец 2017 года. Функциональность и качество работоспособности станций не зависит от их месторасположения на карте, внутри кольца или за пределами, аналогии с отчетами мировых аналитических агентств нет, мы же в столице России! График работы и иные детали функционирования уточняйте в самостоятельном порядке.
Любые предложения по реставрации станций, их закрытию или пожелания по внесению неучтенных станций приветствуются! Ведь линии метро продлеваются, а МЦК строится быстрыми темпами…
До встречи в 2018 году!
Читать полностью »
WAF глазами хакеров
2017-10-17 в 7:00, admin, рубрики: infosec, waf, websecurity, Блог компании «Digital Security», информационная безопасность
Привет! Сегодня мы поговорим об одном из современных механизмов защиты веб-приложений, а именно о WAF, Web Application Firewall. Мы расскажем, на чем основываются и как работают современные WAF, какие существуют способы обхода и bypass-техники, как их применять, а также почему ни в коем случае не стоит всецело полагаться на WAF. Мы представим свой взгляд пентестеров, которые никогда не принимали участие в разработке WAF и которые собирали информацию из открытых источников и на основе своего опыта, поэтому о некоторых тонкостях работы WAF мы можем даже и не подозревать.
Читать полностью »
Злой XML с двумя кодировками
2017-10-12 в 21:33, admin, рубрики: waf, XML, XXE, информационная безопасностьWAFы видят вместо документа белый шум!
| 00000000 | 3C3F 786D 6C20 7665 7273 696F 6E3D 2231 | <?xml version="1 |
| 00000010 | 2E30 2220 656E 636F 6469 6E67 3D22 5554 | .0" encoding="UT |
| 00000020 | 462D 3136 4245 2200 3F00 3E00 3C00 6100 | F-16BE".?.>.<.a. |
| 00000030 | 3E00 3100 3300 3300 3700 3C00 2F00 6100 | >.1.3.3.7.<./.a. |
| 00000040 | 3E | > |
В статье — небольшой рассказ про кодировки в XML и про обход WAFов с их помощью.
Читать полностью »