Рубрика «active directory» - 4

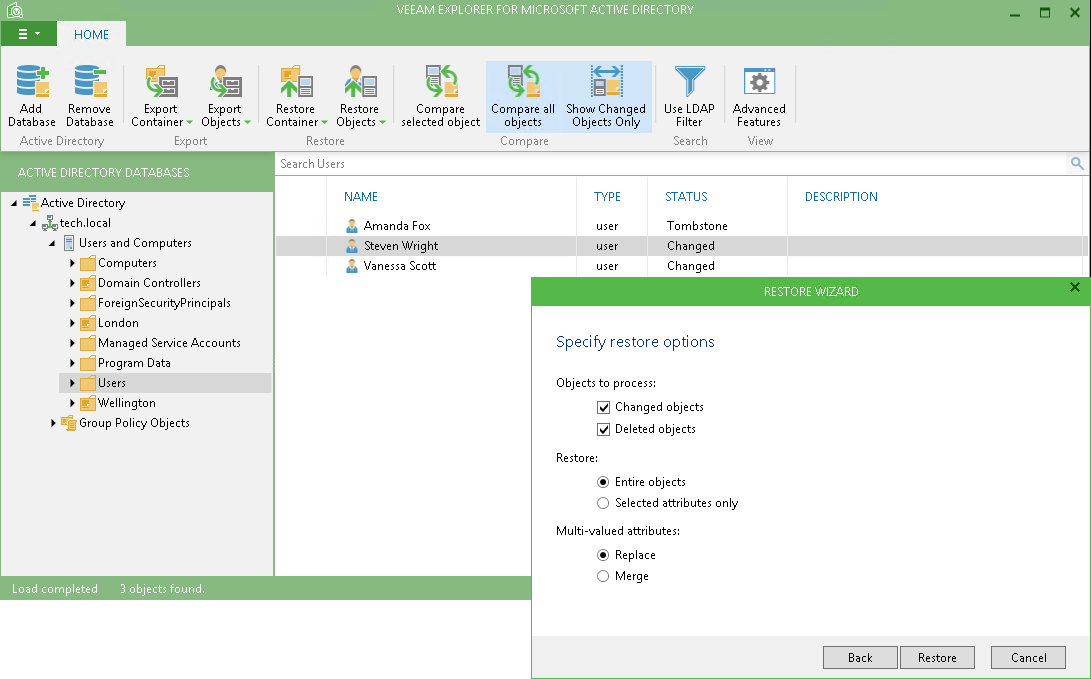
В завершение серии статей о резервном копировании и восстановлении Active Directory сегодня мне бы хотелось остановиться на функциональности Veeam Explorer для Microsoft Active Directory в составе Veeam Backup & Replication версий 9 и 9.5.

Отмечу, что инструменты линейки Veeam Explorers обновляются с каждым релизом Veeam Backup & Replication, поэтому советую, во-первых, всегда уточнять номер имеющейся у вас версии, чтобы понимать, с каким набором фичей вы будете иметь дело. Во-вторых, рекомендую следить за тем, чтобы у вас в инфраструктуре всегда была развернута наиболее актуальная из поддерживаемых версий продуктов Veeam.

Итак, добро пожаловать под кат.

Восстановление объектов групповых политик (GPO) с помощью Veeam Explorer для Active Directory - 1
Читать полностью »

Openfire + Miranda NG. Удаленная помощь в один клик и еще пара фич - 1

Эта статья — ремейк нескольких старых заметок о том, как, используя миранду, упростить регулярные задачи по саппорту пользователей. В статье вы не встретите 1001ый хау ту по установке Openfire на linux со сквозной аутентификацией, зато будет описано что делает:

?replace(?dbsetting(%subject%,?cinfo(%subject%,protocol),MirVer),Miranda NG Jabber 0.95.5.17337 x86 [,,],)

И как, используя эту фигню, получить удаленный доступ к пользовательскому рабочему столу, например, средствами того же VNC или radmin, просто кликнув по нужному значку прямо в окне беседы с пользователем.
Читать полностью »

Продолжаем публиковать серию статей, посвященных восстановлению объектов Active Directory и применяемым для этого инструментам.

В предыдущей статье мы разбирали случаи, когда администраторам приходится работать с контроллерами домена, где в Active Directory установлен функциональный режим работы леса Windows Server 2003 или Windows Server 2008. Как вы помните, мы подробно рассмотрели шаги, необходимые для восстановления tombstone-объектов с помощью утилиты LDP и инструмента Veeam Explorer для Microsoft Active Directory.

Сегодня перейдем к более современным системам, которые позволяют использовать функцию корзины Active Directory. За подробностями прошу под кат.

Корзина Active Directory: рекомендации по использованию - 1
Читать полностью »

Всё гениальное просто. Но до этой простоты нужно перечитать тысячи мануалов. Поэтому, разобравшись, мне захотелось написать quick start по тому, как сделать прозрачную авторизацию в Web-приложении для пользователя, авторизованного в AD, и поделиться своим тестовым проектом. Интересен взгляд со стороны.

nodejs: SSO-авторизация через Kerberos - 1
Читать полностью »

Последнее время, очень много говорится о нововведениях Windows Server 2016 связанных с виртуализацией, хранилищами данных и службами удалённого рабочего стола. Однако это не единственные компоненты серверной ОС Microsoft, получившие масштабные обновления. Наиболее незаслуженно, на мой взгляд, обойдена вниманием служба Active Directory. Поэтому ниже вашему вниманию будет представлен перевод статьи Джозефа Муди (Joseph Moody) посвящённой именно этой службе.

С выходом Windows Server 2016, служба Active Directory получила три важных новых функции. В этой статье мы обсудим Access Management, Azure AD Join и Microsoft Passport.

Лейтмотив большей части нововведений в Windows Server 2016 — безопасность. Вы можете увидеть это во всех ролях и службах. Shielded VM в Hyper-V, code integrity в сервере приложений и Privileged Access Management в Active Directory Domain Services.

Однако, не все новое в Active Directory связано с безопасностью. Особенно выделяются две новых функции. Вы еще много услышите про первую из них — Azure Active Directory Join в ближайшие месяцы (особенно если вы поддерживаете небольшие/средние организации). Вторая важная функция, которую мы упомянем — Microsoft Passport. Хотя ещё рано утверждать это, Microsoft Passport, потенциально, может избавить пользователей от их головной боли (и IT специалистов от их проблем) связанной с паролями. Достаточно введений. Перейдём к делу!
Читать полностью »

Продолжаем публиковать статьи, посвященные резервному копированию и восстановлению после сбоев виртуализованной Active Directory. В предыдущей статье речь шла о восстановлении контроллера домена целиком. Однако системным администраторам гораздо чаще приходится сталкиваться с запросами на восстановление отдельных объектов Active Directory. Поэтому сегодня мы рассмотрим восстановление из tombstone объектов виртуализованной Active Directory в системах с функциональным режимом работы леса не выше Windows Server 2008. В принципе, сейчас они встречаются довольно редко, но где-то наверняка еще используются. О более новых системах и таких возможностях, как корзина Active Directory, будет рассказано в следующей статье.

image

Читать полностью »

Этот мануал был написан в связи производственной необходимостью мониторить трафик (http и https) пользователей, а также распределения доступа по белым и черным спискам. За основу были взяты статьи: эта и вот эта , в которых использовалась технология peek-n-splice. В данных статьях конфигурация предполагает использование хоста со squid как шлюз, после доработки конфига, получился полноценный прокси-сервер с возможностью распределения прав доступа по группам из Active Directory. По завершению конфигурирования встал вопрос передачи настроек прокси-сервера для пользователей. В виду того, что в офисе часто ноутбуки берут домой — вся затея зашла в тупик. Изначально рассматривался вариант выдачи настроек прокси-сервера через DHCP, но он не самый лучший, т. к. офисы в разных подсетях, и разное оборудование, выходом из данной ситуации стал WPAD. Вкратце о данной технологии можно сказать так, клиентские машины на OS Windows ищут хост с именем wpad.example.ru (вплоть до доменов третьего уровня), чтобы запросить файл настроек для работы в сети. Исходя из такого принципа, нужно поднять веб-сервер, который просто бы отдавал файл wpad.pac Можно на самом хосте с прокси-сервером поднять веб-сервер (что и было сделано), а в DNS-сервере создать cname wpad на прокси-сервер. Прокси-сервер лучше использовать с возможностью сбора и просмотра статистики, благо выбор предостаточный. В виду некоторых консервативных соображений, было решено выбрать SARG. Он легкий в настройке, достаточно приемлемая статистика для офиса со штатом до 100 сотрудников.
Читать полностью »

Продолжаем публикацию серии статей, написанных коллегой для корпоративного блога и посвященных резервному копированию и восстановлению контроллеров домена и собственно Active Directory.

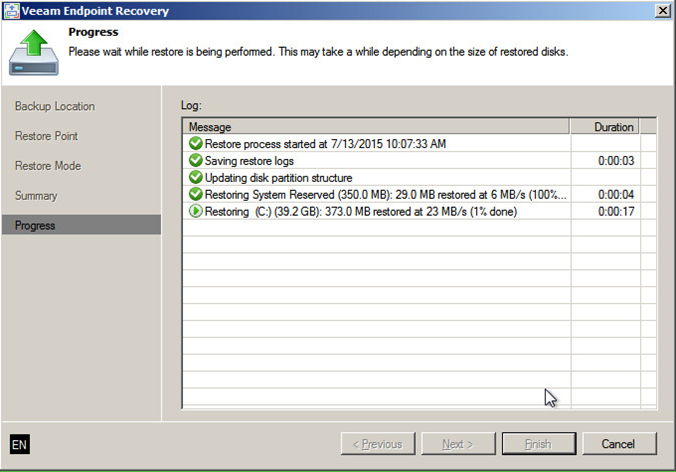
В предыдущей статье из этой серии рассказывалось о процедуре бэкапе физических и виртуальных контроллеров домена (DC). Сегодня поговорим об их восстановлении.
Сразу скажу, что этот пост не является руководством по восстановлению Active Directory. Его задача — рассказать о том, что необходимо учитывать при восстановлении AD или конкретного контроллера домена из резервной копии, а также показать, как можно выполнить эти действия с помощью решений Veeam.

Восстановление контроллера домена из резервной копии с помощью Veeam - 1
Читать полностью »

Всегда приятно вспомнить как удалось решить какую-нибудь нетривиальную задачу. Но бывает и наоборот. Задача была вроде понятна, но вот решить её не удалось. Ниже я расскажу грустную историю из моей практики. Грустная она потому, что я, до сих пор, не знаю, как решить ту проблему. История, в очередной раз, напомнит как важно уделять должное внимание резервному копированию и тщательному обдумыванию своих действий. Ну а если кто-то из читателей расскажет мне, что можно было сделать, чтобы добиться лучшего результата, то это будет просто замечательно.

image

Итак, жил-был системный администратор и был у него Active Directory домен. Так как инфраструктура была небольшой и досталась ему в наследство давно, то был в ней всего один контроллер домена с установленной на нём Windows Server 2003. Ресурсов сильно не хватало, поэтому на этом же сервере было установлено довольно большое количество приложений, которыми пользовался сам администратор и некоторые его коллеги. Ну и вишенкой на торте — резервных копий в этой компании никогда не делалось. Что могло пойти не так? Подробности под катом.
Читать полностью »

Веб авторизация доменного пользователя через nginx и HTTP Negotiate - 1    Намедни встала задача — обеспечить прозрачную авторизацию пользователей домена в CRM, собственно Microsoft давным давно разработал для этих целей метод аутентификации HTTP Negotiate, это все замечательно работает на IIS и Windows Server, а у нас за плечами Samba4 в роли Primary Domain Controller и проксирующий веб сервер nginx. Как быть?

    В сети куча информации по организации подобной схемы для Apache2 & AD на базе Windows, а вот пользователям nginx приходится собирать все по крупицам, информации кот наплакал. В базовой поставке Nginx нет подобного функционала. Благо люди не пали духом и история началась в мейл рассылках nginx в 2009 году, где один американский товарищ из Огайо нанял разработчика на RentACoder для запиливания модуля с подобным функционалом. Ребята форкнули подобный модуль для апача, прикрутили его к nginx и результаты работы выложили на github, где модуль время от времени допиливался разными людьми и в итоге принял роботоспособный вид. Последнюю версию можно получить на гитхабе.


В данном руководстве я расскажу как заставить работать nginx с SPNEGO модулем и samba4.


Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js