
Заключительная часть статьи посвящена сравнению производительности нового российского компьютера с зарубежными конкурентами и собственными предшественниками.


Осторожно: много букв и картинок!
Заключительная часть статьи посвящена сравнению производительности нового российского компьютера с зарубежными конкурентами и собственными предшественниками.
Осторожно: много букв и картинок!
Продолжаем обзор нового российского компьютера оригинальной архитектуры «Эльбрус». В этой части речь пойдёт о системном и прикладном программном обеспечении.


Ядро Linux 2.6.32.70 LTS доступно для загрузки уже сейчас — это последнее обновление для ветки 2.6.32. В принципе, ветка 2.6.32 так является своего рода Мафусаилом — срок ее поддержки был самым большим среди всех прочих веток. Обновление 2.6.32.70 LTS было представлено 29 января 2016 года, и вместе с обновлением была размещена информация о прекращении поддержки ветки.
Правда, разработчики этой версии ядра говорят, что могут быть и еще обновления, до момента прекращения поддержки — но только в случае, если будет обнаружена проблема, которую потребуется фиксить.
Читать полностью »
 Прошедшая неделя ничем особенным не отметилась: новостей было много, но почти все, кроме очередной уязвимости в софте Lenovo, запросто можно было определить в категорию «Что еще произошло». И ведь происшествия были важные: в OpenSSL закрыты новые уязвимости (но не такие ужасные, как Heartbleed); В iOS и Mac OS X закрыты критические дыры; в PayPal через программу bug bounty нашли и закрыли найденный в прошлом году серьезный баг в Apache Commons Collections. Да такой, что теоретически позволял обойти защиту и получить прямой доступ к серверам!
Все интересно, но как-то без огонька. Впрочем, это не первая моя попытка в рамках дайджеста поныть о том, что мол, ландшафт угроз уже не тот. Ведь за последние полгода, за редкими исключениями, каждую неделю происходили взломы, обнаруживались уязвимости очень и очень серьезные. Но вообще-то дайджест новостей в достаточно узкой сфере инфобезопасности и должен быть похож на скучную производственную многотиражку! Где ведется работа, выполняются планы, закрываются дыры, обновляется софт, появляются новые технологии защиты. Гораздо чаще описание происшествий в IT Security смахивает на вестник апокалипсиса — весело, зрелищно, но совсем не круто. А на этой неделе, да, все было достаточно позитивно. Эпичных провалов не было, зато случилась пара анекдотичных историй. Все выпуски — тут.
Читать полностью »
Под катом 3 скрипта, которые позволяют обновить Cubian (дистрибутив для плат на Allwinner A10/A20) до актуальной версии Debian.
После выполнения всех скриптов будет установлена актуальная версия Debian.
22-25 февраля 2016 года будет проходить знаковое событие в сфере разработки ПО — hack.summit(). Это крупнейшая виртуальная конференция в истории. Самая большая в истории конференция по программированию. Самый крупный из проходивших в мире хакатонов с общим призовым фондом в 140000$ (на главной странице проекта почему то фигурирует 150000$, но в описании призовых мест 100k, 30k и 10k, может чего пропустил).
Для тех, кому достаточно hack.summit().
Читать полностью »
Столкнулся с существенным регрессом в 12-й версии SLES, связанным с поддержкой сторожевого таймера (устройство /dev/watchdog) на серверах IBM/Lenovo.
Вначале коротенький ликбез, если кто не в теме. Как это должно работать и зачем это нужно? Кто и так знает предмет, может спокойно пропустить следующий абзац.
Читать полностью »
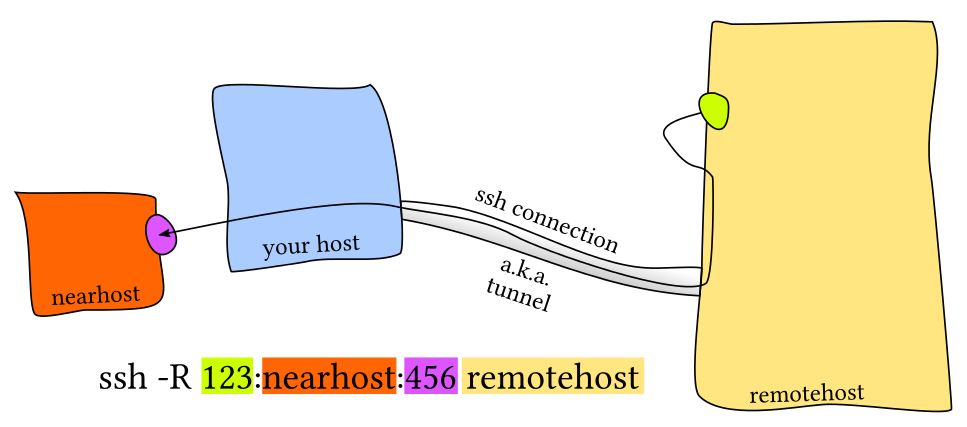
Что делает ssh -R © erik, unix.stackexchange.com
В ssh есть режим, в котором он открывает порт на сервере и, через туннель от сервера до клиента, перенаправляет соединения в указанный адрес в сети клиента.
То есть нам нужно поднять sshd, попросить человека выполнить
$ ssh -N -R server_port:target:target_port sshd_server
И у нас на машине с sshd откроется порт server_port, который будет туннелироваться в target:target_port в сети этого человека.
Несмотря на то, что изначально Linux Deploy задумывался как приложение для Android, со временем появляются и другие варианты его применения. С появлением Linux Deploy CLI стал доступен ряд новых возможностей, открывающие новые сферы применения этого инструмента.
Читать полностью »
Как бывало здорово, берешь образ CentOS 6.x, выдергиваешь из него куски, и пихаешь все это на USB флешку, по соседству с другими системами.
Но начиная с Centos 7, сделать это стало немного сложнее, и единственным официальным способом, стала запись образа на прямую на носитель (с потерей всего что на нем уже есть).
Но применив немножко смекалки, все решается, прошу под кат:
Читать полностью »