Американские исследователи из компании Third I/O на состоявшейся в Китае конференции Semicon China представили доклад, в котором рассказали о том, что уязвимости Rowhammer подвержены и чипы DDR4. Ранее считалось, что память этого типа не подвержена данной уязвимости, которую весной 2015 года обнаружили ИБ-специалисты из Google.Читать полностью »
Независимый индийский специалист по безопасности Ананд Пракаш [Anand Prakash] обнаружил в социальной сети Facebook неприятную уязвимость, позволявшую простым перебором подобрать пароль пользователя, и получить полный доступ в его аккаунт. В связи с серьёзностью уязвимости компания Facebook выплатила специалисту за ценную информацию $15000 по программе вознаграждения.
Ананд ради интереса исследовал форму восстановления пароля, во время использования которой на телефон или емейл, указанный пользователем, отправляется 6-значный код подтверждения. В обычном случае миллион комбинаций 6-значного кода перебрать не получится, поскольку страница блокирует попытки ввести неправильный код более 10 раз.
Однако, проверив форму восстановления пароля на сайтах beta.facebook.com и mbasic.beta.facebook.com, Ананд убедился, что на них программисты забыли выставить ограничения на ввод паролей. Эти сайты используются для бета-тестирования новых функциональностей, которые затем появляются на основном сайте. Читать полностью »
В программном обеспечении коммутаторов Cisco Nexus 3000 Series и 3500 Platform, использующихся для построении инфраструктуры ЦОД, обнаружена критическая уязвимость, которая позволяет злоумышленнику получить удаленный доступ к устройству и его консоли с привилегиями root-пользователя. Читать полностью »
Привет. Я уверен, ты всё-таки еще не умираешь! Постараюсь, чтобы данный материал внёс свои 5 коп в фонд развития “Хабр — живи!”.
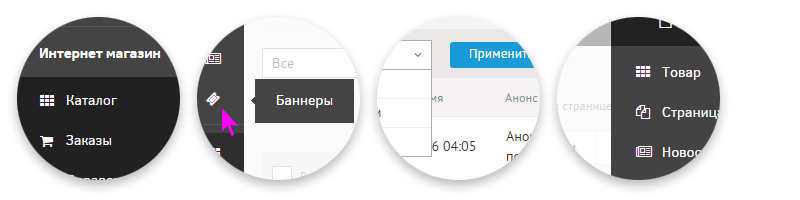
Я достаточно длительное время занимаюсь дизайном интерфейсов. Люблю своё дело и каждый раз ищу любую возможность развиваться. Поиск ошибок и уязвимостей интерфейсов в рабочих системах, прототипах и приложениях нахожу такой возможностью. Обнаружив несколько типичных ошибок у других, выводы точно отпечатаются в подсознании, что позволит не наступать на подобные грабли вновь в собственной повседневной рутине.
Прошу заранее не судить строго. Обзор носит чисто субъективный характер. Взгляд на данную систему изложен исключительно через призму личного профессионального опыта. Обрадую тем, что будет не только критика — будут предлагаться и решения! Читать полностью »
Специалисты по безопасности из компании Bastille Networks опубликовали результаты исследования беспроводных мышей и клавиатур, общающихся с компьютером посредством USB-донгла. Они утверждают, что атакующий может перехватывать управление компьютером и отправлять произвольные команды, находясь при этом на расстоянии до 100 м от компьютера. Беспроводные устройства, использующие протокол Bluetooth, не подвержены этой уязвимости.
Производители, не использующие Bluetooth, обычно задействуют частоту 2.4 ГГц ISM для работы своих устройств. Поскольку единого протокола работы беспроводных устройств не существует, каждый из производителей творит свои варианты их работы, включая и защиту. В исследовании изучались контроллеры от Logitech, Dell и Lenovo.
Выяснилось, что в то время, как большинство клавиатур общается с USB-донглом по зашифрованному протоколу, ни одна из протестированных мышей не утруждает себя этим. В результате отсутствует какая-либо аутентификация мыши – донгл просто не отличит управляющий пакет, переданный по радио мышкой, от пакета, переданного атакующей стороной. Читать полностью »
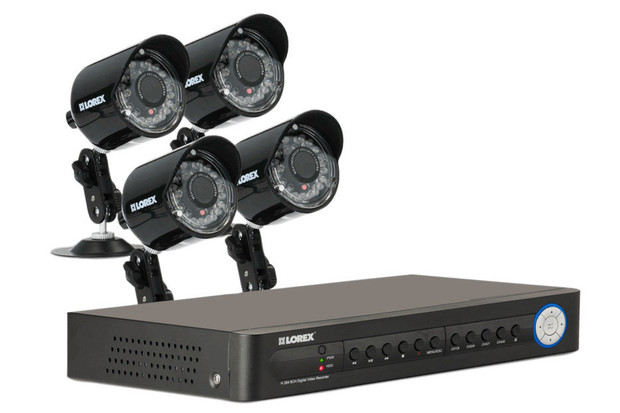
Система наблюдения LH110 Lorex 8 channel Eco Series
Специалисты по безопасности из компании Risk Based Security (RBS) обнаружили уязвимость в камерах видеонаблюдения, которые китайский производитель Zhuhai RaySharp Technology делает для различных продавцов недорогой электроники.
Прошивка изделий, производимых в RaySharp, представляет собою Linux-систему с CGI-скриптами, формирующими веб-интерфейс. Через интерфейс, при наличии реквизитов для доступа, можно добраться до просмотра изображений, настроить параметры записи и системные установки, повертеть камерой – в общем, получить полный контроль над системой видеонаблюдения. Читать полностью »
Материалы, приведенные ниже, несут исключительно научно-исследовательский характер. Данное исследование проводилось автором исключительно в научно-исследовательских целях, его результаты не являются и не могут признаваться руководством к совершению каких-либо противоправных действий. При проведении исследования автор действовал в рамках законодательства Российской Федерации. Использование результатов исследования допускается исключительно в научно-ознакомительных целях. Использование результатов исследования для достижения противоправного или любого иного от научной деятельности результата может повлечь за собой уголовную, административную и (или) гражданско-правовую ответственность. Автор не несет ответственность за инциденты в сфере информационной безопасности, имеющие отношение к тематике исследования.
Вступление
Все привыкли выделять деньги на обеспечение безопасности компании, внедрять готовые решения и считать, что эти готовые решения полностью закрыли те или иные риски. Рынок предлагает комплекс различных решений от разных компаний-производителей, поэтому у покупателя есть широкий выбор аппаратных средств безопасности и ПО для управления ими. Вот именно об информационной безопасности такого ПО и пойдёт речь. Сегодня поговорим о системах контроля и управления доступом (СКУД).
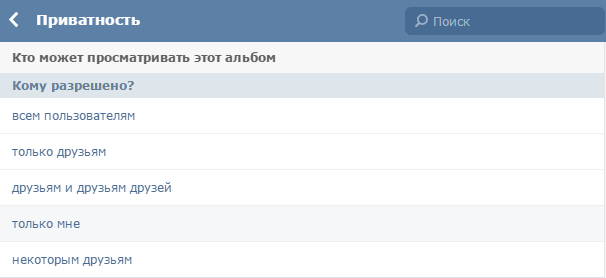
Была обнаружена уязвимость в мобильной версии сайта vk.com. Она позволяла просматривать превью скрытых фотографий, в том числе фотографии из диалогов пользователей, плюс можно было получить информацию о пользователях лайкнувших это скрытое фото. На данный момент уязвимости уже нет — её устранили полгода назад. ВКонтакте выразили благодарность в размере 700$ (нет, не в голосах). Читать полностью »
Специалисты по безопасности из компании Foxglove Security сумели объединить несколько уязвимостей операционных систем от Microsoft, самой старой из которых уже 15 лет. Систему из трёх уязвимостей, собранных в одну, назвали «Hot Potato». Эта система позволяет за разумное время поднять привилегии процесса с самого нижнего до системного, и получить тем самым контроль над ОС.
Среди используемых уязвимостей — NTLM relay, атака на протокол аутентификации NT LAN Manager (конкретно HTTP->SMB relay). Другая уязвимость — «NBNS spoofing», позволяющая атакующему настроить поддельные прокси в Web Proxy Auto-Discovery Protocol. Все уязвимости работают в Windows 7, 8, 10, Server 2008 и Server 2012.
Как утилита работает в Windows 7
Используемые уязвимости не новы. Более того, все они хорошо известны внутри компании Microsoft. Проблема лишь в том, что исправление этих уязвимостей невозможно без нарушения обратной совместимости разных версий операционных систем. Поэтому разного рода хакеры эксплуатируют их по сию пору.
Корпорация Microsoft наконец решила проблему с IP адресами в своем мессенджере Skype. Еще четыре года назад было известно, что уязвимость в VoIP мессенджере позволяла злоумышленнику получать IP адреса пользователей в сервисе. Несмотря на то, что Microsoft относительно недавно предоставила возможность пользователям скрывать свой IP, только сейчас эта опция стала дефолтной.
Тяжелее всего приходилось геймерам и стримерам (и тем более геймерам-стримерам). Противники игрока всегда могли вычислить его IP, и осуществить DDoS атаку, выбрасывая геймера из системы. Изначально злоумышленнику нужен был Skype ID, после чего этот идентификатор при помощи сервиса резолвился в IP. Читать полностью »